Thông tin liên lạc nội địa trở thành trọng tâm tiếp theo
Nhật Bản đang cân nhắc mở rộng các luật phòng thủ mạng chủ động để cho phép nhà chức trách thu thập dữ liệu liên lạc từ những trao đổi diễn ra hoàn toàn trong nước, mở rộng khuôn khổ hiện chỉ áp dụng cho liên lạc giữa các địa điểm ở nước ngoài và giữa Nhật Bản với nước ngoài.
Nội dung
- Thông tin liên lạc nội địa trở thành trọng tâm tiếp theo
- Phòng thủ mạng chủ động bao gồm những gì
- Vì sao ranh giới trong nước có ý nghĩa
- Gói khẩn cấp sau các vụ tấn công doanh nghiệp
- Đơn vị vận hành hạ tầng đối mặt với nghĩa vụ mới
- Sự cố nghiêm trọng phải được báo cáo lên chính phủ
- Cách chia sẻ cảnh báo nhạy cảm
- Lộ trình triển khai với nhiều mốc riêng biệt
- Kết luận
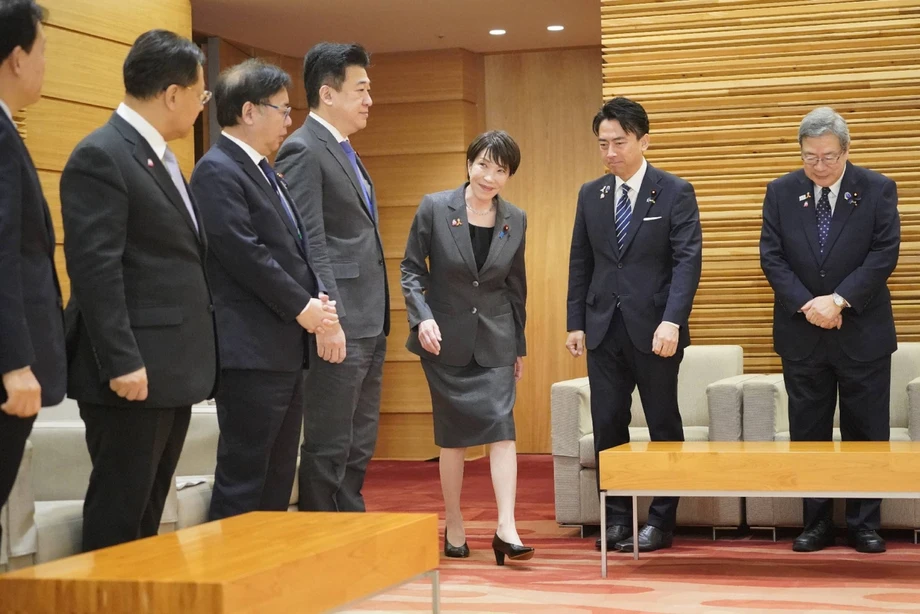
Thủ tướng Sanae Takaichi chỉ thị các bộ trưởng tại cuộc họp về an ninh mạng ngày 6 tháng 11 xem xét sửa đổi nhằm tăng cường khả năng thu thập thông tin về các cuộc tấn công mạng của chính phủ. Các đảng cầm quyền đã kiến nghị đưa liên lạc trong nước vào phạm vi áp dụng, và chính phủ dự định cân nhắc đề xuất này.
Đề xuất được đưa ra cùng gói ứng phó khẩn cấp về an ninh mạng, được hỗ trợ bằng 10 tỷ yen, tương đương khoảng 63 triệu USD, từ quỹ dự phòng tài khóa 2026. Gói này bao gồm trí tuệ nhân tạo để phát hiện mối đe dọa, các đội chuyên trách ứng phó tấn công và hỗ trợ doanh nghiệp bị ảnh hưởng.
Vấn đề cốt lõi là phạm vi thu thập thông tin của chính phủ. Trao đổi giữa hai địa điểm ở Nhật Bản nằm ngoài các nhóm liên lạc được giám sát theo khuôn khổ phòng thủ mạng chủ động hiện nay. Thay đổi ranh giới này sẽ đưa một nhóm liên lạc mới vào phạm vi có thể bị giám sát.
Đối với doanh nghiệp, hệ thống đang được triển khai cũng đi kèm các nghĩa vụ thực tế. Kế hoạch áp dụng cho 258 đơn vị vận hành hạ tầng trọng yếu thuộc 15 lĩnh vực yêu cầu cung cấp thông tin về các hệ thống máy tính quan trọng và báo cáo những sự cố mạng nghiêm trọng. Các lĩnh vực liên quan gồm dịch vụ tài chính, hàng không, điện lực, viễn thông, cảng biển và thẻ tín dụng.
Vì vậy, Nhật Bản đang theo đuổi nhiều thay đổi cùng lúc: mở rộng quyền hạn pháp lý, tăng cường năng lực kỹ thuật và hợp tác chặt chẽ hơn với các doanh nghiệp vận hành dịch vụ thiết yếu. Đề xuất mở rộng sang liên lạc nội địa vẫn đang được xem xét; chưa có thời điểm cụ thể để trình hoặc thông qua sửa đổi luật.
Phòng thủ mạng chủ động bao gồm những gì
Phòng thủ mạng chủ động, thường được viết tắt là ACD, nhằm phát hiện và ngăn chặn các cuộc tấn công mạng trước khi chúng gây thiệt hại nghiêm trọng. Cách tiếp cận này không chỉ chờ một tổ chức phát hiện bị xâm nhập rồi mới hỗ trợ khắc phục.
Khuôn khổ của Nhật Bản bao gồm việc thu thập thông tin về các mối đe dọa và, trong những điều kiện pháp lý nhất định, cho phép cảnh sát hoặc Lực lượng Phòng vệ xâm nhập máy chủ được kẻ tấn công sử dụng để chặn các chương trình độc hại. Máy chủ là máy tính cung cấp dịch vụ hoặc dữ liệu cho các máy tính khác. Kẻ tấn công có thể dùng máy chủ để gửi chỉ thị tới phần mềm độc hại bên trong mạng của nạn nhân.
Chặn một chương trình như vậy có thể làm gián đoạn cuộc tấn công. Tuy nhiên, để tìm được máy chủ liên quan, cần có thông tin về cách thức cuộc tấn công diễn ra và những hệ thống nào bị ảnh hưởng. Điều này phần nào lý giải vì sao chính phủ xem xét quyền hạn thu thập thông tin tình báo song song với khả năng tiến hành các biện pháp gây gián đoạn.
Đề xuất về liên lạc nội địa liên quan đến nơi nhà chức trách có thể thu thập thông tin liên lạc. Các quy định về can thiệp máy chủ liên quan đến những gì nhà chức trách có thể làm đối với hạ tầng được sử dụng trong một cuộc tấn công. Cả hai đều thuộc phòng thủ mạng chủ động nhưng đảm nhiệm những vai trò khác nhau.
Vì sao ranh giới trong nước có ý nghĩa
Khuôn khổ hiện hành phân biệt giữa liên lạc kết nối các địa điểm ở nước ngoài, liên lạc kết nối Nhật Bản với một quốc gia khác và liên lạc diễn ra hoàn toàn trong nước Nhật. Hai nhóm đầu được áp dụng; nhóm thứ ba nằm ngoài khuôn khổ giám sát này.
Các cuộc tấn công mạng có thể liên quan đến nhiều máy tính, thay vì chỉ một kết nối trực tiếp giữa kẻ tấn công và nạn nhân. Một máy bị xâm nhập có thể chuyển tiếp chỉ thị hoặc lưu lượng độc hại. Với các nhà điều tra, vị trí của những máy tính truyền tải lưu lượng đó ảnh hưởng đến các quyền hạn pháp lý có thể áp dụng.
Mở rộng khuôn khổ sang các trao đổi trong nước sẽ tăng phạm vi thông tin mà nhà chức trách có thể xem xét khi lần theo một cuộc tấn công qua các hệ thống tại Nhật Bản. Phạm vi áp dụng trên thực tế sẽ phụ thuộc vào nội dung sửa đổi và các quy tắc vận hành, bao gồm loại dữ liệu được bao quát, điều kiện tiếp cận và cách xử lý thông tin thu thập được.
Liên lạc nội địa cũng liên quan đến người dân và doanh nghiệp sử dụng dịch vụ trong nước. Vì vậy, các quy định về lựa chọn, tiếp cận, lưu giữ và giám sát sẽ đóng vai trò then chốt để hiểu hệ thống mở rộng sẽ vận hành ra sao trong đời sống thường nhật.
Gói khẩn cấp sau các vụ tấn công doanh nghiệp
Chính phủ của bà Takaichi phê duyệt các biện pháp khẩn cấp tại cuộc họp do bà chủ trì, sau một loạt vụ rò rỉ dữ liệu cá nhân lớn. Một cuộc tấn công bằng mã độc tống tiền nhắm vào GMO Internet Group đã khiến bà chỉ thị xây dựng gói biện pháp vào tuần trước đó.
Mã độc tống tiền là phần mềm độc hại được dùng để khóa dữ liệu hoặc hệ thống máy tính làm con tin, thường đi kèm yêu cầu trả tiền. Doanh nghiệp bị ảnh hưởng có thể cần ngăn chặn vụ xâm nhập, xác định những hệ thống nào an toàn và khôi phục dịch vụ, đồng thời điều tra xem thông tin có bị đánh cắp hay không.
Gói khẩn cấp bao gồm bốn lĩnh vực: cải thiện an ninh bằng trí tuệ nhân tạo, tăng cường thu thập thông tin tình báo, ứng phó chiến lược với các cuộc tấn công và hỗ trợ tốt hơn cho nạn nhân. Một phần trong khoản phân bổ 10 tỷ yen sẽ được dùng để tăng cường năng lực thu thập thông tin tình báo của cảnh sát.
Chính phủ cũng lên kế hoạch thành lập một đội ngũ chuyên gia an ninh mạng để đối phó với kẻ tấn công. Một đội ứng cứu riêng, gồm thành viên từ khu vực công và tư, sẽ hỗ trợ các doanh nghiệp bị tấn công; một đơn vị khác sẽ tư vấn cho doanh nghiệp trước các mối đe dọa tiềm tàng.
Các đội này hỗ trợ ở những giai đoạn khác nhau của một sự cố. Tư vấn có thể giúp doanh nghiệp hành động khi mối đe dọa mới xuất hiện; can thiệp chuyên môn có thể hỗ trợ ứng phó khi cuộc tấn công đang diễn ra; hỗ trợ khôi phục giúp doanh nghiệp bị ảnh hưởng xử lý hậu quả. Trí tuệ nhân tạo cũng sẽ được dùng để phát hiện điểm yếu trong các hệ thống máy tính.
Đơn vị vận hành hạ tầng đối mặt với nghĩa vụ mới
Văn phòng An ninh mạng Quốc gia thuộc Ban Thư ký Nội các và Văn phòng Nội các đã công bố tài liệu triển khai vào ngày 30 tháng 9, giải thích lộ trình áp dụng luật ứng phó mạng. Các cơ cấu tổ chức và hoạt động hợp tác với đơn vị vận hành hạ tầng trọng yếu bắt đầu từ ngày 1 tháng 10.
Hệ thống bao quát 258 đơn vị vận hành được chỉ định thuộc 15 lĩnh vực. Dịch vụ của họ gắn an ninh mạng với đời sống hằng ngày: gián đoạn có thể ảnh hưởng đến thanh toán, điện lực, liên lạc, giao thông vận tải hoặc việc lưu chuyển hàng hóa qua cảng biển.
Các đơn vị thuộc diện áp dụng phải thông báo cho bộ trưởng phụ trách lĩnh vực của mình về những hệ thống máy tính quan trọng được chỉ định, bao gồm tên sản phẩm. Theo lịch triển khai, hạn chót đối với các hệ thống đang được sử dụng là tháng 3 năm sau. Các hệ thống mới đưa vào sử dụng phải được báo cáo trong vòng bốn tháng.
Chính phủ dự định đối chiếu danh mục này với thông tin về các lỗ hổng chưa được công khai. Lỗ hổng là điểm yếu trong phần mềm hoặc thiết bị mà kẻ tấn công có thể khai thác. Việc biết đơn vị nào sử dụng sản phẩm bị ảnh hưởng giúp cơ quan chức năng gửi cảnh báo có mục tiêu đến đúng doanh nghiệp cần nhận.
Sự cố nghiêm trọng phải được báo cáo lên chính phủ
Từ ngày 1 tháng 10, các đơn vị thuộc diện áp dụng phải báo cáo những sự cố mạng nghiêm trọng ảnh hưởng đến các hệ thống máy tính quan trọng được chỉ định cho cả bộ trưởng phụ trách lĩnh vực của mình và thủ tướng. Sự cố bao gồm việc thực thi phần mềm độc hại và truy cập trái phép.
Nghĩa vụ này tạo cho chính phủ một kênh để nắm bắt các cuộc tấn công nghiêm trọng nhằm vào dịch vụ thiết yếu. Sau đó, thông tin kỹ thuật từ sự cố có thể được chia sẻ với các đơn vị vận hành khác, đồng thời lưu ý bảo vệ quyền riêng tư của tổ chức bị ảnh hưởng, để họ tăng cường phòng thủ trước hoạt động tương tự.
Một hội đồng chia sẻ thông tin dự kiến được thành lập với khoảng 100 tổ chức, chủ yếu là đơn vị vận hành hạ tầng trọng yếu. Hội đồng nhằm kết nối thông tin về mối đe dọa từ chính phủ với các doanh nghiệp chịu trách nhiệm bảo vệ hệ thống vận hành.
Cách tiếp cận của chính phủ kết hợp hai loại thông tin: đơn vị vận hành sử dụng sản phẩm nào và những mối đe dọa nào đang được phát hiện. Danh mục có thể xác định ai cần nhận cảnh báo, còn thông tin sự cố có thể giải thích đơn vị đó cần tìm kiếm điều gì trong hệ thống của mình.
Cách chia sẻ cảnh báo nhạy cảm
Thông tin về mối đe dọa của chính phủ có thể chứa chi tiết làm lộ nguồn tin tình báo hoặc nhận diện một doanh nghiệp cụ thể. Trước khi phân phối cho các đơn vị vận hành, cơ quan chức năng dự định loại bỏ chi tiết mật hoặc ẩn danh thông tin nhận diện, một quy trình được gọi là khử thông tin nhạy cảm.
Một cảnh báo hữu ích có thể giữ lại các dấu hiệu kỹ thuật của cuộc tấn công nhưng loại bỏ chi tiết về cách nhà chức trách thu thập được chúng. Mục tiêu là nhanh chóng cung cấp thông tin có thể hành động cho doanh nghiệp, đồng thời bảo vệ tài liệu nhạy cảm.
Thông tin nhạy cảm hơn sẽ được chia sẻ thông qua các cơ chế liên quan đến thông tin mật, doanh nghiệp riêng lẻ hoặc các nhóm giới hạn được gọi là Nhóm Tin cậy. Các cơ chế này tạo ra những kênh khác nhau tùy theo phạm vi có thể phân phối thông tin.
Đối với đơn vị vận hành, giá trị thực tiễn nằm ở việc nhận được cảnh báo đủ cụ thể để hành động. Tên sản phẩm, chỉ dấu kỹ thuật và thông tin về hệ thống của doanh nghiệp có thể biến một cảnh báo chung thành cuộc kiểm tra hoặc sửa chữa có trọng tâm.
Lộ trình triển khai với nhiều mốc riêng biệt
Các thay đổi pháp lý, công tác chuẩn bị về tổ chức và hoạt động kỹ thuật của Nhật Bản được thực hiện theo những lịch trình khác nhau. Một số nội dung của luật có hiệu lực từ tháng 10, trong khi lịch triển khai dự kiến hoạt động sử dụng thông tin liên lạc sẽ bắt đầu vào mùa thu năm sau hoặc muộn hơn.
Các mốc chính được nêu trong kế hoạch triển khai của chính phủ và những thông báo sau đó gồm:
- Ngày 30 tháng 9: Văn phòng An ninh mạng Quốc gia và Văn phòng Nội các công bố tài liệu triển khai.
- Ngày 1 tháng 10: Các cơ cấu tổ chức và hoạt động hợp tác với đơn vị vận hành hạ tầng được chỉ định bắt đầu, bao gồm nghĩa vụ báo cáo sự cố nghiêm trọng.
- Ngày 6 tháng 11: Bà Takaichi chỉ thị các bộ trưởng xem xét sửa đổi nhằm tăng cường thu thập thông tin phục vụ phòng thủ mạng chủ động.
- Tháng 3 năm sau: Các hệ thống máy tính được chỉ định hiện đang sử dụng phải được báo cáo theo lịch triển khai.
- Trong vòng bốn tháng kể từ khi đưa vào sử dụng: Đơn vị vận hành phải báo cáo các hệ thống mới được chỉ định.
- Mùa thu năm sau hoặc muộn hơn: Dự kiến bắt đầu hoạt động sử dụng thông tin liên lạc.
Lộ trình theo từng giai đoạn đồng nghĩa doanh nghiệp phải thực hiện yêu cầu báo cáo và chuẩn bị trước khi mọi hoạt động thu thập thông tin liên lạc đi vào vận hành. Việc đưa liên lạc nội địa vào phạm vi áp dụng sẽ cần thêm một thay đổi pháp lý bên cạnh lộ trình này.
Kết luận
- Nhật Bản đang cân nhắc đưa liên lạc diễn ra hoàn toàn trong nước vào khuôn khổ thu thập thông tin phục vụ phòng thủ mạng chủ động.
- Bà Takaichi chỉ thị xem xét sửa đổi pháp luật tại cuộc họp cấp bộ trưởng ngày 6 tháng 11, sau kiến nghị của đảng cầm quyền.
- Gói khẩn cấp phân bổ 10 tỷ yen từ quỹ dự phòng tài khóa 2026 cho các biện pháp an ninh mạng, trong đó có tăng cường năng lực thu thập thông tin tình báo của cảnh sát.
- Các đội ứng phó chuyên trách, hỗ trợ ứng cứu doanh nghiệp và trí tuệ nhân tạo là những nội dung của gói này.
- Lộ trình áp dụng cho hạ tầng bao quát 258 đơn vị vận hành thuộc 15 lĩnh vực, với nghĩa vụ lập danh mục hệ thống và báo cáo sự cố nghiêm trọng.
- Hoạt động xử lý thông tin liên lạc được triển khai theo lịch muộn hơn các biện pháp tổ chức và báo cáo ban đầu.