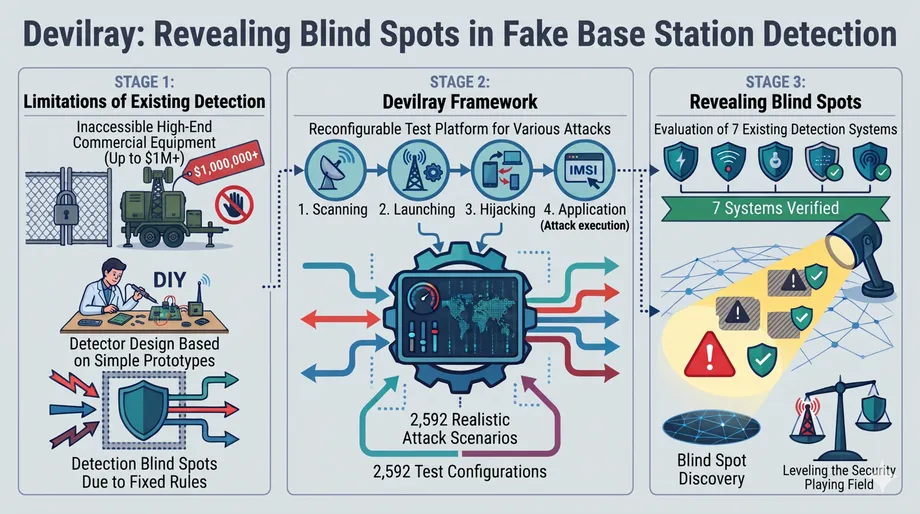
2.592 cách thử nghiệm khả năng phòng vệ của điện thoại
Nhóm nghiên cứu KAIST đã tái tạo 2.592 cách một trạm phát sóng di động giả có thể hoạt động và thử nghiệm chúng với bảy hệ thống phát hiện hiện có. Mỗi hệ thống đều bỏ sót ít nhất 192 cấu hình, phơi bày những lỗ hổng trong các công cụ được thiết kế để nhận diện thiết bị dùng cho giám sát, theo dõi vị trí và lừa đảo trực tuyến.
Nội dung
- 2.592 cách thử nghiệm khả năng phòng vệ của điện thoại
- Vì sao các phép thử quen thuộc vẫn bỏ sót
- LTE tạo điều kiện cho việc mạo danh như thế nào
- Xây dựng phạm vi tấn công sát thực tế
- Những thay đổi nhỏ có thể qua mặt dấu hiệu cảnh báo
- Phát hiện tốt hơn đi kèm nhiều cảnh báo nhầm hơn
- Kinh nghiệm của Hàn Quốc khiến nghiên cứu trở nên cấp thiết
- Mạng 5G riêng cũng đang được xem xét
- Quyền truy cập có kiểm soát và buổi trình bày công khai sắp tới
- Điểm chính
KAIST công bố nghiên cứu vào ngày 4 tháng 11 năm 2026. Dưới sự dẫn dắt của Yongdae Kim, giáo sư Trường Kỹ thuật Điện, các nhà nghiên cứu xây dựng nền tảng thử nghiệm mang tên Devilray bằng cách khảo sát một thiết bị giám sát thương mại, các nghiên cứu trước đây và tiêu chuẩn thông tin di động quốc tế. Họ kiểm tra từng cấu hình trên điện thoại thông minh thật để xác nhận các quy trình liên lạc của cấu hình đó hoạt động.
Số cấu hình bị bỏ sót tối thiểu tương đương khoảng 7,4% trong tổng số 2.592 cấu hình được thử nghiệm. Phát hiện cốt lõi còn vượt xa con số này: các hệ thống dò tìm dựa trên những dấu hiệu cảnh báo quen thuộc có thể bỏ lọt kẻ tấn công đạt cùng mục đích bằng một chuỗi tin nhắn khác hoặc tín hiệu vô tuyến ít dễ nhận thấy hơn.
Trạm phát sóng giả, còn gọi là thiết bị bắt IMSI, thiết bị mô phỏng trạm phát sóng di động hoặc StingRay, giả danh tháp viễn thông hợp pháp và dụ điện thoại ở gần kết nối. Các chính phủ sử dụng chúng để giám sát. Tội phạm cũng từng chở những thiết bị này trên xe qua các tuyến phố để gửi tin nhắn mạo danh ngân hàng hoặc công ty giao hàng.
Đối với người dùng điện thoại, hậu quả có thể gồm lộ mã định danh thuê bao, bị theo dõi vị trí, gián đoạn dịch vụ hoặc nhận tin nhắn lừa đảo qua một kênh nằm ngoài tuyến nhắn tin thông thường của nhà mạng. Với nhà mạng và điều tra viên, Devilray cung cấp cách thử nghiệm phạm vi hành vi đáng ngờ rộng hơn mà không cần sở hữu mọi thiết bị thương mại đắt tiền và bị hạn chế mua bán.
Vì sao các phép thử quen thuộc vẫn bỏ sót
Các nhà nghiên cứu đã dành khoảng 20 năm phát triển phương pháp phát hiện trạm phát sóng giả. Tuy nhiên, thiết bị giám sát thương mại rất đắt và việc mua bán, vận hành bị hạn chế. Các nhóm nghiên cứu đại học thường phải tự chế tạo tháp phát sóng mô phỏng, quan sát cách chúng hoạt động rồi thiết kế hệ thống dò tìm dựa trên những quan sát đó.
Một hệ thống dò tìm được đánh giá bằng thiết bị xây dựng theo cùng giả định có thể cho kết quả tốt nhưng vẫn bỏ sót những cách tiếp cận khác. Kẻ tấn công có thể đổi thứ tự tin nhắn, chọn tần số khác hoặc giảm công suất phát mà vẫn thu thập được thông tin cần tìm.
Kim, giáo sư kỹ thuật điện tại KAIST và trưởng nhóm nghiên cứu, mô tả vấn đề như sau:
Việc phát hiện được xây dựng dựa trên những kiểu tấn công chúng ta đã biết. Kẻ tấn công thực sự không chỉ dừng ở đó. Cho đến nay, cán cân vẫn nghiêng về phía họ.
Devilray thay đổi điểm xuất phát của quá trình đánh giá. Thay vì hỏi liệu hệ thống dò tìm có nhận ra một tháp phát sóng giả cụ thể hay không, nền tảng này lập bản đồ các lựa chọn mà kẻ tấn công có thể sử dụng rồi kiểm tra xem hệ thống có phát hiện được những biến thể đó không.
Nhóm hợp tác gồm Viện Nghiên cứu An ninh Quốc gia Hàn Quốc, Đại học Kyung Hee, Đại học Florida và công ty mạng di động Cape. Các nhà nghiên cứu cho biết đây là nghiên cứu học thuật đầu tiên phân tích một trạm phát sóng giả thương mại được bán cho các cơ quan thực thi pháp luật và tình báo.
LTE tạo điều kiện cho việc mạo danh như thế nào
LTE, công nghệ thường gắn với dịch vụ di động 4G, cho phép điện thoại xử lý một số tin nhắn mạng trước khi xác minh danh tính mạng. Trong quá trình kết nối ban đầu, tháp phát sóng giả có thể lợi dụng khoảng trống này để tác động đến bước tiếp theo của điện thoại.
Tháp giả có thể yêu cầu mã định danh thuê bao vĩnh viễn, thông tin có thể liên kết một thuê bao di động với một người. Công cụ dò tìm Rayhunter của Electronic Frontier Foundation theo dõi những yêu cầu như vậy. Một quy trình khác có thể dùng tin nhắn từ chối để khiến điện thoại kết nối lại và tiết lộ mã định danh mà không cần yêu cầu trực tiếp tương tự.
Do đó, hệ thống chỉ theo dõi yêu cầu trực tiếp có thể bỏ sót một cách khác để thu thập cùng thông tin. Điểm yếu bắt nguồn từ các quy trình được tiêu chuẩn LTE cho phép, nên vấn đề rộng hơn lỗi trên một mẫu điện thoại hay phần mềm của một nhà sản xuất.
LTE vẫn liên quan đến người dùng điện thoại 5G. Nhiều mạng 5G vẫn phụ thuộc vào LTE, và điện thoại có thể chuyển về LTE khi không có vùng phủ sóng 5G hoặc khi kẻ tấn công buộc thiết bị chuyển mạng. Mua điện thoại hỗ trợ 5G không loại bỏ nguy cơ từ quy trình kết nối LTE.
Xây dựng phạm vi tấn công sát thực tế
Thiết bị thương mại mà nhóm nghiên cứu khảo sát có thể sao chép danh tính của tháp phát sóng hợp pháp, thay đổi tần số và vận hành đồng thời hai mạng. Thiết bị cũng có thể giảm công suất phát để chỉ phủ sóng trong phạm vi vài mét, một khả năng quan trọng khi thử nghiệm các hệ thống dò tìm vốn cho rằng tháp đáng ngờ sẽ phát tín hiệu mạnh bất thường.
Các nhà nghiên cứu kết hợp những quan sát đó với các nghiên cứu trước đây và tiêu chuẩn của 3GPP, tổ chức xây dựng tiêu chuẩn thông tin di động quốc tế. Họ chia hoạt động thành bốn giai đoạn: khảo sát mạng xung quanh, khởi chạy một trạm phát sóng giả, thu hút điện thoại kết nối và tiến hành tấn công.
Trong các giai đoạn này, nhóm xác định bảy khía cạnh mà kẻ tấn công có thể thay đổi. Việc kết hợp đơn giản mọi lựa chọn cũng tạo ra những tổ hợp không thể hoạt động cùng nhau trong liên lạc thực tế, vì vậy các nhà nghiên cứu áp dụng 21 quy tắc phụ thuộc để loại bỏ những tổ hợp không tương thích.
Tập hợp cuối cùng gồm 2.592 cấu hình. Mỗi cấu hình được thử nghiệm trên điện thoại thông minh thật, giúp quá trình đánh giá có thêm kiểm chứng thực tế bên cạnh cơ sở từ tiêu chuẩn và thiết bị thương mại. Con số này mô tả phạm vi thử nghiệm do nhóm xây dựng; nghiên cứu không thống kê tần suất các cấu hình đó xuất hiện trong những cuộc tấn công thực tế.
Với lực lượng phòng thủ, một phép thử có thể lặp lại rất hữu ích vì hệ thống dò tìm có thể được đánh giá lại sau mỗi lần thay đổi phần mềm. Nhà phát triển có thể kiểm tra xem bản cập nhật có phát hiện được hành vi trước đây bị bỏ sót hay không, đồng thời xác định liệu nó có gây vấn đề ở nơi khác không, bằng cách sử dụng cùng bộ điều kiện hoạt động.
Những thay đổi nhỏ có thể qua mặt dấu hiệu cảnh báo
Bảy hệ thống được đánh giá sử dụng nhiều loại bằng chứng, gồm tin nhắn báo hiệu, thông tin do trạm phát sóng truyền đi, tín hiệu vô tuyến, mẫu thống kê và học máy. Hệ thống nào cũng có điểm mù, thường liên quan đến những dấu hiệu cụ thể mà nhà thiết kế lựa chọn.
Các hệ thống dò tin nhắn có thể bỏ sót quy trình thu thập mã định danh thông qua một lượt trao đổi khác. Hệ thống tìm tín hiệu quá mạnh có thể không phát hiện thiết bị thương mại khi thiết bị hoạt động ở công suất thấp. Kẻ tấn công ở gần, chỉ phủ sóng một khu vực nhỏ, có thể không cần phát tín hiệu khắp cả khu phố.
Một hệ thống dò tìm dựa trên thống kê gặp một vấn đề khác. Hệ thống theo dõi tần suất điện thoại được yêu cầu tiết lộ mã định danh, nhưng kẻ tấn công có thể thu thập mã này chậm rãi và chỉ tiếp cận một số điện thoại ở gần. Mẫu thu được có thể giống hoạt động bình thường tại bến xe buýt hơn là một đợt yêu cầu giám sát rõ rệt.
Những ví dụ này cho thấy việc tìm trạm phát sóng giả phức tạp hơn nhiều so với duy trì danh sách các tin nhắn đáng ngờ. Kẻ tấn công có thể điều chỉnh thời điểm, công suất và quy trình liên lạc mà vẫn giữ hành vi gần giống những gì xảy ra trên mạng hợp pháp.
Phát hiện tốt hơn đi kèm nhiều cảnh báo nhầm hơn
Nhóm nghiên cứu cũng xem xét liệu học máy có thể khắc phục các điểm mù hay không. Họ huấn luyện lại các hệ thống dò tìm bằng những kiểu tấn công trước đó bị bỏ sót, sau đó đo lường cả khả năng phát hiện thành công lẫn cảnh báo nhầm trên lưu lượng thông thường của nhà mạng.
Với mô hình phân tích tin nhắn Radio Resource Control, hay RRC, tỷ lệ phát hiện tăng từ 51% lên 96%. Tin nhắn RRC giúp quản lý kết nối vô tuyến giữa điện thoại và mạng. Tỷ lệ cảnh báo nhầm của mô hình cũng tăng từ 1,4% lên 5,3%, gần gấp bốn lần mức ban đầu.
Với mô hình phân tích tin nhắn Non-Access Stratum, hay NAS, tỷ lệ phát hiện tăng từ 27% lên 63%. Báo hiệu NAS xử lý các vấn đề như đăng ký và di chuyển giữa điện thoại với mạng lõi di động. Tỷ lệ cảnh báo nhầm tăng từ 4,7% lên 8,8%. Trong trường hợp khó nhất được khảo sát, tỷ lệ cảnh báo nhầm của mô hình NAS lên tới 15%.
Nói đơn giản, tỷ lệ cảnh báo nhầm 5,3% nghĩa là có khoảng 53 cảnh báo trên mỗi 1.000 mẫu hợp lệ được đánh giá trong những điều kiện thử nghiệm này, so với khoảng 14 cảnh báo ở mức 1,4%. Điều đó khiến con người hoặc hệ thống phải điều tra thêm nhiều hoạt động bình thường.
Hệ thống dò RRC tăng 45 điểm phần trăm về khả năng phát hiện, trong khi hệ thống NAS tăng 36 điểm. Cả hai cải thiện đều đi kèm nhiều cảnh báo nhầm hơn. Vì vậy, các nhà nghiên cứu cho rằng báo cáo đánh giá cần trình bày đồng thời tỷ lệ phát hiện và tỷ lệ cảnh báo nhầm, để người dùng có thể cân nhắc liệu mức độ bao phủ tấn công cao hơn có khả thi trong hoạt động thường ngày hay không.
Kinh nghiệm của Hàn Quốc khiến nghiên cứu trở nên cấp thiết
Hàn Quốc từng chịu thiệt hại tài chính liên quan đến thiết bị di động trái phép. Cuộc điều tra của chính phủ về một sự cố liên quan đến KT, được công chúng biết đến vào tháng 8 năm 2025, ghi nhận 368 nạn nhân và thiệt hại khoảng 200 triệu won từ các khoản thanh toán nhỏ trái phép.
Sự cố liên quan đến femtocell trái phép. Femtocell là trạm phát sóng nhỏ, thường được dùng để cải thiện vùng phủ sóng hoặc giảm tải lưu lượng trên mạng di động. Trong vụ việc đó, kẻ tấn công dùng thiết bị giả mạo để chặn thông tin người dùng và thực hiện các khoản thu trái phép.
Kim trình bày về thử nghiệm mạng di động tại Hội nghị .HACK 2026 vào ngày 8 tháng 4. Công trình của phòng thí nghiệm bao gồm một thiết bị nghe lén LTE, có chức năng thu các tin nhắn vô tuyến trao đổi giữa điện thoại và trạm phát sóng. Các nhà nghiên cứu phát hiện thông tin được gửi không mã hóa có thể giúp theo dõi vị trí thực tế của một thiết bị.
Siêu dữ liệu, chẳng hạn mã định danh và thông tin kết nối, mô tả việc liên lạc chứ không phải nội dung trong tin nhắn hay cuộc trò chuyện. Ngay cả khi nội dung tin nhắn được mã hóa, thông tin kết nối bị lộ vẫn có thể tiết lộ những chi tiết hữu ích về thiết bị và hành trình di chuyển của nó.
Phòng thí nghiệm cũng tiến hành các thử nghiệm liên quan đến cảnh báo khẩn cấp giả và dùng Devilray để tái tạo các cuộc tấn công bằng SMS blaster cũng như SigOver, khiến thiết bị mất kết nối Internet. Những thử nghiệm đó cho thấy phạm vi hậu quả mà các nhà nghiên cứu muốn khảo sát, từ tin nhắn đánh lừa đến gián đoạn kết nối điện thoại.
Mạng 5G riêng cũng đang được xem xét
Bài trình bày tháng 4 của Kim mở rộng mối lo ngại sang các mạng 5G riêng được xây dựng cho tổ chức hoặc khu công nghiệp cụ thể. Cơ sở quốc phòng, khu liên hợp công nghiệp và cơ sở y tế là một số đơn vị sử dụng những mạng này, khiến việc bảo vệ thông tin thiết bị và vị trí có ý nghĩa thực tiễn.
Ông cảnh báo điểm yếu trong phần mềm thiết bị có thể kết hợp với điểm yếu trong quy trình thông tin di động, tạo ra đường xâm nhập để chặn liên lạc hoặc cài phần mềm độc hại. Mối lo ngại của ông cũng bao gồm các thành phần băng gốc, tức phần cứng và phần mềm xử lý liên lạc vô tuyến di động của thiết bị.
Phòng thí nghiệm đang phát triển phiên bản thiết bị nghe lén cho 5G, được mô tả trong bài trình bày tháng 4 là đã hoàn thành khoảng 90%. Kim cũng cảnh báo siêu dữ liệu bị lộ có thể giúp người quan sát suy đoán sự hiện diện và vị trí của thiết bị bên trong một cơ sở.
Đánh giá hệ thống dò tìm bằng Devilray tập trung vào LTE. Công việc song song về 5G thể hiện nỗ lực của phòng thí nghiệm trong việc khảo sát các mạng mới hơn, đồng thời giải quyết vấn đề của một công nghệ vẫn đang truyền lưu lượng di động và hỗ trợ nhiều mạng 5G.
Quyền truy cập có kiểm soát và buổi trình bày công khai sắp tới
Nhóm nghiên cứu chỉ cho phép các nhà nghiên cứu và tổ chức đã được thẩm định sử dụng Devilray theo chế độ kiểm soát, do khả năng tái tạo hành vi tấn công của nền tảng này có thể bị lạm dụng. Những người dùng dự kiến gồm nhà mạng, điều tra viên và nhà phát triển cần thử nghiệm biện pháp phòng thủ trước nhiều kiểu hoạt động của thiết bị hơn.
Nhóm đã chia sẻ các tình huống tấn công mà Rayhunter bỏ sót với Electronic Frontier Foundation, tổ chức đang tìm cách phát hiện chúng. GSMA, hiệp hội các nhà khai thác di động toàn cầu, cũng mời các nhà nghiên cứu trình bày Devilray với Nhóm Chống gian lận và An ninh, nơi đại diện ngành và các tổ chức xây dựng tiêu chuẩn thảo luận về phương pháp phát hiện.
Nghiên cứu đã được đăng trên arXiv và được chấp nhận trình bày tại ACSAC 2026, dự kiến diễn ra ở Los Angeles trong hội nghị từ ngày 7 đến 11 tháng 12. Các mốc công khai chính trải dài trong vài tháng:
- Ngày 8 tháng 4 năm 2026: Kim trình bày khung thử nghiệm mạng di động của phòng thí nghiệm tại Hội nghị .HACK 2026.
- Ngày 4 tháng 11 năm 2026: KAIST công bố Devilray và kết quả đánh giá bảy hệ thống dò tìm.
- Ngày 7–11 tháng 12 năm 2026: Nghiên cứu dự kiến được trình bày tại ACSAC 2026 ở Los Angeles.
Nhóm của Kim cũng đang phát triển hệ thống dò tìm kết hợp dữ liệu quan sát từ điện thoại, mạng nhà mạng và các thiết bị nghe lén vô tuyến độc lập để phát hiện và định vị trạm phát sóng giả. Công trình kết hợp thông tin từ nhiều điểm quan sát thay vì chỉ dựa vào một dấu hiệu cảnh báo.
Kim mô tả mục đích của nền tảng thử nghiệm như sau:
Devilray không nhằm đánh bại các hệ thống dò tìm hiện có. Nền tảng này trao cho lực lượng phòng thủ những lựa chọn mà kẻ tấn công vốn đã có, để cuối cùng tấn công và phòng thủ có thể cùng tiến lên.
Điểm chính
- Devilray tái tạo 2.592 cấu hình trạm phát sóng giả, mỗi cấu hình đều được kiểm tra trên điện thoại thông minh thật.
- Cả bảy hệ thống dò tìm được đánh giá đều bỏ sót ít nhất 192 cấu hình, tương đương khoảng 7,4% tập hợp thử nghiệm.
- Kẻ tấn công có thể thay đổi tin nhắn, công suất tín hiệu và cách thu thập để tránh những dấu hiệu cảnh báo quen thuộc.
- Huấn luyện lại hai mô hình học máy giúp tăng khả năng phát hiện nhưng cũng làm tăng cảnh báo nhầm trên lưu lượng hợp pháp.
- Quyền truy cập Devilray bị giới hạn cho người dùng đã được thẩm định; nghiên cứu dự kiến được trình bày tại ACSAC 2026 vào tháng 12.