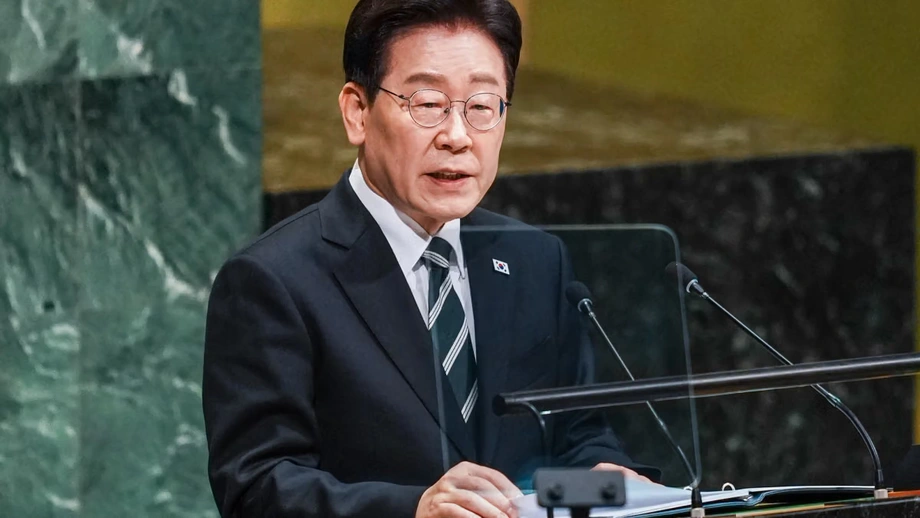
Ông Lee muốn lập cơ quan đầu mối điều phối phòng thủ an ninh mạng
Tổng thống Hàn Quốc Lee Jae Myung đã chỉ thị các quan chức xem xét thành lập một cơ quan an ninh mạng có quyền lực lớn sau vụ trộm 6,3 tỷ USD được báo cáo tại Binance, trong bối cảnh các cuộc kiểm tra an ninh được triển khai tại hơn 2.100 cơ quan công quyền và khoảng 170 cơ sở hạ tầng tư nhân trọng yếu.
Nội dung
- Ông Lee muốn lập cơ quan đầu mối điều phối phòng thủ an ninh mạng
- Vì sao vụ trộm tại Binance trở thành lời cảnh báo
- Diễn biến sự việc
- Đặc trách an ninh mạng sẽ thay đổi điều gì?
- Kiểm tra các cơ quan công quyền và mạng lưới thiết yếu
- Các vụ xâm nhập tại Hàn Quốc khiến thông tin khách hàng được chú ý
- Vì sao ví trực tuyến và ví ngoại tuyến quan trọng
- Ông Lee gắn tiến bộ AI với tăng cường bảo vệ
- Điểm chính
Tại cuộc họp Nội các ở Seoul ngày 3 tháng 11, ông Lee kêu gọi tăng cường phối hợp giữa các bộ ngành và doanh nghiệp tư nhân. Đề xuất được đưa ra sau các vụ tấn công nhằm vào doanh nghiệp tài chính Hàn Quốc và những lo ngại ngày càng tăng về an toàn của các mạng lưới tài chính, năng lượng và thông tin liên lạc.
Ông Lee, người muốn các quan chức phát hiện nguy cơ sớm hơn và chia sẻ cảnh báo nhanh hơn, đã mô tả những hạn chế của cách tiếp cận hiện nay:
Hệ thống an ninh hiện tại, vốn tập trung vào thanh tra và ứng phó sau sự việc, đang bộc lộ những hạn chế rõ rệt.
Đặc trách an ninh mạng được đề xuất sẽ giám sát công việc hiện do một số cơ quan phụ trách riêng rẽ. Trong bối cảnh này, đặc trách là một quan chức hoặc tổ chức có quyền hạn lớn để điều phối một lĩnh vực chính sách cụ thể. Ông Lee cũng đề nghị các quan chức xem xét thành lập lực lượng đặc nhiệm quy tụ chính phủ và doanh nghiệp tư nhân.
Đề xuất vẫn đang được xem xét. Chính phủ chưa công bố cơ cấu, quyền hạn sẽ được chuyển giao từ các cơ quan hiện có hay thời hạn thành lập.
Vì sao vụ trộm tại Binance trở thành lời cảnh báo
Ngày 29 tháng 10, những kẻ tấn công được cho là đã rút khoảng 6,3 tỷ USD tài sản số khỏi Binance. Vụ trộm ảnh hưởng đến các ví trực tuyến trên 10 blockchain, phần lớn số tiền bị lấy đi trong khoảng 20 phút. Blockchain là sổ ghi chép kỹ thuật số dùng để theo dõi các giao dịch tiền mã hóa.
Tốc độ và phạm vi rút tiền phần nào lý giải vì sao ông Lee chú trọng đến cảnh báo sớm. Một cuộc tấn công diễn ra trên nhiều mạng lưới chỉ trong vài phút khiến các tổ chức có rất ít thời gian để phát hiện hoạt động đáng ngờ, liên hệ đúng cơ quan chức năng và hạn chế tổn thất tiếp theo.
Công ty phân tích blockchain TRM mô tả vụ việc là vụ trộm tiền mã hóa lớn nhất từng được ghi nhận. Mức thiệt hại 6,3 tỷ USD được báo cáo cao gấp khoảng 4,2 lần số tiền 1,5 tỷ USD bị đánh cắp khỏi Bybit vào tháng 2 năm 2025, cho thấy quy mô vụ việc được viện dẫn trong cuộc tranh luận chính sách.
Ngày 31 tháng 10, FBI quy trách nhiệm vụ tấn công cho Triều Tiên và xác định nhóm tin tặc TraderTraitor đứng sau. Triều Tiên phủ nhận trách nhiệm. Bà Kim Yo Jong, em gái nhà lãnh đạo Triều Tiên Kim Jong Un, bác bỏ cáo buộc:
lời lẽ vô lý và chẳng có gì mới.
Ông Lee viện dẫn vụ việc tại Binance khi bàn về nhu cầu tăng cường phòng thủ, nhưng không nêu tên Triều Tiên trong phát biểu. Chỉ thị của ông tập trung vào cách Hàn Quốc nên tổ chức ứng phó với các mối đe dọa mạng đối với dịch vụ công và doanh nghiệp.
Diễn biến sự việc
Vụ trộm, việc Mỹ quy kết thủ phạm và chỉ thị của ông Lee xảy ra trong vòng vài ngày. Các vụ xâm nhập trong nước càng thúc đẩy cuộc thảo luận vốn không chỉ giới hạn ở các sàn giao dịch tiền mã hóa.
- Tháng 2 năm 2025: Bybit bị đánh cắp tiền mã hóa trị giá khoảng 1,5 tỷ USD, mức được dùng để so sánh quy mô vụ việc tại Binance.
- Ngày 29 tháng 10: Những kẻ tấn công được cho là đã rút khoảng 6,3 tỷ USD khỏi các ví Binance trên 10 blockchain.
- Ngày 31 tháng 10: FBI quy trách nhiệm vụ tấn công Binance cho Triều Tiên.
- Ngày 3 tháng 11: Tại cuộc họp Nội các, ông Lee chỉ đạo các quan chức xem xét thành lập cơ quan an ninh mạng và tăng cường biện pháp phòng ngừa.
Giới chức Hàn Quốc cũng đang tiến hành rà soát an ninh tại các cơ quan công quyền và cơ sở tư nhân lớn. Các đợt kiểm tra là biện pháp ứng phó trước mắt trong khi các quan chức xem xét thay đổi dài hạn về cách tổ chức trách nhiệm an ninh mạng.
Đặc trách an ninh mạng sẽ thay đổi điều gì?
Đề xuất của ông Lee nhắm đến một vấn đề thực tế: trách nhiệm an ninh được phân tán giữa các cơ quan với nhiệm vụ khác nhau. Cơ quan Tình báo Quốc gia, Bộ Khoa học và các cơ quan quản lý tài chính hiện đều phụ trách những phần việc riêng trong công tác ứng phó.
Một cơ quan điều phối sẽ đưa các chức năng này vào khuôn khổ chung, bao quát cả chính phủ lẫn doanh nghiệp tư nhân. Ông Lee kêu gọi xây dựng một hệ thống có khả năng phát hiện dấu hiệu tấn công, phổ biến thông tin và tổ chức ứng phó trước khi thiệt hại tăng lên.
Cảnh báo được một tổ chức phát hiện có thể giúp ích cho tổ chức khác. Chẳng hạn, thông tin về một nỗ lực xâm nhập có thể giúp các cơ quan khác kiểm tra xem họ có đang đối mặt với hoạt động tương tự hay không. Chia sẻ nhanh hơn là trọng tâm của hệ thống phòng ngừa mà ông Lee mô tả.
Lực lượng đặc nhiệm công tư được đề xuất sẽ kết nối công tác điều phối của chính phủ với các doanh nghiệp vận hành dịch vụ tài chính và các mạng lưới thiết yếu khác. Thành phần và trách nhiệm của lực lượng này sẽ phụ thuộc vào những quyết định mà các quan chức chưa đưa ra.
Kiểm tra các cơ quan công quyền và mạng lưới thiết yếu
Cơ quan Tình báo Quốc gia đã yêu cầu kiểm tra an ninh khẩn cấp tại hơn 2.100 bộ ngành, chính quyền địa phương và cơ quan công quyền. Bộ Khoa học đang rà soát khoảng 170 cơ sở hạ tầng tư nhân trọng yếu, trong đó có các đơn vị tài chính và viễn thông.
Ông Lee xác định tài chính, năng lượng, thông tin và truyền thông là những lĩnh vực ưu tiên. Ông chỉ thị các quan chức khắc phục điểm yếu tại các cơ quan nhà nước và cơ sở hạ tầng lớn, gắn an ninh mạng với những dịch vụ người dân phụ thuộc trong đời sống hằng ngày.
Mạng lưới tài chính hỗ trợ thanh toán và tiếp cận tiền. Mạng lưới thông tin liên lạc truyền tải thông tin giữa người dân, doanh nghiệp và cơ quan công quyền. Hạ tầng năng lượng cung cấp điện và các nguồn thiết yếu khác. Chỉ thị của ông Lee đặt việc bảo vệ những dịch vụ này ngang hàng với bảo vệ tài sản số và thông tin cá nhân.
Các đợt kiểm tra là một phần trong biện pháp ứng phó trước mắt. Cải cách rộng hơn sẽ tăng cường phối hợp và hành động sớm hơn, giúp cơ quan chức năng ứng phó với các dấu hiệu cảnh báo cũng như điều tra sự cố sau khi xảy ra.
Các vụ xâm nhập tại Hàn Quốc khiến thông tin khách hàng được chú ý
Mirae Asset Global Investments, sàn giao dịch tiền mã hóa Bithumb và Daishin Securities gần đây đã bị ảnh hưởng bởi các vụ tấn công mạng liên quan đến thông tin khách hàng. Những vụ việc này khiến việc xử lý dữ liệu cá nhân được đưa vào thảo luận của chính phủ bên cạnh nạn trộm tiền mã hóa.
Tiền và thông tin đặt ra những vấn đề khác nhau đối với khách hàng bị ảnh hưởng. Một sàn giao dịch có thể cần bù đắp tài sản bị đánh cắp, trong khi doanh nghiệp gặp sự cố rò rỉ dữ liệu phải xử lý việc thông tin người dùng bị lộ. Khuôn khổ ông Lee đề xuất bao quát an ninh tại các tổ chức, thay vì chỉ tập trung vào một loại tổn thất.
Cuộc tranh luận cũng diễn ra sau thông tin về việc rò rỉ danh sách hành khách trên máy bay được tổng thống sử dụng. Sự việc khiến mối lo ngại mở rộng từ các công ty tài chính sang thông tin liên quan đến hoạt động của nhà nước.
Ủy ban Dịch vụ Tài chính đã triệu tập đại diện của năm sàn giao dịch tiền mã hóa để đánh giá mức độ sẵn sàng: Upbit, Bithumb, Coinone, DigitalX và Gopax. Các cuộc họp đưa những nền tảng giao dịch trong nước vào nỗ lực ứng phó với vụ việc tại Binance và các vụ xâm nhập gần đây ở Hàn Quốc.
Vì sao ví trực tuyến và ví ngoại tuyến quan trọng
Các sàn giao dịch Hàn Quốc phải lưu trữ ít nhất 80% tiền mã hóa của khách hàng trong ví lạnh. Những ví này giữ ngoại tuyến thông tin xác thực kỹ thuật số cần thiết để cho phép chuyển tiền, qua đó giảm nguy cơ bị tấn công qua kết nối internet.
Ví nóng vẫn kết nối với internet, giúp các sàn giao dịch xử lý giao dịch thuận tiện hơn. Vụ trộm được báo cáo tại Binance liên quan đến ví nóng, khiến sự khác biệt giữa quyền truy cập trực tuyến và lưu trữ ngoại tuyến trở thành yếu tố then chốt để hiểu cách các sàn quản lý an ninh.
Quy định của Hàn Quốc đồng nghĩa ít nhất bốn phần năm lượng tiền mã hóa của khách hàng phải được lưu trữ lạnh. Tối đa một phần năm có thể được lưu giữ ngoài mức tối thiểu này. Các con số quy định yêu cầu lưu trữ; các đơn vị vận hành sàn vẫn cần kiểm soát quyền truy cập, phê duyệt giao dịch chuyển tiền và việc luân chuyển tài sản giữa các ví.
Khách hàng cũng phụ thuộc vào cách sàn giao dịch ứng phó sau khi xảy ra tổn thất. Binance cho biết đã khôi phục dịch vụ và bù đắp thiệt hại từ vụ việc, lấy khoảng 95% số tiền bị đánh cắp từ nguồn dự trữ của chính mình. Tính theo khoản 6,3 tỷ USD bị đánh cắp được báo cáo, tỷ lệ này tương đương khoảng 5,99 tỷ USD.
Dự luật Cơ bản về Tài sản Số được đề xuất tại Hàn Quốc sẽ quy định việc bồi thường cho khách hàng sau các vụ tấn công mạng, nhưng chưa được thông qua. Vì vậy, bồi thường là vấn đề chính sách riêng, khác với yêu cầu hiện hành về lưu trữ phần lớn tài sản khách hàng ngoại tuyến. Một vấn đề liên quan đến cách lưu trữ tài sản; vấn đề kia liên quan đến bên phải chi trả khi khách hàng chịu tổn thất.
Ông Lee gắn tiến bộ AI với tăng cường bảo vệ
Ông Lee cảnh báo những tiến bộ trong trí tuệ nhân tạo đang khiến phương thức tấn công mạng tinh vi hơn và lan rộng hơn. Ông cho rằng các hệ thống an ninh cần xác định điểm yếu và phản ứng trước những dấu hiệu tấn công ban đầu khi các phương thức này phát triển.
Trí tuệ nhân tạo là một phần trong lý giải của ông về môi trường đe dọa đang thay đổi. Chỉ thị của ông kêu gọi triển khai biện pháp phòng ngừa trong lĩnh vực công nghệ, các cơ quan chính phủ và nhận thức cộng đồng, thay vì chỉ dựa vào thanh tra.
Ông Lee cũng gắn an ninh mạng với tham vọng của Hàn Quốc trong lĩnh vực bán dẫn và AI. Tổng thống nói rằng năng lực cạnh tranh số đòi hỏi phải tăng cường bảo vệ song song với tiến bộ trong các ngành này:
Để trở thành nước dẫn đầu trong kỷ nguyên số, chúng ta phải có năng lực an ninh mạng đẳng cấp thế giới, cùng với năng lực về bán dẫn và AI.
Đối với các cơ quan công quyền và doanh nghiệp, công việc trước mắt là kiểm tra lỗ hổng và chuẩn bị chia sẻ cảnh báo nhanh hơn. Quyết định lớn hơn là cơ quan điều phối mới sẽ có quyền hạn đến đâu đối với các tổ chức vốn đã chịu trách nhiệm về an ninh.
Đối với khách hàng, những vấn đề cụ thể nhất là an toàn thông tin cá nhân, khả năng tiếp tục sử dụng dịch vụ tài chính và việc bồi thường sau khi bị trộm cắp. Cơ quan an ninh mạng được đề xuất và dự luật tài sản số đang chờ thông qua giải quyết những khía cạnh khác nhau của các mối lo ngại đó.
Điểm chính
- Ông Lee đã chỉ thị rà soát việc thành lập cơ quan an ninh mạng điều phối các cơ quan chính phủ và doanh nghiệp tư nhân.
- Đề xuất được đưa ra sau vụ trộm 6,3 tỷ USD tại Binance được báo cáo ngày 29 tháng 10 và các vụ xâm nhập gần đây nhằm vào các công ty tài chính Hàn Quốc.
- FBI quy trách nhiệm vụ tấn công Binance cho Triều Tiên, nước này phủ nhận trách nhiệm.
- Các cuộc kiểm tra an ninh bao quát hơn 2.100 cơ quan công quyền và khoảng 170 cơ sở hạ tầng tư nhân trọng yếu.
- Các sàn giao dịch Hàn Quốc phải lưu trữ ít nhất 80% tiền mã hóa của khách hàng trong ví lạnh.
- Dự luật Cơ bản về Tài sản Số vẫn chưa được thông qua và chưa có thời hạn thành lập cơ quan an ninh mạng được đề xuất.