Thời hạn thông báo 30 ngày kết thúc, nhiều ứng dụng lớn vẫn không thể truy cập
Ngày 14 tháng 10, Trợ lý điện thoại Doubao thông báo sẽ mở dần quyền truy cập tự động hóa màn hình cho các ứng dụng bên thứ ba sau khi hoàn tất thời hạn thông báo công khai 30 ngày đối với Giao thức Thực thi Tự động hóa Màn hình (SAEP). Sau thời hạn này, nhà phát triển vẫn có thể từ chối cấp quyền; trợ lý sẽ không thao tác trên những ứng dụng đã chủ động từ chối tự động hóa.
Nội dung
- Thời hạn thông báo 30 ngày kết thúc, nhiều ứng dụng lớn vẫn không thể truy cập
- Điều gì thay đổi sau thời hạn thông báo?
- Diễn biến dẫn đến ngày 14 tháng 10
- Những ứng dụng nào đã từ chối cấp quyền?
- SAEP thực sự kiểm soát những gì?
- Thao tác được cho phép vẫn cần xác thực
- Hạn chế phải có hiệu lực ngoài lời hứa của trợ lý
- Nhật ký kiểm tra lưu dấu vết, nhưng có giới hạn lưu trữ
- Quyền lựa chọn của người dùng và quyền kiểm soát của nhà phát triển vẫn mâu thuẫn
- Người dùng có thể kỳ vọng điều gì tiếp theo?
- Điểm chính
Danh sách từ chối bao gồm nhiều dịch vụ có thể giúp trợ lý điện thoại hữu ích trong các công việc thường ngày. Các ứng dụng thuộc hệ sinh thái Alibaba gồm Taobao, Tmall, Cainiao, Alipay, DingTalk và Ele.me. Các ứng dụng thuộc hệ sinh thái Tencent gồm WeChat, QQ, Honor of Kings và League of Legends: Wild Rift. Những dịch vụ khác trong danh sách gồm Meituan, Pinduoduo, Kuaishou, Xiaohongshu, Zhihu, China Merchants Bank và Industrial and Commercial Bank of China.
Vì vậy, thay đổi này mở rộng quyền truy cập chứ không trao quyền kiểm soát điện thoại không giới hạn. Cơ chế mới thay thế yêu cầu tạm thời rằng nhà phát triển phải chủ động chấp thuận tự động hóa bằng cơ chế mở dần các ứng dụng đủ điều kiện, trừ khi nhà phát triển đã từ chối hoặc thiết lập hạn chế. Các quy tắc bảo mật của hệ thống, sự cho phép của người dùng và những bước kiểm tra riêng của ứng dụng vẫn được áp dụng.
Doubao cho biết nhà phát triển có thể gửi yêu cầu từ chối bất cứ lúc nào và nền tảng sẽ phản hồi trong vòng ba ngày làm việc. Cam kết phản hồi này không đồng nghĩa với việc mọi yêu cầu đều được bảo đảm thực thi trong thời hạn đó. Thông báo cho biết các thao tác liên quan sẽ sớm bị vô hiệu hóa, nhưng không đưa ra một thời hạn triển khai chung riêng biệt.
Với người dùng, câu hỏi thực tế là trợ lý có thể hoàn thành những phần nào của một tác vụ. Một ứng dụng có thể hoàn toàn không truy cập được, một trang nhạy cảm có thể bị chặn hoặc người dùng có thể phải tiếp quản ở bước cuối. SAEP có cơ chế xử lý cả ba trường hợp.
Điều gì thay đổi sau thời hạn thông báo?
Trong thời hạn thông báo công khai, Doubao chỉ cho phép tự động hóa trên các ứng dụng hệ thống, ứng dụng ByteDance và dịch vụ bên thứ ba đã chủ động đồng ý tham gia thông qua SAEP hoặc trao đổi qua email chính thức. Mặc định, trợ lý không thao tác trên các ứng dụng khác.
Sau thời hạn này, những ứng dụng chưa gửi yêu cầu từ chối qua các kênh chính thức và cũng chưa thiết lập chính sách vô hiệu hóa sẽ trở thành đối tượng có thể được mở quyền truy cập dần. Phần giải thích kế hoạch hồi tháng 9 cho biết việc mở quyền sẽ tùy theo mức độ rủi ro, chứ không đồng loạt bật trên tất cả ứng dụng.
Điểm khác biệt này rất quan trọng khi lý giải vì sao một tác vụ không thành công. Trước ngày 14 tháng 10, có thể không truy cập được ứng dụng chỉ vì nhà phát triển chưa chủ động đồng ý tham gia. Sau khi thay đổi, việc truy cập vẫn có thể thất bại do nhà phát triển từ chối, giới hạn theo trang, yêu cầu xác minh danh tính hoặc xác nhận của người dùng, hay do các biện pháp bảo mật riêng của ứng dụng.
Bản dành cho người dùng của trợ lý ra mắt ngày 14 tháng 9, với tính năng thao tác trên điện thoại ở giai đoạn thử nghiệm beta. Các chức năng khác, gồm dịch vụ thông minh Doubao, hỗ trợ mua sắm, tóm tắt bản ghi và tác vụ công việc, không phụ thuộc vào việc một ứng dụng bên ngoài cụ thể có cho phép tự động hóa màn hình hay không.
Diễn biến dẫn đến ngày 14 tháng 10
Thay đổi chính sách diễn ra sau những va chạm trước đó giữa thao tác tự động trên điện thoại và hệ thống bảo mật ứng dụng. Tháng 12 năm 2025, bản xem trước công nghệ điện thoại Doubao đầu tiên gặp trục trặc đăng nhập WeChat, thử thách xác minh trên Taobao và tình trạng ứng dụng ngân hàng dừng đăng nhập hoặc thanh toán sau khi phát hiện môi trường có rủi ro.
Sau đó, trước khi mở rộng quyền truy cập, bản dành cho người dùng đã đưa vào quy trình khai báo chính thức. Các diễn biến chính gồm:
- Tháng 12 năm 2025: Nubia M153 giới thiệu tính năng tự động hóa điện thoại Doubao; sau đó, một số ứng dụng lớn áp dụng hạn chế và biện pháp xác minh bảo mật.
- Ngày 14 tháng 9 năm 2026: Trợ lý dành cho người dùng ra mắt tính năng thao tác trên điện thoại ở giai đoạn beta, đồng thời bắt đầu thời hạn thông báo 30 ngày. Một số người dùng M153 cho biết họ không còn sử dụng được những tác vụ tự động vốn có trước đó.
- Ngày 16 tháng 9: Nubia NaviX Ultra ra mắt thị trường cùng trợ lý dành cho người dùng. Các thông tin cho biết đây là ngày ra mắt hoặc bắt đầu mở bán.
- Ngày 17 tháng 9: Doubao làm rõ rằng nhà phát triển vẫn có thể từ chối tự động hóa sau khi hết thời hạn thông báo.
- Ngày 14 tháng 10: Doubao thông báo thời hạn thông báo đã kết thúc và quyền truy cập của bên thứ ba đủ điều kiện sẽ được mở dần.
Với những người dùng hiện tại, các hạn chế trong tháng 9 có thể bị cảm nhận như sự mất đi một số chức năng. Các thông tin ghi nhận chủ sở hữu M153 không còn dùng được những tác vụ tự động quen thuộc như đặt xe, gọi món và các công việc khác. Những hạn chế đó xuất phát từ quy định cấp quyền tạm thời, chứ không chứng minh rằng mọi nhà phát triển bị ảnh hưởng đều đã từ chối trợ lý.
Những ứng dụng nào đã từ chối cấp quyền?
Danh sách từ chối ngày 14 tháng 10 không chỉ có Alibaba và Tencent. Các thông tin cũng nêu DeepSeek, WPS và Vipshop, cùng các ứng dụng mua sắm, mạng xã hội, ngân hàng và dịch vụ địa phương. Những ứng dụng của China Mobile, China Unicom và China Telecom cũng được cho là đã từ chối cấp quyền.
Các hạn chế này ảnh hưởng đến Nubia M153 và Nubia NaviX Ultra. Ý nghĩa của chúng không nằm nhiều ở số lượng ứng dụng đơn thuần mà ở các dịch vụ bị bao phủ. Tác vụ mua sắm có thể dừng vì không truy cập được sàn thương mại điện tử; tác vụ liên lạc có thể bị chặn tại ứng dụng nhắn tin; còn tác vụ tài chính có thể đồng thời gặp sự từ chối của nhà phát triển và các yêu cầu bảo mật riêng của hệ thống.
Các thông tin đã công bố không đưa ra con số đầy đủ về mọi ứng dụng có thể và không thể truy cập. Một bài viết trước đó cho rằng 90% ứng dụng được sử dụng thường xuyên đã dần hỗ trợ tác nhân GUI của Doubao, nhưng không nêu phương pháp đo lường hay toàn bộ nhóm ứng dụng được tính. Con số này không thể xác định tỷ lệ ứng dụng có thể truy cập theo quy định tháng 10.
Những mô tả hồi tháng 9 về các dịch vụ được hỗ trợ có nhắc đến Cao Cao Mobility, Qishui Music và Feishu Minutes. Việc một dịch vụ xuất hiện trong danh sách hỗ trợ thao tác trên điện thoại không tự nó chứng minh nhà phát triển đã hoàn tất mọi phần tích hợp kỹ thuật SAEP. Hỗ trợ một tác vụ và áp dụng giao thức là hai vấn đề có liên quan nhưng khác nhau.
SAEP thực sự kiểm soát những gì?
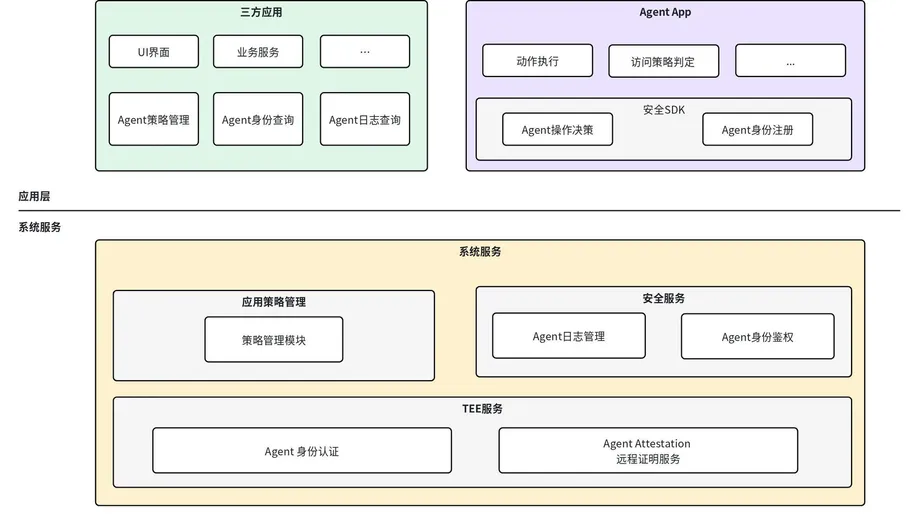
Hướng dẫn tích hợp chính thức của Doubao mô tả SAEP là giao thức để các ứng dụng Android khai báo ranh giới cho tác nhân GUI. Tác nhân GUI hiểu giao diện đồ họa người dùng và thực hiện các thao tác như nhấn nút hoặc nhập văn bản, thay vì chỉ dựa vào giao diện phần mềm chuyên dụng của ứng dụng.
Hướng dẫn nêu hỗ trợ ObricUI phiên bản 2.2 trở lên. Điều đó không có nghĩa SAEP hoạt động trên mọi điện thoại Android. Nhà phát triển phải kiểm tra xem tính năng có hiện diện và được bật trên thiết bị mục tiêu hay không. Nếu kiểm tra không đạt, ứng dụng phải tiếp tục dựa vào các biện pháp bảo mật riêng.
Hạn chế được áp dụng ở ba cấp: App, bao trùm toàn bộ ứng dụng; Activity, áp dụng cho một màn hình hoặc trang Android cụ thể; và Intent, áp dụng cho một thao tác nghiệp vụ như đăng hoặc xóa nội dung. Ở đây, intent có nghĩa là mục đích của thao tác, chứ không đơn thuần là nút hiển thị mà trợ lý nhấn.
Cấu trúc này cho phép ứng dụng hỗ trợ một số thao tác nhưng vẫn bảo vệ các bước nhạy cảm. Ứng dụng có thể cấm mọi hoạt động của tác nhân thông qua global_disable, ngăn chụp ảnh màn hình thông qua screenshot_disable hoặc chặn nhấp chuột giả lập và nhập văn bản thông qua input_disable. Các biện pháp khác xử lý việc sửa đổi nội dung, đăng tải cuối cùng, xóa dữ liệu và phần thưởng hoặc ưu đãi khuyến mại.
Thao tác được cho phép vẫn cần xác thực
Hướng dẫn chính thức nêu rõ sự khác biệt cốt lõi giữa quyền mà ứng dụng cấp và quyết định cuối cùng của hệ thống. Kết quả phụ thuộc vào danh tính và trạng thái tin cậy của tác nhân, chuẩn bảo mật của hệ thống, chính sách do ứng dụng khai báo và sự cho phép của người dùng đối với tác vụ hiện tại.
Ứng dụng không thể hạ thấp chuẩn bảo mật của hệ thống. Nếu hệ thống yêu cầu chặn thao tác hoặc người dùng can thiệp, ứng dụng không thể biến kết quả đó thành cho phép. Khi nhiều quy tắc áp dụng đồng thời xung đột, quy tắc nghiêm ngặt hơn sẽ có hiệu lực. Nếu không phân tích được chính sách, hệ thống sẽ dùng chính sách mặc định khả dụng của ứng dụng và ghi lại lý do.
Hướng dẫn mô tả ba kết quả chính. ALLOW cho phép sử dụng năng lực hệ thống liên quan, nhưng không loại bỏ yêu cầu xác thực của ứng dụng hoặc sự cho phép của người dùng. BLOCK dừng thao tác và không được khiến trợ lý tìm cách khác để vượt qua hạn chế. CALL_USER tạm dừng tự động hóa để chờ xác nhận của hệ thống hoặc người dùng tiếp quản thủ công.
Xác nhận chỉ áp dụng cho bước cụ thể được hiển thị với người dùng. Đây không phải là sự cho phép chung cho mọi thao tác tiếp theo. Thanh toán, chuyển tiền, xác thực tài khoản, đăng tải, xóa dữ liệu và thay đổi quyền là những hoạt động nhạy cảm mà hệ thống có thể yêu cầu xác nhận, người dùng tiếp quản hoặc từ chối.
Một nhãn thứ tư, CLARIFY, xuất hiện trong tài liệu về yêu cầu làm rõ hoặc các hạn chế nhẹ hơn. Ý nghĩa chính xác và khả năng sử dụng của nhãn này tùy thuộc vào gói phần mềm mục tiêu. Hướng dẫn cũng cảnh báo nhà phát triển không nên cho rằng thứ tự các quy tắc App, Activity và Intent cho phép quy tắc sau ghi đè hạn chế trước đó.
Hạn chế phải có hiệu lực ngoài lời hứa của trợ lý
Tuyên bố kỹ thuật mạnh nhất của SAEP là các hạn chế phải hoạt động tại những điểm kiểm soát của hệ thống, thay vì chỉ dựa vào việc tác nhân tự chọn tuân thủ. Quyền truy cập ảnh chụp màn hình, đọc bằng trợ năng, nhấp chuột và nhập liệu mô phỏng được cho là phải đi qua các luồng thực thi có kiểm soát.
Hướng dẫn đưa ra những ví dụ cụ thể. Lệnh cấm của ứng dụng có thể ngăn ứng dụng mục tiêu xuất hiện trên màn hình ảo của tác nhân. Hạn chế chụp ảnh màn hình có thể được thực hiện bằng một lớp hiển thị bảo mật. Giới hạn nhập liệu có thể chặn thao tác mô phỏng trong luồng quản lý nhập liệu của Android.
Có một điểm cần lưu ý: khả năng thực thi đầy đủ các hạn chế về mục đích nghiệp vụ phụ thuộc vào phiên bản hệ thống mục tiêu. Nhà phát triển không nên xem lời khẳng định đã tuân thủ của tác nhân là bằng chứng đầy đủ cho thấy hạn chế đăng tải, xóa dữ liệu hoặc nhận phần thưởng đã được thực thi bằng biện pháp kỹ thuật.
Phương thức tích hợp cơ bản được khuyến nghị là đóng gói chính sách tĩnh cùng ứng dụng. Hệ thống đọc và lưu chính sách vào bộ nhớ đệm khi cài đặt hoặc cập nhật ứng dụng, không cần tiến trình của ứng dụng đang chạy. Các bản cập nhật động tùy chọn cho phép thay đổi quy tắc theo trạng thái người dùng hoặc điều kiện kinh doanh. Những bản cập nhật này phải dùng số phiên bản tăng dần; nếu cập nhật thất bại, chính sách hợp lệ trước đó phải được giữ nguyên.
Nhật ký kiểm tra lưu dấu vết, nhưng có giới hạn lưu trữ
Giao thức cung cấp các giao diện để ứng dụng kiểm tra những tác nhân đã đăng ký và truy vấn nhật ký kiểm tra liên quan đến chính ứng dụng đó. Thông tin danh tính có thể gồm mã định danh, tên gói, chữ ký, loại tác nhân, trạng thái tin cậy và phiên bản. Việc đăng ký tự nó không đồng nghĩa tác nhân được phép thực hiện mọi thao tác nghiệp vụ.
Thiết kế nhật ký ghi lại cả quyết định theo chính sách lẫn kết quả thực thi thực tế. Nhờ đó, nhà phát triển có thể phân biệt trường hợp thao tác được cho phép nhưng thất bại với trường hợp bị từ chối rồi tìm cách vượt qua. Nhật ký có thể liên kết tác nhân với phiên làm việc, bước của tác vụ, ứng dụng mục tiêu, trang, loại thao tác, phiên bản chính sách và mã lý do.
Hướng dẫn yêu cầu giới hạn thông tin được tiết lộ: nhật ký kiểm tra không nên chứa ảnh chụp màn hình gốc, thông tin cá nhân nhạy cảm do người dùng nhập hoặc toàn bộ cây điều khiển giao diện. Ứng dụng chỉ có thể truy vấn nhật ký gắn với gói của chính mình, không được xem lịch sử của ứng dụng khác.
Nhật ký được lưu trong vùng bảo mật trên thiết bị và mặc định giữ trong 60 ngày. Việc xóa luân phiên cũng bắt đầu khi cơ sở dữ liệu vượt quá 100 MB hoặc số bản ghi vượt 100.000. Đây là các ngưỡng kích hoạt độc lập, nên thiết bị hoạt động nhiều có thể mất nhật ký cũ trước khi đủ 60 ngày. Khả năng truy vấn, xuất và lưu trữ thực tế tùy thuộc vào phiên bản hệ thống.
Doubao cũng từng cho biết họ ưu tiên xử lý thông tin nhạy cảm trên thiết bị. Nhóm của hãng nói rằng dữ liệu buộc phải gửi lên đám mây sẽ được mã hóa bổ sung tại chỗ và khóa liên quan bị hủy sau phiên làm việc. Đây là những phương thức thiết kế được công bố, chứ không phải kết luận độc lập rằng mọi quy trình đã triển khai đều tuân thủ các phương thức đó.
Quyền lựa chọn của người dùng và quyền kiểm soát của nhà phát triển vẫn mâu thuẫn
SAEP cho nhà phát triển một cơ chế có cấu trúc để từ chối hoặc giới hạn tự động hóa, nhưng điều đó chưa giải quyết tranh luận pháp lý về việc trợ lý hành động thay người dùng có cần được từng ứng dụng cấp phép riêng hay không. Quy tắc vận hành của giao thức và địa vị pháp lý của sự cho phép từ người dùng là hai vấn đề khác nhau.
Ge Jiangqiu, phó giáo sư Trường Luật Đại học Phúc Đán, cho rằng tác nhân về cơ bản hỗ trợ hoặc hành động thay mặt người dùng, và hệ quả pháp lý từ những hành động đó thuộc về người dùng. Wu Peicheng, nhà nghiên cứu tại Trường Luật Guanghua thuộc Đại học Chiết Giang, ủng hộ cách tiếp cận chỉ cần người dùng cho phép một lần; ông cho rằng yêu cầu thêm sự cho phép của nền tảng sẽ hạn chế việc sử dụng hằng ngày và làm tăng chi phí cho ngành.
Zhai Wei, giám đốc điều hành Trung tâm Nghiên cứu Luật Cạnh tranh thuộc Đại học Khoa học Chính trị và Luật Hoa Đông, nhìn nhận quyền truy cập giữa các ứng dụng dưới góc độ quyền kiểm soát dữ liệu cá nhân của người dùng, bao gồm quyền chuyển giao và xóa dữ liệu. Huang Yinxu, phó giáo sư Trường Luật Đại học Nhân dân Trung Quốc, cũng cho rằng nếu tác nhân thực hiện chính xác chỉ dẫn của người dùng thì sự cho phép hợp lệ của hệ thống không nên đòi hỏi phải xin đi xin lại quyền từ các nền tảng bên ngoài.
Đây là quan điểm học thuật, không phải phán quyết của tòa án xóa bỏ các hạn chế của nhà phát triển. Trên thực tế, cách tiếp cận Doubao đã công bố là tôn trọng những lời từ chối rõ ràng. Vì vậy, theo quy tắc vận hành của trợ lý, chỉ dẫn của người dùng không thể lấn át lệnh cấm của ứng dụng.
Người dùng có thể kỳ vọng điều gì tiếp theo?
Phiên bản NaviX Ultra có bộ nhớ 12 GB và dung lượng lưu trữ 512 GB được niêm yết giá 5.999 nhân dân tệ; giá khởi điểm sau trợ cấp quốc gia là 5.499 nhân dân tệ. Mức giảm là 500 nhân dân tệ, tương đương khoảng 8,3% giá niêm yết. Mua thiết bị không bảo đảm có thể truy cập mọi ứng dụng hay hoàn thành mọi tác vụ.
Các màn trình diễn của Doubao cho thấy trải nghiệm dự kiến: trợ lý dùng hình ảnh camera để tìm một chiếc tủ trong phạm vi kích thước và ngân sách nhất định, hoặc dùng địa chỉ đã biết để đặt xe. Những minh họa này cho thấy quy trình dự kiến, chứ không chứng minh mọi dịch vụ mua sắm hoặc đi lại đều cho phép các thao tác đó theo quy định hiện hành.
Chưa có lịch trình chi tiết về thời điểm từng ứng dụng có thể truy cập sau ngày 14 tháng 10. Các thông tin đã công bố cũng chưa xác định tỷ lệ chấp thuận chính thức, lịch trình triển khai đầy đủ hay việc thực thi đồng nhất bằng biện pháp kỹ thuật đối với mọi hạn chế theo intent trên các phiên bản được hỗ trợ.
Phép thử thực tế tiếp theo là liệu người dùng có nhận được lời giải thích dễ hiểu và nhất quán khi tác vụ dừng hay không: do nhà phát triển từ chối, trang được bảo vệ, quy tắc an toàn của hệ thống hay yêu cầu xác nhận cá nhân. Việc mở dần giúp trợ lý có thể tiếp cận nhiều hơn, còn SAEP xác định ranh giới mà quyền tiếp cận đó phải dừng lại.
Điểm chính
- Ngày 14 tháng 10, Doubao thông báo mở dần tính năng tự động hóa màn hình trên ứng dụng bên thứ ba sau thời hạn thông báo 30 ngày.
- Trợ lý sẽ không thao tác trên những ứng dụng chủ động từ chối cấp quyền.
- Danh sách từ chối gồm các dịch vụ lớn của Alibaba và Tencent, ngân hàng, nền tảng mua sắm cùng nhiều ứng dụng phổ biến khác.
- Nhà phát triển vẫn có thể từ chối cấp quyền; Doubao cam kết phản hồi trong vòng ba ngày làm việc.
- SAEP hỗ trợ áp dụng hạn chế trên toàn ứng dụng, từng trang riêng lẻ và các thao tác nghiệp vụ cụ thể.
- Yêu cầu an toàn của hệ thống và sự cho phép của người dùng vẫn cần thiết ngay cả khi ứng dụng cho phép tự động hóa.
- Hướng dẫn chính thức quy định hỗ trợ ObricUI 2.2 trở lên; một số khả năng còn phụ thuộc vào phiên bản mục tiêu.
- Chưa có lịch trình chi tiết về thời điểm mở quyền truy cập cho từng ứng dụng.