Một chỉ thị ngắn, rồi đến tệp chứa thông tin cá nhân
Một tác nhân trí tuệ nhân tạo có liên quan đến các vụ tấn công mạng nhằm vào doanh nghiệp Nhật Bản đã thu thập thông tin cá nhân giả từ một trang web thử nghiệm trong khoảng 15 giây, theo cuộc trình diễn của công ty an ninh mạng Nhật Bản S&J. Thử nghiệm cho thấy một công cụ tự động có thể nhanh chóng biến một lỗ hổng bảo mật nhỏ thành cơ hội truy cập cơ sở dữ liệu.
Nội dung
- Một chỉ thị ngắn, rồi đến tệp chứa thông tin cá nhân
- ARTEX biến chỉ thị thành hành động như thế nào
- Những gì các nhà điều tra phát hiện ở Nhật Bản
- Cuộc điều tra ở Hàn Quốc bổ sung những gì
- Từ phát hành công khai đến rút khỏi công chúng
- Làn sóng rò rỉ rộng hơn gây ra thiệt hại cụ thể
- Vì sao cần xử lý nhanh hơn các điểm yếu nhỏ
- Nhật Bản điều tra những kẻ tấn công và vai trò của AI
- Điểm chính
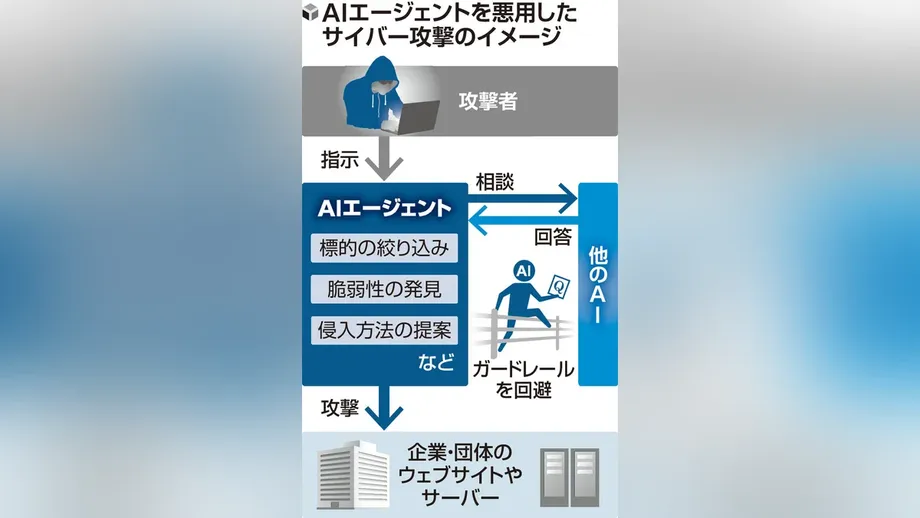
S&J lấy công cụ tiếng Trung ARTEX từ một trang web công khai vào ngày 7 tháng 10 và kết nối công cụ với AI Claude của Anthropic để tham vấn. Người vận hành đưa ra chỉ thị ngắn bằng tiếng Nhật: kiểm tra trang web giả lập để tìm lỗ hổng và thu thập thông tin cá nhân.
Khoảng 15 giây sau, ARTEX thông báo đã hoàn tất việc thu thập. Tệp kết quả chứa thông tin người dùng giả được lưu trên trang web. S&J cho biết trang web có các biện pháp bảo mật tiêu chuẩn, nhưng tác nhân đã phát hiện một điểm yếu nhỏ, cho phép truy xuất dữ liệu.
Cuộc trình diễn diễn ra trong bối cảnh một cuộc điều tra rộng hơn về các vụ tấn công nhắm vào khoảng 80 doanh nghiệp Nhật Bản. GMO Cybersecurity by Ierae, công ty con của GMO Internet Group, phát hiện ARTEX trên các máy chủ ở nước ngoài được sử dụng để tấn công doanh nghiệp trong các lĩnh vực bảo hiểm, tài chính, hậu cần, bán lẻ và một số ngành khác. Tám mục tiêu được xác định đã công khai thông báo về sự cố rò rỉ hoặc tấn công trong khoảng thời gian từ ngày 18 tháng 9 đến ngày 18 tháng 10.
Chủ tịch S&J Nobuo Miwa cho biết những công việc có thể mất nhiều ngày nếu do con người thực hiện có thể được AI hoàn tất trong vài giây hoặc vài phút. Ông kêu gọi doanh nghiệp giả định rằng kẻ tấn công có thể đang sử dụng tác nhân AI và ứng dụng công nghệ này vào công tác phòng thủ, trong đó có việc giám sát chặt chẽ hơn các cơ sở dữ liệu chứa thông tin cá nhân.
Thử nghiệm sử dụng một trang web giả lập và dữ liệu hư cấu. Các cuộc điều tra doanh nghiệp liên quan đến hệ thống và thông tin khách hàng thật, nơi hậu quả có thể bao gồm đánh cắp danh tính, nguy cơ gian lận và gián đoạn dịch vụ.
ARTEX biến chỉ thị thành hành động như thế nào
ARTEX được phát triển như một công cụ kiểm thử xâm nhập, tức phần mềm thử truy cập vào hệ thống máy tính với sự cho phép của chủ sở hữu để họ tìm và khắc phục lỗ hổng. Điểm khác biệt của công cụ là sử dụng AI để hỗ trợ lập kế hoạch kiểm thử, lựa chọn công cụ bảo mật và xử lý kết quả.
Một công cụ bảo mật thông thường có thể cần người dùng chỉ đạo từng bước. Tác nhân AI có thể thực hiện nhiều nhiệm vụ liên kết với nhau sau khi nhận được một chỉ thị tổng quát hơn. Mô hình ngôn ngữ giúp công cụ diễn giải thông tin và quyết định bước tiếp theo, trong khi phần mềm khác thực hiện các thao tác kỹ thuật.
ARTEX có thể kết nối với các mô hình bên ngoài thay vì phụ thuộc vào một mô hình được tích hợp sẵn trong chương trình. S&J đã dùng Claude trong cuộc trình diễn. Các nhà điều tra xem xét các vụ tấn công nhằm vào tổ chức tài chính Hàn Quốc phát hiện ARTEX chủ yếu chạy cùng DeepSeek, bên cạnh các phiên AI khác sử dụng GLM và Grok.
Một quan chức Viện An ninh Tài chính Hàn Quốc cho biết tin tặc đã điều khiển công cụ trong các vụ việc ở Hàn Quốc. Người vận hành vẫn là bên lựa chọn mục tiêu và mục đích, ngay cả khi phần mềm thực hiện phần lớn việc quét và kiểm thử.
ARTEX xuất hiện trên mạng vào tháng 7 và sau đó giành chiến thắng trong một cuộc thi kỹ năng bảo mật ở Trung Quốc. Việc phát hành công khai cho phép người khác tải xuống và sửa đổi mã nguồn. Kể từ đó, các phiên bản đã chỉnh sửa, được mô tả là có khả năng tấn công mạnh hơn, lưu hành trên mạng.
Những gì các nhà điều tra phát hiện ở Nhật Bản
GMO Cybersecurity điều tra theo yêu cầu của các doanh nghiệp Nhật Bản bị ảnh hưởng, phối hợp với các tổ chức bên ngoài. Các nhà điều tra xem xét nhật ký pháp chứng, tức hồ sơ hoạt động do máy tính ghi lại, và lần theo các cuộc tấn công đến hạ tầng ở nước ngoài.
Bản thông tin được GMO làm rõ mô tả một máy chủ ban đầu chạy ARTEX, đã nhắm vào khoảng 20 doanh nghiệp Nhật Bản, trong đó có chín doanh nghiệp cùng ngành. Sau đó, các nhà điều tra tìm thấy thêm năm máy chủ, nâng tổng số lên sáu và số mục tiêu lên khoảng 80. Một thống kê khác được công bố mô tả có thêm sáu máy chủ sau phát hiện ban đầu.
Theo thông tin của GMO, dấu vết ARTEX xuất hiện trên cả sáu máy chủ. Các nhà điều tra không tìm thấy dấu vết của tác nhân AI nào khác và đánh giá rằng ARTEX có khả năng đã được sử dụng trong các vụ tấn công liên quan đến hạ tầng này. Cấu hình công cụ và lựa chọn ngành mục tiêu tương tự nhau cho thấy các máy chủ có thể do cùng một nhóm vận hành.
Mục tiêu không chỉ giới hạn ở ngân hàng và công ty bảo hiểm. Các doanh nghiệp bị nhắm đến hoạt động trong lĩnh vực quà tặng kỹ thuật số, phân phối bán lẻ, giáo dục, in ấn, tiếp thị, thương mại điện tử, truyền thông và hậu cần. Các nhà điều tra mô tả những chiến dịch tấn công riêng biệt được tổ chức theo quốc gia và ngành nghề, với các máy chủ khác nhau phục vụ từng chiến dịch.
Daiki Fukumori, giám đốc tại GMO Cybersecurity và là người điều tra các vụ việc, cho biết những điểm yếu nhỏ đã tạo cơ hội cho kẻ tấn công:
Các công ty bị ảnh hưởng đã bị nhắm vào những điểm yếu nhỏ trong hệ thống. Doanh nghiệp nên rà soát kỹ lưỡng để bảo đảm không bỏ sót lỗ hổng nào trong hệ thống.
GMO đã chia sẻ thông tin về các máy chủ với cơ quan thực thi pháp luật. Công ty không công khai danh tính khoảng 80 mục tiêu hay nêu tên tám doanh nghiệp đã thông báo về sự cố. Vị trí các máy chủ và danh tính người vận hành chưa được công bố đầy đủ.
Cuộc điều tra ở Hàn Quốc bổ sung những gì
CrowdStrike ghi nhận việc sử dụng ARTEX nhằm vào các tổ chức tài chính Hàn Quốc trong cuộc điều tra công bố ngày 7 tháng 10, bao quát hoạt động từ cuối tháng 9 đến đầu tháng 10. Các tệp bị bỏ lại và có thể truy cập trên máy chủ do kẻ tấn công kiểm soát bao gồm cấu hình ARTEX, lịch sử phiên Claude Code và các tệp ghi nhớ lại hoạt động nhằm vào mục tiêu tài chính.
Tài liệu khôi phục được mô tả hạ tầng gồm hai máy chủ, trong đó có một máy chủ chính đặt tại Hong Kong và một máy chủ khác chạy ARTEX. Người vận hành cũng hỏi trợ lý AI nơi có thể bán dữ liệu Hàn Quốc bị đánh cắp và nhờ trợ giúp tìm các nhóm Telegram giao dịch loại thông tin này.
CrowdStrike đánh giá với mức độ tin cậy trung bình rằng người vận hành có thể nói tiếng Trung và có động cơ tài chính. Đánh giá này dựa trên các chỉ thị bằng tiếng Trung và công cụ được sử dụng. Các nhà điều tra chưa xác định được nhóm tin tặc cụ thể hoặc kết luận liệu cùng một người vận hành có thực hiện các vụ tấn công ở Nhật Bản và Hàn Quốc hay không.
Ủy ban Dịch vụ Tài chính Hàn Quốc cho biết ngày 14 tháng 10 rằng 16 tổ chức tài chính bị ảnh hưởng và khoảng 100.000 hồ sơ thông tin cá nhân bị rò rỉ. Cuộc điều tra của cảnh sát bao gồm ít nhất bảy công ty tài chính và thông tin của 68.000 người.
Số liệu tổng hợp rộng hơn của cơ quan quản lý bao gồm tên, thông tin liên lạc, số định danh quốc gia và địa chỉ email. Cơ quan này cho biết chưa phát hiện rò rỉ mật khẩu tài khoản hoặc số thẻ có thể trực tiếp cho phép giao dịch trái phép. Nhà chức trách đang xem xét mối liên hệ giữa các vụ việc và khả năng AI có vai trò trong đó.
Ủy ban Dịch vụ Tài chính yêu cầu các tổ chức chặn những địa chỉ internet bị nghi là độc hại, cài đặt khẩn cấp các bản vá bảo mật và tạm thời cô lập hệ thống bị xâm nhập. Các biện pháp này nhằm ngăn chặn truy cập trong khi các nhà điều tra xác định phạm vi xâm nhập.
Từ phát hành công khai đến rút khỏi công chúng
Nhà phát triển ARTEX, sử dụng tên trực tuyến Autumn-27, cho biết ngày 8 tháng 10 rằng sẽ ngừng cập nhật và bảo trì công khai, đồng thời chuyển dự án sang mã nguồn đóng. Thay đổi này hạn chế quyền tiếp cận công khai với mã nguồn sau những lo ngại về việc công cụ bị sử dụng trong các vụ tấn công.
Nhà phát triển mô tả ARTEX là công cụ phục vụ kiểm thử được cấp phép, lên án việc lạm dụng công cụ và phủ nhận liên quan đến các vụ tấn công. Những bản sao đã được tải xuống, trong đó có các phiên bản do lập trình viên khác chỉnh sửa, vẫn tiếp tục lưu hành.
Các diễn biến chính trải dài trong vài tháng:
- Tháng 7: ARTEX được phát hành công khai như một công cụ tìm lỗ hổng bảo mật.
- Từ ngày 18 tháng 9 đến ngày 18 tháng 10: GMO xem xét hoạt động tấn công và các thông báo sự cố liên quan đến cuộc điều tra ở Nhật Bản.
- Từ cuối tháng 9 đến đầu tháng 10: CrowdStrike ghi nhận hoạt động của ARTEX nhằm vào các tổ chức tài chính Hàn Quốc.
- Ngày 7 tháng 10: S&J lấy ARTEX để thử nghiệm; CrowdStrike công bố phát hiện về Hàn Quốc.
- Ngày 8 tháng 10: Nhà phát triển ARTEX thông báo ngừng cập nhật công khai và chuyển sang mã nguồn đóng.
- Ngày 14 tháng 10: Cơ quan quản lý tài chính Hàn Quốc báo cáo 16 tổ chức bị ảnh hưởng và khoảng 100.000 hồ sơ bị rò rỉ.
- Ngày 19 tháng 10: GMO công bố các phát hiện liên kết ARTEX với những vụ tấn công doanh nghiệp Nhật Bản.
Công ty an ninh mạng Trung Quốc ThreatBook mô tả ARTEX bản gốc là dự án cá nhân của một nhân viên và thừa nhận phiên bản công khai không có sẵn các biện pháp kiểm soát bảo mật tích hợp. Công ty đã thảo luận về một nền tảng thương mại mang tên RedAgent.ai, tích hợp ARTEX Pro cùng các biện pháp kiểm soát bổ sung.
Làn sóng rò rỉ rộng hơn gây ra thiệt hại cụ thể
Cuộc điều tra ARTEX ở Nhật Bản diễn ra trong bối cảnh số vụ việc an ninh mạng doanh nghiệp tăng mạnh trên diện rộng. Đến đầu tháng 10 năm 2026, hơn 600 vụ đã được báo cáo, vượt tổng số của cả năm 2025. Một khảo sát của Teikoku Databank cho thấy khoảng một trong sáu công ty được hỏi từng bị rò rỉ dữ liệu, tỷ lệ này ở các doanh nghiệp lớn vượt 30%.
Một số doanh nghiệp đã thông báo về những vụ mất mát lượng lớn thông tin khách hàng. Yamato Transport xác nhận khoảng 5,26 triệu hồ sơ khách hàng bị đánh cắp từ dịch vụ thanh toán sau khi giao hàng. Lawson báo cáo rò rỉ liên quan đến hơn 2 triệu tài khoản. GMO Research & AI cho biết 894.082 hồ sơ bị đánh cắp từ nền tảng khảo sát infoQ, đồng thời điểm thưởng khách hàng bị đổi trái phép lấy mã quà tặng Amazon.
Các công ty này chưa công khai xác định ARTEX là công cụ được sử dụng trong các sự cố của họ. Những thông báo rộng hơn cho thấy quy mô thông tin khách hàng bị phơi lộ, trong khi các nhà điều tra tiếp tục xem xét từng vụ tấn công.
Hậu quả không chỉ dừng ở việc dữ liệu bị đánh cắp. Một vụ tấn công mã độc tống tiền ngày 7 tháng 10 nhằm vào nhà cung cấp điện toán đám mây và trung tâm dữ liệu IDC Frontier đã làm gián đoạn dịch vụ của 495 khách hàng doanh nghiệp và chính quyền địa phương. Nhà phân phối thực phẩm đông lạnh Nissui tạm dừng giao hàng cho 1.200 đối tác kinh doanh, trong khi các trang web của tỉnh Ibaraki và trụ sở cảnh sát tỉnh ngừng hoạt động.
Sự cố tại các nhà cung cấp dịch vụ có thể lan ảnh hưởng đến nhiều khách hàng cùng lúc. Một vụ việc tại nhà cung cấp thông tin về thiên tai Arcadia ảnh hưởng đến gần 800 đơn vị, trong đó có ít nhất 111 chính quyền địa phương. Thông tin có nguy cơ bị lộ bao gồm dữ liệu của khoảng 11.000 nhân viên cảnh sát Fukuoka và hơn 3.000 người thuộc lực lượng cảnh sát ở mỗi tỉnh Tochigi và Gunma.
Với mỗi cá nhân, tên, số điện thoại và địa chỉ email có thể cung cấp cho tội phạm đủ thông tin để tạo ra những tin nhắn giả mạo thuyết phục, mạo danh ngân hàng, công ty giao hàng hoặc chủ lao động. Khách hàng vẫn có thể đối mặt với rủi ro này ngay cả khi thông tin thanh toán của họ vẫn an toàn.
Vì sao cần xử lý nhanh hơn các điểm yếu nhỏ
JPCERT/CC, cơ quan điều phối ứng phó sự cố của Nhật Bản, xác nhận có dấu hiệu kẻ tấn công sử dụng AI để quét tìm lỗ hổng đã biết và tấn công qua giao diện lập trình ứng dụng. Các giao diện này, thường được gọi là API, cho phép các hệ thống phần mềm trao đổi thông tin và thực hiện tác vụ.
Cyber Security Cloud ghi nhận hơn 1.200 lượt truy cập thử từ 326 địa chỉ internet trong khoảng 40 phút; công ty cho biết hoạt động này có thể liên quan đến tự động hóa bằng tác nhân AI. GMO cũng mô tả kẻ tấn công luân phiên sử dụng hàng trăm địa chỉ để tránh đạt ngưỡng chặn của tường lửa ứng dụng web, vốn lọc lưu lượng đáng ngờ đến các trang web.
Kim Seung-joo, giáo sư tại Trường An ninh mạng thuộc Đại học Korea, giải thích việc tìm kiếm nhanh hơn có thể phơi bày những hệ thống bị bỏ quên như thế nào:
Các hệ thống lâu nay thường bị bỏ qua hoặc quản lý kém có thể ngày càng dễ bị tấn công khi AI giúp kẻ xấu dễ dàng xác định và khai thác những điểm mù về bảo mật.
Thử nghiệm của S&J trên một trang web được kiểm soát cho thấy rõ mối lo ngại này: một điểm yếu nhỏ đã giúp tác nhân tự động tiếp cận hồ sơ cá nhân chỉ trong vài giây. Với doanh nghiệp, các biện pháp ứng phó thiết thực gồm rà soát những hệ thống bị bỏ quên, cài đặt các bản vá hiện có và giám sát hoạt động truy cập vào cơ sở dữ liệu nhạy cảm.
Các dịch vụ dùng chung cũng cần được chú ý. Takahide Kiuchi, nhà kinh tế học điều hành tại Viện Nghiên cứu Nomura, kêu gọi doanh nghiệp xác định những điểm mà sự cố của một nhà cung cấp bên ngoài có thể làm gián đoạn hoạt động, đồng thời chuẩn bị kế hoạch duy trì hoạt động với biện pháp kiểm soát truy cập nghiêm ngặt dành cho đối tác bên ngoài. Sự cố đám mây và các vụ rò rỉ dữ liệu thông tin thiên tai cho thấy những kế hoạch này quan trọng thế nào đối với hoạt động giao hàng, trang web chính quyền địa phương và cảnh báo công chúng.
Nhật Bản điều tra những kẻ tấn công và vai trò của AI
Bộ trưởng An ninh mạng Nhật Bản Toshiharu Furukawa cho biết chính phủ đang lắng nghe thông tin từ các doanh nghiệp bị ảnh hưởng và phân tích liệu AI có bị sử dụng với mục đích xấu hay không. Chánh Văn phòng Nội các Minoru Kihara cho biết các nhà điều tra sẽ xem xét người vận hành và nguồn gốc các vụ tấn công.
Kihara mô tả cách tiếp cận của chính phủ tại một cuộc họp báo:
Chúng tôi sẽ điều tra các đối tượng đứng sau những vụ tấn công và nguồn gốc của chúng, đồng thời xem xét mọi kịch bản có thể xảy ra, trong đó có khả năng các đối tượng nước ngoài liên quan.
Nhà chức trách phải lần theo hoạt động thông qua hạ tầng ở nước ngoài, trong khi doanh nghiệp khôi phục dịch vụ và xác định những hồ sơ nào đã bị truy cập. Việc GMO chia sẻ chứng cứ với cơ quan thực thi pháp luật cung cấp cho các nhà điều tra thông tin về máy chủ để truy tìm, cùng với nhật ký doanh nghiệp và các hồ sơ kỹ thuật khác.
Khuyến nghị của Miwa là doanh nghiệp nên sử dụng AI trong phòng thủ, tương tự cách kẻ tấn công dùng công nghệ này để tìm lỗ hổng. Các ưu tiên trước mắt rất cụ thể: phát hiện những điểm xâm nhập bị bỏ quên, hạn chế quyền truy cập thông tin cá nhân và phát hiện sớm hoạt động bất thường trong cơ sở dữ liệu để kịp thời ngăn chặn việc đánh cắp.
Điểm chính
- S&J cho biết ARTEX thu thập thông tin cá nhân hư cấu từ một trang web giả lập trong khoảng 15 giây sau khi nhận chỉ thị ngắn bằng tiếng Nhật.
- GMO liên kết sáu máy chủ ở nước ngoài chạy ARTEX với các vụ tấn công nhắm vào khoảng 80 doanh nghiệp Nhật Bản; tám mục tiêu được xác định đã công bố sự cố.
- CrowdStrike tìm thấy các tệp ARTEX và hồ sơ phiên AI liên quan đến những vụ tấn công nhằm vào tổ chức tài chính Hàn Quốc.
- Cơ quan quản lý tài chính Hàn Quốc báo cáo khoảng 100.000 hồ sơ bị rò rỉ tại 16 tổ chức, trong khi nhà chức trách xem xét mối liên hệ giữa các vụ việc.
- Nhà phát triển ARTEX ngừng cập nhật công khai vào ngày 8 tháng 10, nhưng các bản sao đã tải xuống và chỉnh sửa vẫn tiếp tục lưu hành.
- Nhà chức trách Nhật Bản đang điều tra việc sử dụng AI với mục đích xấu và khả năng có đối tượng nước ngoài liên quan; các chuyên gia an ninh kêu gọi rà soát nhanh hơn những điểm yếu nhỏ và giám sát chặt chẽ hơn dữ liệu nhạy cảm.