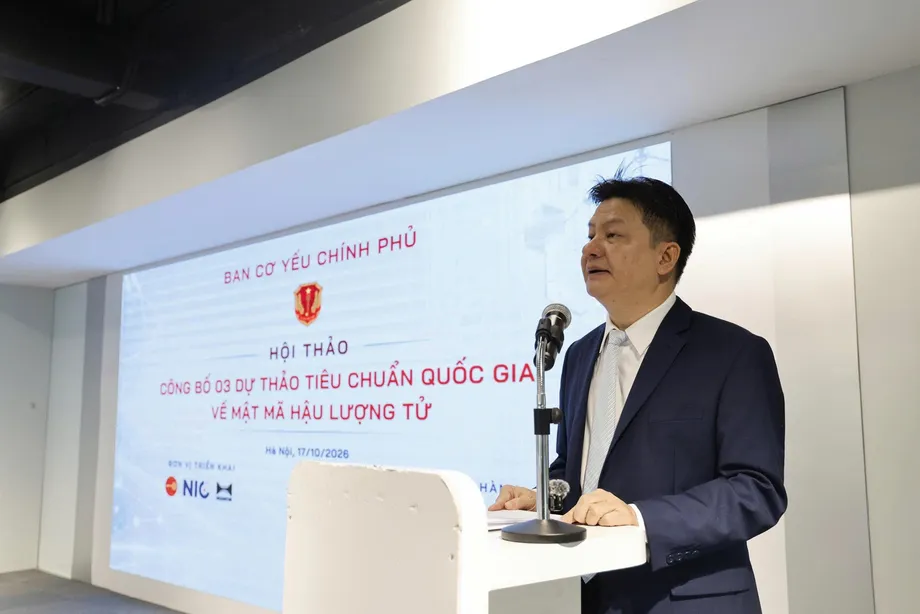
Ba dự thảo tiêu chuẩn mở đầu quá trình chuyển đổi an ninh quốc gia
Ban Cơ yếu Chính phủ Việt Nam đã công bố ba dự thảo tiêu chuẩn quốc gia về mật mã hậu lượng tử, đưa ra các nền tảng kỹ thuật cho kế hoạch chuyển toàn bộ hệ thống thông tin quan trọng về an ninh quốc gia sang cơ chế bảo vệ kháng lượng tử vào năm 2035. Được công bố tại Hà Nội ngày 17 tháng 10 năm 2026, các dự thảo bao gồm thuật toán chữ ký số HB-PQSign của Việt Nam, cơ chế đóng gói khóa ML-KEM và thuật toán chữ ký số ML-DSA.
Nội dung
- Ba dự thảo tiêu chuẩn mở đầu quá trình chuyển đổi an ninh quốc gia
- Vì sao thông tin mã hóa đang đối mặt với rủi ro
- Ba dự thảo sẽ chuẩn hóa những gì
- Lộ trình từ năm 2027 đến 2035
- Cơ chế bảo vệ kết hợp giúp duy trì hoạt động liên tục
- Việt Nam muốn làm chủ bốn lớp kỹ thuật
- Từ thiết kế toán học đến sản phẩm vận hành thực tế
- Thiếu chuyên gia có thể làm chậm triển khai
- Tham vấn công khai sẽ định hình các tiêu chuẩn cuối cùng
- Điểm chính
Ban đã mở các bản đặc tả và tài liệu giải thích kỹ thuật để các nhà khoa học, chuyên gia mật mã và doanh nghiệp công nghệ trong và ngoài nước xem xét. Các dự thảo liên quan đến mật mã dân sự, trong khi chương trình chuyển đổi rộng hơn tập trung vào bảo vệ các hệ thống thông tin trọng yếu của quốc gia.
Thiếu tướng Hồ Văn Hương, Phó Trưởng ban Ban Cơ yếu Chính phủ, chỉ ra mối đe dọa khiến việc chuẩn bị trở nên cấp thiết: các đối tượng tấn công có thể thu thập thông tin đã mã hóa ngay hôm nay và lưu giữ cho đến khi máy tính lượng tử mạnh hơn có khả năng giải mã. Những thông tin cần được giữ bí mật trong nhiều năm đặc biệt dễ bị nhắm tới bởi chiến lược này.
Giải pháp của Việt Nam kết hợp phát triển thuật toán trong nước, tiếp nhận tiêu chuẩn quốc tế, đánh giá kỹ thuật công khai và chuyển đổi theo từng giai đoạn. Trước tiên, các hệ thống hiện có sẽ được rà soát rủi ro; việc tích hợp dần mật mã hậu lượng tử bắt đầu từ năm 2028, với một mốc chuyển đổi kết hợp vào năm 2030.
Thách thức thực tế không chỉ nằm ở việc lựa chọn nền tảng toán học mới. Các cơ quan và doanh nghiệp sẽ cần phần mềm, thiết bị, hoạt động thử nghiệm và đội ngũ chuyên gia được đào tạo để hỗ trợ các phương thức mật mã mới mà vẫn duy trì hoạt động dịch vụ. Vì vậy, lộ trình của Ban gắn việc xây dựng tiêu chuẩn với triển khai, thay vì xem việc công bố một thuật toán là kết thúc công việc.
Vì sao thông tin mã hóa đang đối mặt với rủi ro
Ông Hồ Văn Hương cảnh báo máy tính lượng tử đủ mạnh có thể phá vỡ các phương thức mật mã khóa công khai được sử dụng rộng rãi, trong đó có RSA và mật mã đường cong elliptic, thường gọi là ECC. Các phương thức này giúp hệ thống số thiết lập kết nối an toàn và xác minh danh tính mà không cần chia sẻ trước một bí mật qua một kênh riêng.
Máy tính lượng tử sử dụng các kỹ thuật tính toán khác với máy tính thông thường. Thuật toán Shor, được thiết kế cho tính toán lượng tử, đe dọa các bài toán toán học làm nền tảng cho RSA và ECC. Mật mã hậu lượng tử, hay PQC, dựa trên những nền tảng toán học khác, được thiết kế để chống lại các cuộc tấn công từ cả máy tính thông thường lẫn máy tính lượng tử.
Mối lo trước mắt thường được mô tả là thu thập dữ liệu ngay, giải mã sau. Kẻ tấn công có thể lưu các thông tin liên lạc đã mã hóa dù chưa đọc được, rồi tìm cách khôi phục nội dung khi có công cụ mạnh hơn. Vì vậy, một tài liệu cần được giữ bí mật trong nhiều thập kỷ cần có cơ chế bảo vệ vượt quá năng lực của máy tính hiện nay.
Trung tướng Đặng Vũ Sơn, nguyên Trưởng ban Ban Cơ yếu Chính phủ, cho biết những lĩnh vực cần lưu ý gồm thông tin được lưu giữ trong thời gian dài, chữ ký số dùng trong quản lý hành chính công, cùng các giao dịch tài chính và ngân hàng. Tính bảo mật và chữ ký có mục đích khác nhau: mã hóa bảo vệ nội dung thông tin, còn chữ ký số giúp xác định người ký và liệu thông tin có bị thay đổi hay không.
Ba dự thảo sẽ chuẩn hóa những gì
HB-PQSign là một lược đồ chữ ký số dựa trên hàm băm, công cụ toán học biến dữ liệu thành dấu vân tay số. Dự thảo bao gồm một phiên bản chỉnh sửa của thuật toán do Việt Nam phát triển. Thiết kế này có chọn lọc kế thừa khuôn khổ SPHINCS+, gắn với tiêu chuẩn chữ ký quốc tế FIPS 205, đồng thời để các nhà nghiên cứu Việt Nam làm chủ các tham số và lựa chọn vận hành.
ML-KEM đảm nhiệm một chức năng khác. Cơ chế đóng gói khóa giúp hai bên thiết lập một bí mật chung qua mạng công khai. Sau đó, bí mật này có thể được dùng để hỗ trợ mã hóa thông tin liên lạc. Dự thảo của Việt Nam viện dẫn tiêu chuẩn ISO/IEC 18033-2:2006/Amd.2:2026.
ML-DSA là thuật toán chữ ký số dựa trên các cấu trúc toán học gọi là mạng tinh thể. Dự thảo này kế thừa FIPS 204. Nói đơn giản, mật mã mạng tinh thể xây dựng tính bảo mật dựa trên các bài toán toán học liên quan đến những tập hợp điểm có cấu trúc, vốn được cho là khó giải đối với kẻ tấn công.
Do đó, ba dự thảo đề cập cả việc xác thực thông tin đã ký lẫn thiết lập các bí mật dùng để bảo vệ thông tin liên lạc. Các viện dẫn tiêu chuẩn quốc tế cũng tạo nền tảng kỹ thuật chung để nhà phát triển Việt Nam xây dựng hệ thống có thể tương thích với sản phẩm và dịch vụ được phát triển ở nơi khác.
Lộ trình từ năm 2027 đến 2035
Chương trình của Ban triển khai hai đề án của Chính phủ: phát triển hệ thống mật mã kháng lượng tử giai đoạn 2026-2035 và thúc đẩy sự tham gia rộng rãi hơn vào nghiên cứu, phát triển ứng dụng mật mã dân sự giai đoạn 2026-2030, định hướng đến năm 2035. Hai đề án lần lượt được xác định tại Quyết định số 125/QĐ-TTg và 1226/QĐ-TTg của Thủ tướng Chính phủ.
Chính sách này nằm trong quá trình triển khai Nghị quyết 56-NQ/TW của Bộ Chính trị về phát triển ngành cơ yếu Việt Nam và Nghị quyết 57-NQ/TW về khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số. Quá trình chuyển đổi bắt đầu bằng việc kiểm tra các hệ thống mật mã hiện có và những rủi ro tiềm ẩn.
- Đến năm 2027: ban hành đầy đủ bộ tiêu chuẩn kỹ thuật quốc gia cho các thuật toán, sản phẩm và thiết bị an ninh PQC.
- Từ năm 2028: từng bước kết hợp công nghệ mật mã hiện có với PQC.
- Đến năm 2030: hoàn thành tích hợp PQC theo mô hình kết hợp vào các hệ thống thông tin quan trọng về an ninh quốc gia theo kế hoạch.
- Đến năm 2033: ban hành thêm các tiêu chuẩn quốc gia về PQC và phân phối khóa lượng tử.
- Đến năm 2035: hoàn tất chuyển đổi sang mật mã kháng lượng tử trên 100% hệ thống thông tin quan trọng về an ninh quốc gia.
Mốc năm 2030 là giai đoạn kết hợp, khi các phương thức đã được thiết lập và phương thức mới vận hành song song. Mục tiêu năm 2035 là hoàn tất quá trình chuyển đổi rộng hơn trên các hệ thống trọng yếu được xác định. Phạm vi mục tiêu là những hệ thống thông tin quan trọng về an ninh quốc gia, không phải mọi thiết bị hay dịch vụ trực tuyến tại Việt Nam.
Cơ chế bảo vệ kết hợp giúp duy trì hoạt động liên tục
Ông Hồ Văn Hương cho biết quá trình chuyển đổi phải bảo đảm hoạt động liên tục, đồng thời phối hợp thay đổi giữa các tổ chức. Phó Trưởng ban Ban Cơ yếu Chính phủ mô tả cách tiếp cận này như sau:
Quá trình chuyển đổi sang mật mã kháng lượng tử của Việt Nam phải thận trọng, đồng bộ và liên tục.
Nghiên cứu của Ban bao gồm Hybrid ML-KEM, kết hợp ML-KEM với một phương thức đã được thiết lập như ECC hoặc RSA. Nếu được thiết kế phù hợp, cách tiếp cận này nhằm duy trì khả năng bảo vệ trong trường hợp một thành phần vẫn an toàn, cho phép hai phương thức hỗ trợ lẫn nhau trong quá trình chuyển đổi.
Kỹ thuật triển khai cũng quan trọng không kém việc lựa chọn thuật toán. Lỗ hổng KyberSlash năm 2024, được nêu trong các thảo luận kỹ thuật về quá trình chuyển đổi, cho thấy những rủi ro liên quan đến khâu triển khai. Cần đánh giá cả các giả định bảo mật của thuật toán lẫn cách phần mềm vận hành thuật toán đó.
PQC sẽ là công nghệ chủ đạo để triển khai rộng rãi. Phân phối khóa lượng tử, hay QKD, sẽ được sử dụng có chọn lọc trên một số mạng thông tin liên lạc trọng yếu. PQC sử dụng các thuật toán mật mã có thể chạy trên thiết bị tính toán thông thường; QKD dùng các quá trình vật lý lượng tử để phân phối khóa và đòi hỏi hạ tầng thông tin liên lạc chuyên dụng.
Việt Nam muốn làm chủ bốn lớp kỹ thuật
Ông Nguyễn Quốc Toản, Viện trưởng Viện Khoa học và Công nghệ mật mã, cho biết năng lực quốc gia phụ thuộc vào việc làm chủ bốn lớp có liên kết với nhau: thiết kế thuật toán và chứng minh tính bảo mật; phân tích mật mã; triển khai an toàn và sản xuất phần cứng; tiêu chuẩn hóa và kiểm thử.
Mỗi lớp trả lời một câu hỏi khác nhau. Nhà thiết kế giải thích vì sao một thuật toán có thể chống lại tấn công. Các nhà phân tích mật mã chủ động tìm cách phá vỡ thuật toán. Kỹ sư chuyển thiết kế thành phần mềm và phần cứng bảo vệ bí mật trong quá trình vận hành. Công tác kiểm thử và tiêu chuẩn xây dựng các yêu cầu chung để đánh giá sản phẩm cuối cùng.
Ban cho biết công việc của mình bao gồm HB-PQSign, Hybrid ML-KEM, phân tích bảo mật trong mô hình tiên tri ngẫu nhiên lượng tử và phát triển, làm chủ các bộ tham số mật mã. Tham số là các thiết lập quyết định những đặc tính như cấp độ bảo mật, yêu cầu xử lý và kích thước khóa hoặc chữ ký.
Mô hình tiên tri ngẫu nhiên lượng tử, viết tắt là QROM, là một khuôn khổ toán học dùng để phân tích bảo mật mật mã, trong đó cho phép kẻ tấn công thực hiện truy vấn lượng tử tới một hàm băm lý tưởng hóa. Nghiên cứu được mô tả bao gồm các kỹ thuật như Fiat-Shamir with Abort và Fujisaki-Okamoto, cùng với các phương pháp Compressed Oracle và Measure-and-Reprogram.
Đối với Việt Nam, mục tiêu là phát triển năng lực kiểm tra, điều chỉnh và duy trì các hệ thống mật mã trong nước. Lập luận của ông Toản gắn năng lực đó với quyền kiểm soát thông tin nhạy cảm và giảm phụ thuộc vào các quyết định kỹ thuật từ bên ngoài.
Từ thiết kế toán học đến sản phẩm vận hành thực tế
Công việc phát triển HB-PQSign bao gồm một bản triển khai tham chiếu, các bộ kiểm thử và biện pháp bảo vệ trước những cuộc tấn công khai thác rò rỉ thông tin ngoài ý muốn. Bản triển khai tham chiếu cung cấp một phiên bản thuật toán có thể vận hành; các bộ kiểm thử đưa ra đầu vào đã biết và đầu ra dự kiến để nhà phát triển kiểm tra phần mềm của mình có hoạt động chính xác hay không.
Các ứng dụng tiềm năng gồm chữ ký số trong hoạt động của cơ quan nhà nước và hệ thống ký tập trung sử dụng mô-đun bảo mật phần cứng, hay HSM. Đây là những thiết bị chuyên dụng được thiết kế để bảo vệ khóa mật mã và thực hiện các thao tác nhạy cảm mà không để lộ khóa cho phần mềm thông thường.
Bảo mật khi triển khai cần tính đến tấn công kênh kề, trong đó kẻ tấn công nghiên cứu các dấu hiệu như thời gian xử lý hoặc mức tiêu thụ điện năng, và tấn công gây lỗi, cố ý làm gián đoạn hoạt động của thiết bị. Những rủi ro này cho thấy vì sao phần cứng an toàn và đánh giá độc lập là một phần của khuôn khổ năng lực được đề xuất.
Ông Nguyễn Quốc Hân, đại diện Tập đoàn MK, cho biết doanh nghiệp đang phối hợp với Viện Khoa học và Công nghệ mật mã để tích hợp các thuật toán hậu lượng tử vào hệ điều hành MK Lotus. Công việc hướng tới các sản phẩm hỗ trợ những lĩnh vực như giao dịch tài chính, hợp đồng điện tử, định danh điện tử và dịch vụ công trực tuyến.
Khóa và chữ ký có kích thước lớn hơn cũng có thể làm tăng yêu cầu về mạng, lưu trữ và các thiết bị có tài nguyên hạn chế. Hạ tầng khóa công khai, hay PKI, là hệ thống chứng thư và cơ quan tin cậy dùng để xác minh danh tính số, sẽ cần thích ứng với những thay đổi này. Vì vậy, thử nghiệm triển khai phải đánh giá tốc độ xử lý, khả năng tương thích và mức sử dụng tài nguyên bên cạnh tính bảo mật.
Thiếu chuyên gia có thể làm chậm triển khai
Ông Nguyễn Quốc Toản nêu bốn thách thức lớn: kiến thức khoa học chuyên sâu, nhu cầu về tính linh hoạt của mật mã, khoảng cách giữa lý thuyết và triển khai, và tình trạng thiếu nhân lực được đào tạo chuyên sâu. Tính linh hoạt của mật mã là khả năng thay thế thuật toán hoặc điều chỉnh thiết lập khi xuất hiện điểm yếu mới mà không phải xây dựng lại toàn bộ dịch vụ.
Tính linh hoạt đó cần được duy trì trên phần mềm, thiết bị và giao thức thông tin liên lạc. Thay đổi do một tổ chức thực hiện có thể ảnh hưởng đến các hệ thống kết nối với tổ chức đó, khiến việc kiểm thử phối hợp trở nên cần thiết để dịch vụ công và giao dịch kinh doanh không bị gián đoạn.
Ông Toản đề xuất thành lập các nhóm chuyên gia nòng cốt theo bốn lớp năng lực, gắn đào tạo tiến sĩ với các dự án mật mã quốc gia và đưa các nhà nghiên cứu trẻ đến những trung tâm quốc tế hàng đầu. Ông cũng kêu gọi có chính sách tuyển dụng, tiền lương và điều kiện làm việc phù hợp để thu hút, giữ chân chuyên gia.
Ông Đặng Vũ Sơn cho rằng đội ngũ chuyên gia mật mã đủ năng lực sẽ giữ vai trò trung tâm trong việc chuyển các dự thảo thành hệ thống thực tiễn. Ông kêu gọi cơ quan quản lý, viện nghiên cứu, trường đại học và doanh nghiệp phối hợp. Đào tạo một nhà thiết kế thuật toán độc lập mất nhiều năm, trong khi các doanh nghiệp tư nhân và nhà tuyển dụng nước ngoài đang cạnh tranh gay gắt để thu hút nhân lực có kỹ năng này.
Tham vấn công khai sẽ định hình các tiêu chuẩn cuối cùng
Ban Cơ yếu Chính phủ đã công bố tài liệu kỹ thuật trên các cổng thông tin của Ban, Bộ Quốc phòng và Ủy ban Tiêu chuẩn Đo lường Chất lượng Quốc gia. Ban cũng ra mắt một trang web riêng để tiếp nhận ý kiến của các nhà khoa học, chuyên gia và doanh nghiệp công nghệ. Thông tin về hội thảo không nêu thời hạn kết thúc tham vấn.
Ông Trần Duy Lai và ông Trần Văn Trường, đều là nguyên Viện trưởng Viện Khoa học và Công nghệ mật mã, đề xuất công bố rộng rãi hơn các tài liệu giải thích kỹ thuật chi tiết, tổ chức các buổi thảo luận kỹ thuật chuyên sâu và phát hành bản tiếng Anh. Những bước này sẽ giúp các nhà phân tích mật mã quốc tế dễ dàng xem xét thiết kế và đóng góp đánh giá chuyên sâu.
Ông Võ Xuân Hoài, Phó Giám đốc Trung tâm Đổi mới sáng tạo Quốc gia, cho biết các tiêu chuẩn sẽ tạo cơ sở kỹ thuật để đánh giá, lựa chọn, kiểm thử và triển khai các giải pháp an ninh phù hợp với Việt Nam. Ông kêu gọi phối hợp xây dựng tiêu chuẩn và kế hoạch chuyển đổi, nghiên cứu và thử nghiệm, đồng thời tăng cường kết nối giữa các viện nghiên cứu, trường đại học và doanh nghiệp.
Trung tâm dự kiến phối hợp với Ban và Viện để kết nối nhu cầu thực tiễn với năng lực nghiên cứu và mạng lưới chuyên gia quốc tế. Mốc chính thức tiếp theo là bộ tiêu chuẩn quốc gia dự kiến ban hành vào năm 2027, sau đó là triển khai kết hợp từng bước từ năm 2028. Việc đánh giá công khai, thử nghiệm sản phẩm và đào tạo chuyên gia hiện cần biến ba dự thảo thành các công cụ mà tổ chức có thể vận hành ổn định.
Điểm chính
- Việt Nam công bố các dự thảo tiêu chuẩn cho HB-PQSign, ML-KEM và ML-DSA tại Hà Nội ngày 17 tháng 10 năm 2026.
- Các dự thảo được mở để chuyên gia trong nước và quốc tế đánh giá kỹ thuật.
- Tiêu chuẩn quốc gia dự kiến ban hành vào năm 2027; triển khai kết hợp từng bước bắt đầu từ năm 2028, với mốc dành cho các hệ thống trọng yếu vào năm 2030.
- Chính phủ đặt mục tiêu chuyển toàn bộ hệ thống thông tin quan trọng về an ninh quốc gia sang mật mã kháng lượng tử vào năm 2035.
- PQC sẽ hỗ trợ triển khai rộng rãi, còn QKD được sử dụng có chọn lọc trên các mạng thông tin liên lạc trọng yếu.
- Triển khai an toàn, khả năng tương thích của sản phẩm và đào tạo chuyên gia là những thách thức then chốt.