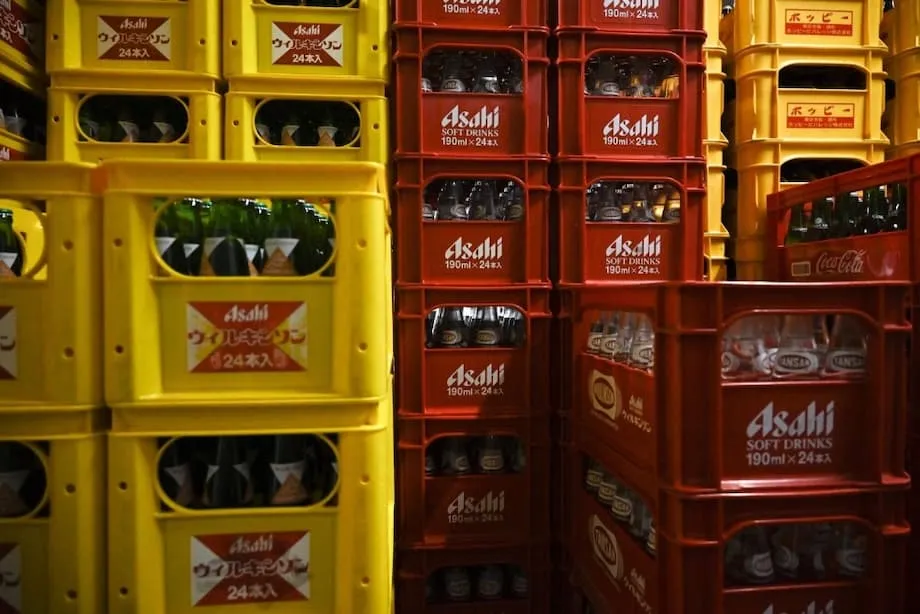
Các biện pháp thủ công giúp bia tiếp tục lưu thông sau cuộc tấn công mạng gây tê liệt hoạt động
Asahi Group Holdings, nhà sản xuất bia lớn nhất Nhật Bản, đã đối mặt với một cuộc tấn công mã độc tống tiền khiến hoạt động đặt hàng, vận chuyển và một phần dịch vụ khách hàng trong nước tê liệt từ đầu tuần. Khi các hệ thống cốt lõi ngoại tuyến và email bị chặn từ địa chỉ bên ngoài, công ty phải dùng cách làm kiểu cũ để duy trì việc phân phối bia. Nhân viên xử lý đơn đặt hàng bằng tay, điền biểu mẫu giấy và gửi hướng dẫn qua fax đến kho hàng và nhà phân phối. Mục tiêu rất rõ ràng: tránh để kệ hàng và quán rượu hết bia trong khi các kỹ sư nỗ lực khôi phục mạng lưới.
Nội dung
- Các biện pháp thủ công giúp bia tiếp tục lưu thông sau cuộc tấn công mạng gây tê liệt hoạt động
- Chuyện gì đã xảy ra và mã độc tống tiền khiến doanh nghiệp tê liệt như thế nào
- Dòng thời gian sự cố
- Qilin là ai và nhóm này nói đã đánh cắp dữ liệu gì
- Cú sốc nguồn cung đối với nhà bán lẻ và nhà hàng
- Tình hình khôi phục và những bước tiếp theo trong hoạt động
- Vì sao rủi ro mạng trong lĩnh vực sản xuất gia tăng
- Sự hội tụ giữa OT và IT trong ngành bia
- Nhật Bản ứng phó với rủi ro mạng ra sao
- Ý nghĩa đối với người tiêu dùng và đối thủ cạnh tranh
- Điểm chính
Sự cố làm đình trệ giao dịch và giao hàng các sản phẩm bán chạy hàng đầu, trong đó có Asahi Super Dry và Mitsuya Cider. Đến thứ Sáu, các lô hàng hạn chế được nối lại sau khi các nhóm thiết lập quy trình thủ công, nhưng công ty cảnh báo dịch vụ sẽ vẫn chập chờn trong lúc mạng lưới được khôi phục theo từng giai đoạn. Sáu nhà máy bia trong nước bắt đầu hoạt động trở lại ở mức hạn chế, còn các trung tâm tổng đài chuẩn bị vận hành với công suất giảm. Asahi cũng cho biết đang kiểm tra các dấu hiệu có thể xảy ra việc đánh cắp thông tin liên quan đến vụ tấn công.
Tổng giám đốc Atsushi Katsuki kêu gọi mọi người kiên nhẫn và nhấn mạnh việc cung ứng sản phẩm sẽ tiếp tục là ưu tiên trong quá trình khôi phục hệ thống.
Katsuki cho biết: "Chúng tôi đang nỗ lực hết sức để nhanh chóng khôi phục hệ thống, đồng thời triển khai các biện pháp thay thế nhằm bảo đảm nguồn cung sản phẩm liên tục."
Các chuỗi cửa hàng tiện lợi, nơi bán phần lớn lượng bia ở Nhật Bản, cảnh báo nguy cơ thiếu hàng khi sự cố kéo dài. Seven & I Holdings, đơn vị vận hành chuỗi Seven Eleven, chuẩn bị thông báo cho khách hàng về việc tạm ngừng giao hàng. Các chuỗi đối thủ Lawson và FamilyMart cho biết một số đồ uống Asahi và các sản phẩm nhãn riêng do Asahi sản xuất có thể khan hiếm trong dịp cuối tuần. Các nhà hàng chuyển sang dùng sản phẩm của hãng bia khác nếu có thể, đồng thời thay bia tươi bằng bia chai để kéo dài lượng hàng tồn còn lại.
Chuyện gì đã xảy ra và mã độc tống tiền khiến doanh nghiệp tê liệt như thế nào
Mã độc tống tiền là một hình thức tống tiền qua mạng. Kẻ tấn công xâm nhập mạng lưới của công ty, mã hóa các tệp khiến chúng không thể sử dụng được, rồi đòi tiền để giao khóa giải mã. Nhiều nhóm còn đưa ra mối đe dọa thứ hai: sao chép dữ liệu và tuyên bố sẽ công bố nếu nạn nhân từ chối trả tiền. Cách thức này thường được gọi là tống tiền kép. Khi cuộc tấn công nhắm vào một công ty vận hành hoạt động sản xuất và phân phối 24 giờ mỗi ngày, tác động sẽ xuất hiện ngay lập tức. Hệ thống hậu cần đóng băng, công cụ lập kế hoạch nhà máy không thể truy cập đơn hàng, còn dịch vụ khách hàng im bặt.
Trong vụ việc này, Asahi xác nhận các máy chủ bị mã độc tống tiền tấn công và cho biết sự cố chỉ giới hạn ở hoạt động tại Nhật Bản. Công ty cô lập các hệ thống bị ảnh hưởng để ngăn sự lây lan thêm, sau đó bắt đầu xây dựng các biện pháp thủ công nhằm vận chuyển bia và nước giải khát. Cách làm này thu hẹp phạm vi ảnh hưởng của cuộc tấn công, nhưng cũng khiến hoạt động kinh doanh chậm lại theo tốc độ con người, với các công việc qua điện thoại, fax và giấy tờ vốn thường được tự động hóa.
Trong thông báo gửi khách hàng và đối tác, nhà sản xuất bia xin lỗi về sự gián đoạn và cho biết công việc khôi phục sẽ tiếp tục cho đến khi các hệ thống đủ an toàn để đưa trở lại hoạt động.
Tuyên bố của Asahi nêu: "Chúng tôi chân thành xin lỗi khách hàng và đối tác kinh doanh vì những bất tiện đã gây ra. Chúng tôi đang tích cực điều tra nguyên nhân và nỗ lực khôi phục hoạt động; tuy nhiên, hiện chưa thể ước tính thời gian khắc phục."
Dòng thời gian sự cố
- Ngày 29 tháng 9: Sự cố hệ thống tại Nhật Bản làm đình trệ xử lý đơn hàng, vận chuyển và hoạt động của trung tâm tổng đài.
- Ngày 2 tháng 10: Sáu nhà máy bia trong nước hoạt động trở lại ở mức hạn chế; việc xử lý đơn hàng thủ công qua điện thoại và fax được mở rộng.
- Ngày 3 tháng 10: Asahi xác nhận mã độc tống tiền gây ra sự cố hệ thống và cho biết đang điều tra dấu vết có thể liên quan đến việc chuyển dữ liệu trái phép.
- Từ ngày 4 đến ngày 6 tháng 10: Các lô hàng hạn chế được nối lại, trung tâm tổng đài chuẩn bị cung cấp dịch vụ một phần và các nhà bán lẻ cảnh báo nguy cơ thiếu hàng.
- Ngày 8 tháng 10: Nhóm mã độc tống tiền Qilin nhận trách nhiệm và đăng các mẫu tệp bị đánh cắp lên trang rò rỉ dữ liệu. Asahi cho biết đã phát hiện dữ liệu bị đánh cắp trên mạng và đang điều tra phạm vi sự việc cũng như nhu cầu thông báo cho các bên liên quan.
Sự cố không ảnh hưởng đến hoạt động của Asahi bên ngoài Nhật Bản. Các thương hiệu quốc tế tại châu Âu và những khu vực khác vẫn tiếp tục sản xuất và vận chuyển như bình thường.
Qilin là ai và nhóm này nói đã đánh cắp dữ liệu gì
Một nhóm tự xưng là Qilin đã nhận trách nhiệm về vụ tấn công. Các đối tượng đăng mẫu dữ liệu lên trang rò rỉ trên dark web và cho biết đã lấy đi khoảng 27 gigabyte dữ liệu nội bộ. Các danh mục dữ liệu mô tả hợp đồng, tài liệu tài chính và tệp liên quan đến nhân viên. Một bài đăng đề cập 9.323 tệp bị đánh cắp và trưng ra vài chục hình ảnh tài liệu làm bằng chứng. Sau đó, Asahi thông báo dữ liệu bị đánh cắp trong vụ việc đã xuất hiện trên mạng và cho biết sẽ thông báo cho các bên bị ảnh hưởng sau khi xác minh chi tiết.
Qilin là một nhóm hoạt động theo mô hình mã độc tống tiền dưới dạng dịch vụ. Nhóm nòng cốt cung cấp mã độc và hạ tầng, đồng thời chia lợi nhuận với các đối tác thực hiện xâm nhập mục tiêu. Các nhà nghiên cứu bảo mật cho biết nhóm này nhắm vào những lĩnh vực như y tế và sản xuất, đồng thời sử dụng các dòng mã độc chạy trên máy chủ Windows, Linux và ESXi. Nhóm thường áp dụng mô hình tống tiền kép, gây sức ép lên nạn nhân bằng cách vừa mã hóa hệ thống vừa đe dọa công bố dữ liệu nếu yêu cầu tiền chuộc không được đáp ứng.
Cú sốc nguồn cung đối với nhà bán lẻ và nhà hàng
Các chuỗi cửa hàng tiện lợi, trụ cột trong hoạt động bán đồ uống tại Nhật Bản, là một trong những nơi đầu tiên cảm nhận áp lực. Tại Seven Eleven, khách hàng nhìn thấy thông báo về việc tạm ngừng giao Asahi Super Dry và một số loại nước giải khát. Lawson và FamilyMart cảnh báo một số mặt hàng Asahi có thể khan hiếm từ thứ Sáu. Các sản phẩm nhãn riêng được phát triển cùng nhà bán lẻ cũng bị gián đoạn, trong đó có chuhai Seven Premium Clear Cooler và trà đóng chai bán dưới thương hiệu của các chuỗi. Một số cửa hàng giới hạn lượng mua, còn đơn vị vận hành cho biết đang chuẩn bị các mặt hàng thay thế.
Các nhà hàng phụ thuộc vào việc giao bia keg và bia chai thường xuyên đã cố gắng xoay xở để bù đắp thiếu hụt. Marugen Ramen cho biết các lô bia tươi và bia chai của Asahi đã ngừng giao, đồng thời sẽ chuyển sang nhà cung cấp khác khi hết hàng tồn. Kisoji, nổi tiếng với món shabu shabu, chuyển từ bia tươi sang bia chai và tìm nguồn từ các hãng bia khác để duy trì phục vụ. Một số quán nhậu izakaya cảnh báo khách rằng bia tươi Asahi có thể hết nếu sự cố kéo dài hơn.
Người phát ngôn của Seven & I Holdings, đơn vị vận hành Seven Eleven, cho biết công ty đã tìm cách quản lý kỳ vọng trong thời gian gián đoạn.
Người phát ngôn cho biết: "Chúng tôi đang chuẩn bị cảnh báo khách hàng về việc tạm ngừng giao hàng. Ở thời điểm hiện tại, chưa có gián đoạn lớn nào."
Các nhà bán lẻ cũng đề cập đến những đồ uống khác của Asahi ngoài bia. Mitsuya Cider chịu áp lực nguồn cung ngắn hạn và một số sản phẩm độc quyền của các chuỗi bị tạm dừng. Tác động dây chuyền lan sang các dòng đồ uống không cồn và thực phẩm sản xuất tại các nhà máy trong nước của công ty.
Tình hình khôi phục và những bước tiếp theo trong hoạt động
Asahi đã đưa cả sáu nhà máy bia trong nước hoạt động trở lại ở mức hạn chế, ưu tiên các sản phẩm chủ lực và khách hàng lớn trong khi vẫn duy trì quy trình xử lý thủ công. Đơn hàng được tiếp nhận qua điện thoại và fax, các nhóm vận chuyển tập trung vào những cam kết hiện có và các tuyến có sản lượng lớn. Nhà sản xuất bia cũng bắt đầu khôi phục sản xuất nước giải khát tại một số địa điểm, đồng thời chuẩn bị các nhà máy khác khi hệ thống được đưa trở lại hoạt động. Công ty cho biết vẫn chưa thể xác định thời điểm khôi phục hoàn toàn và một số hệ thống sẽ tiếp tục ngoại tuyến cho đến khi hoàn tất kiểm tra.
Các đối thủ điều chỉnh để đáp ứng nhu cầu tăng cao. Kirin, Sapporo và Suntory chuyển hướng nguồn cung đến các nhà hàng và cửa hàng ở những nơi khả thi, đồng thời cảnh báo rằng năng lực hậu cần và hợp đồng sẽ giới hạn lượng hàng họ có thể cung ứng. Các nhà phân tích cho biết sự cố có thể ảnh hưởng đến lợi nhuận quý IV của Asahi nếu các khoản phạt do hết hàng hoặc tình trạng gián đoạn kéo dài tích tụ, dù việc sớm khôi phục sản xuất đã giúp hạn chế thiệt hại.
Vì sao rủi ro mạng trong lĩnh vực sản xuất gia tăng
Hoạt động sản xuất bia ngày nay phụ thuộc vào một mạng lưới dày đặc các công cụ kỹ thuật số. Dây chuyền sản xuất được điều khiển bằng cảm biến và phần mềm công nghiệp, robot trong kho làm theo hướng dẫn từ hệ thống lập kế hoạch, còn đội xe giao hàng phụ thuộc vào lịch trình kết nối. Đây là lĩnh vực công nghệ vận hành, gồm thiết bị và phần mềm điều khiển nhà máy, hoạt động hậu cần. Khi kẻ tấn công xâm nhập từ mạng doanh nghiệp sang các môi trường này, hậu quả không chỉ là mất tệp. Quy trình sản xuất thực tế có thể chậm lại hoặc dừng hẳn.
Dữ liệu trong ngành cho thấy kẻ tấn công ngày càng nhắm đến lĩnh vực sản xuất, đặc biệt là ở khu vực châu Á - Thái Bình Dương. Một báo cáo tình báo mối đe dọa ước tính sản xuất chiếm tỷ trọng lớn trong các vụ tấn công tại khu vực trong năm nay, cao hơn những lĩnh vực như tài chính và vận tải. Các chuyên gia chỉ ra những bộ điều khiển cũ được kết nối với mạng hiện đại, giao diện chưa được vá lỗi ở rìa nhà máy và công cụ của bên thứ ba liên kết hệ thống doanh nghiệp với hệ thống công nghiệp. Chỉ một điểm yếu cũng có thể giúp kẻ tấn công tiếp cận sâu vào hoạt động sản xuất, đặt hàng và vận chuyển.
Sự hội tụ giữa OT và IT trong ngành bia
Các nhà máy bia cho thấy rõ thách thức này. Một nhà máy hiện đại vận hành lịch lên men chính xác, theo dõi nhiệt độ bồn chứa, đưa chai và lon qua máy chiết rót và xếp pallet, rồi chuyển dữ liệu sang các công cụ doanh nghiệp để lập kế hoạch tồn kho và giao hàng. Mọi khâu đều được số hóa. Khi hệ thống nhập đơn hàng và điều phối bị gián đoạn trong cuộc tấn công vào Asahi, các nhà máy bia không thể biết cần sản xuất gì hoặc gửi hàng đến đâu. Công ty phải dùng điện thoại và máy fax để mô phỏng quy trình lập kế hoạch đó. Các chuyên gia bảo mật thường khuyến nghị phân tách mạng nhà máy khỏi hệ thống công nghệ thông tin doanh nghiệp, hạn chế quyền truy cập từ xa, giám sát hành vi bất thường và đào tạo nhân viên nhận biết thư lừa đảo. Những biện pháp này tạo thêm rào cản, khiến kẻ xâm nhập khó chuyển từ email sang thiết bị hơn.
Nhật Bản ứng phó với rủi ro mạng ra sao
Nhật Bản ghi nhận số vụ mã độc tống tiền gia tăng. Cơ quan Cảnh sát Quốc gia báo cáo hơn 200 vụ trong năm 2024, tăng so với năm trước; một khảo sát cho thấy gần một nửa số vụ cần ít nhất một tháng để khôi phục dữ liệu bị mất. Luật mới được thông qua vào tháng 5 trao cho nhà chức trách quyền hạn rộng hơn để ngăn chặn tội phạm mạng và phối hợp với khu vực tư nhân trong công tác phòng ngừa, ứng phó. Động thái này phản ánh mối lo ngày càng tăng rằng các cuộc tấn công kỹ thuật số có thể ảnh hưởng đến đời sống hằng ngày.
Itsunori Onodera, người chủ trì một hội đồng nghiên cứu chính sách quan trọng trong quá trình thảo luận, nhấn mạnh rằng tăng cường phòng thủ hiện là vấn đề an toàn công cộng.
Onodera cho biết: "Nếu không khẩn trương nâng cấp an ninh mạng quốc gia, tính mạng người dân Nhật Bản sẽ bị đặt vào vòng nguy hiểm."
Thông điệp đó càng có sức nặng sau các sự kiện tại những doanh nghiệp lớn trong những tháng gần đây. Các vụ việc nổi bật tại các hãng ô tô và nhà bán lẻ cho thấy một vụ xâm nhập đơn lẻ có thể lan rộng khắp mạng lưới nhà cung cấp và khiến nhà máy ngừng hoạt động trong nhiều ngày hoặc nhiều tuần. Vụ việc của Asahi bổ sung hoạt động sản xuất và phân phối đồ uống vào danh sách này, đồng thời cho thấy kế hoạch duy trì khả năng chống chịu hiện không chỉ giới hạn ở quyền riêng tư dữ liệu mà còn bao gồm những khâu thiết yếu để duy trì hoạt động kinh doanh.
Ý nghĩa đối với người tiêu dùng và đối thủ cạnh tranh
Người mua sắm cảm nhận tác động đầu tiên tại các cửa hàng tiện lợi và nhà hàng bình dân, nơi bia và nước giải khát luân chuyển nhanh. Nhiều người sẽ chuyển sang Kirin, Sapporo hoặc Suntory khi không tìm thấy loại lager yêu thích. Một số người sẽ chờ Super Dry trở lại, cho thấy nhiều người uống bia trung thành với hương vị sản phẩm này đến mức nào. Các quán bar và izakaya phụ thuộc vào bia keg có thể hết hàng nhanh hơn cửa hàng tạp hóa, vì bia tươi cần được giao thường xuyên. Các biện pháp thủ công của Asahi vẫn giúp sản phẩm tiếp tục lưu thông, nhưng tốc độ chậm hơn bình thường. Vì vậy, vài ngày tới sẽ là cuộc giằng co giữa nguồn cung nhỏ giọt và nhu cầu hiếm khi giảm xuống.
Điểm chính
- Asahi xác nhận cuộc tấn công bằng mã độc tống tiền làm gián đoạn hệ thống trong nước, khiến hoạt động đặt hàng, vận chuyển và một phần dịch vụ khách hàng tại Nhật Bản tê liệt.
- Để duy trì việc phân phối sản phẩm, nhân viên xử lý đơn hàng bằng tay và sử dụng fax trong khi các kỹ sư nỗ lực khôi phục hệ thống một cách an toàn.
- Các lô hàng hạn chế được nối lại và sáu nhà máy bia trong nước khôi phục sản xuất ở mức giới hạn; đơn hàng được xử lý qua điện thoại và fax.
- Các cửa hàng tiện lợi cảnh báo khách về nguy cơ thiếu Asahi Super Dry, Mitsuya Cider và một số loại đồ uống độc quyền của các chuỗi.
- Các nhà hàng chuyển sang dùng sản phẩm của hãng bia khác nếu có thể và thay bia tươi bằng bia chai để kéo dài lượng hàng tồn.
- Nhóm mã độc tống tiền Qilin nhận trách nhiệm và cho biết đã đánh cắp khoảng 27 gigabyte dữ liệu, đồng thời đăng các mẫu lên trang rò rỉ.
- Asahi cho biết dữ liệu bị đánh cắp trong vụ việc đã xuất hiện trên mạng và công ty đang điều tra phạm vi sự việc cũng như nhu cầu thông báo cho các bên liên quan.
- Hoạt động quốc tế không bị ảnh hưởng; các thương hiệu bên ngoài Nhật Bản vẫn tiếp tục sản xuất và vận chuyển như bình thường.
- Lĩnh vực sản xuất vẫn là mục tiêu hàng đầu của mã độc tống tiền ở châu Á - Thái Bình Dương, nơi các hệ thống công nghiệp cũ thường được kết nối với công nghệ thông tin hiện đại.
- Nhật Bản tăng cường quyền hạn của cơ quan chức năng về an ninh mạng vào tháng 5 sau khi số vụ mã độc tống tiền gia tăng, phản ánh lo ngại về rủi ro đối với đời sống hằng ngày và chuỗi cung ứng.