Khám xét sau khi phát hiện chữ ký của công ty Trung Quốc
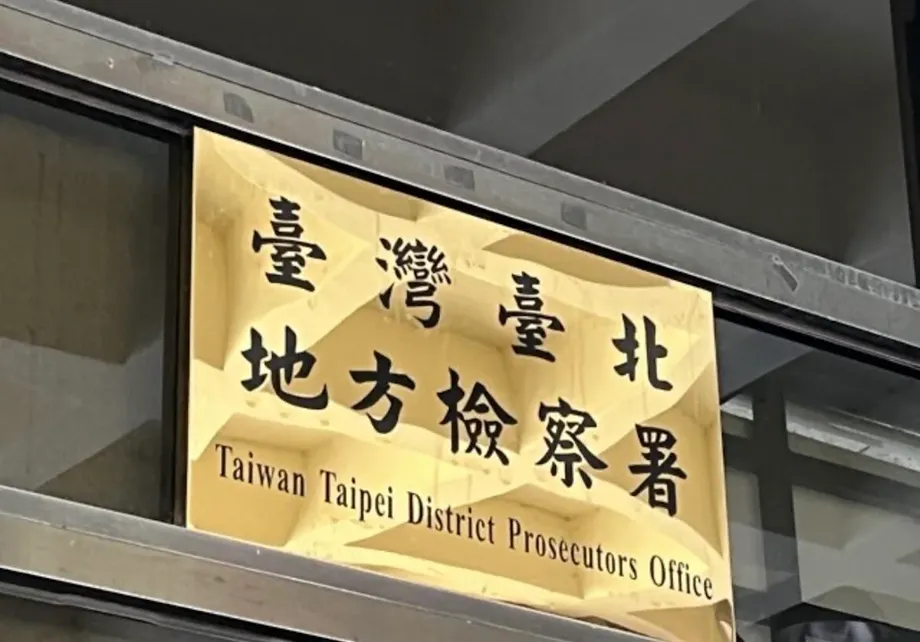
Các công tố viên Đài Loan chỉ đạo khám xét 10 địa điểm vào ngày 12 tháng 10 năm 2026 trong cuộc điều tra về phần mềm quản lý tài sản thông tin được cài đặt tại một số cơ quan đại diện ngoại giao ở nước ngoài. Vụ việc liên quan đến các hợp đồng của chính phủ trị giá hơn 20 triệu Đài tệ được trao trong giai đoạn 2023-2025, cùng cáo buộc phần mềm có mã nguồn Trung Quốc đã được đóng gói lại tại Đài Loan trước khi cung cấp cho Bộ Ngoại giao.
Nội dung
- Khám xét sau khi phát hiện chữ ký của công ty Trung Quốc
- Cáo buộc về cách ba công ty cung cấp phần mềm
- Phát hiện của bộ trong đợt kiểm tra
- Từ các hợp đồng đến cuộc khám xét ngày 12 tháng 10
- Nhật ký kết nối cho thấy điều gì và không cho thấy điều gì
- Nghị sĩ yêu cầu rà soát rộng hơn
- Vụ rò rỉ tài liệu riêng làm gia tăng sức ép
- Những vấn đề còn cần làm rõ
- Điểm chính
Bốn người được triệu tập để thẩm vấn với tư cách nghi phạm: người đứng đầu Công ty Công nghệ Anhe, họ Lục; người đứng đầu Công ty Công nghệ Kunyou, họ Tưởng; một nhân viên kinh doanh của Kunyou, họ Trần; và người đứng đầu Công ty Công nghệ Yiwei, họ Ngô. Các điều tra viên cũng triệu tập một số nhân chứng. Các cuộc khám xét diễn ra tại văn phòng công ty và nơi ở có liên quan đến các nghi phạm.
Theo thông tin của bộ, cuộc điều tra bắt nguồn từ một phát hiện kỹ thuật cụ thể. Trong đợt kiểm tra an ninh hồi tháng 12 năm 2025, một số tệp trong phần mềm được phát hiện có chữ ký thuộc về Công ty Công nghệ Yixin Quảng Châu của Trung Quốc. Sau đó, bộ chuyển vụ việc cho các điều tra viên và cung cấp các chương trình liên quan để kiểm tra.
Bộ cho biết phần mềm được cài trên các máy tính có kết nối internet tại cơ quan đại diện ở nước ngoài để quản lý tài sản và không liên quan đến thông tin nhạy cảm. Bộ cũng cho biết việc rà soát nhật ký kết nối trong một năm trước đó không phát hiện hoạt động kết nối bất thường tại bộ hoặc các văn phòng ở nước ngoài.
Những thông tin này phân biệt nghi vấn sai phạm trong mua sắm với một vụ vi phạm an ninh đã được xác nhận. Các điều tra viên đang xem xét cách phần mềm được phát triển, giới thiệu và cung cấp. Những thông tin công khai không xác lập rằng phần mềm đã đánh cắp thông tin ngoại giao; việc phát hiện chữ ký của một công ty Trung Quốc, tự nó, cũng không chứng minh có hoạt động độc hại.
Cáo buộc về cách ba công ty cung cấp phần mềm
Cuộc điều tra tập trung vào IP-guard, được mô tả là hệ thống bảo mật thiết bị đầu cuối và mã hóa tệp. Thiết bị đầu cuối là một máy tính hoặc thiết bị riêng lẻ khác được kết nối với mạng của một tổ chức. Phần mềm loại này có thể hỗ trợ quản lý hoạt động máy tính và bảo vệ tệp, do đó nguồn gốc và khả năng thực tế của nó có ý nghĩa trong quá trình rà soát an ninh.
Các điều tra viên nghi ngờ Lục, người đứng đầu Công ty Công nghệ Anhe, trước đây từng hợp tác với Công ty Công nghệ Yixin Quảng Châu để phát triển IP-guard, và mã nguồn có xuất xứ từ Trung Quốc. Mã nguồn là tập hợp chỉ dẫn dùng để xây dựng một chương trình. Nguồn gốc của mã nguồn khác với nơi đặt trụ sở của công ty bán hoặc bảo trì sản phẩm hoàn chỉnh.
Anhe bị cáo buộc đã đóng gói lại phần mềm tại Đài Loan, trong khi Kunyou đứng tên dự thầu và giành được các hợp đồng quản lý tài sản thông tin của bộ trong giai đoạn 2023-2025. Yiwei bị cáo buộc hỗ trợ chỉnh sửa giao diện người dùng và cung cấp dịch vụ bảo trì. Đây là những cáo buộc đang được điều tra, không phải kết luận về tội trạng.
Vai trò được cho là phân chia giữa các bên đặt ba hoạt động riêng biệt dưới sự xem xét: nguồn gốc phần mềm, cách phần mềm được giới thiệu trong hồ sơ mời thầu của chính phủ, và các điều chỉnh cùng dịch vụ hỗ trợ sau khi mua sắm. Việc thay đổi giao diện ảnh hưởng đến những gì người dùng nhìn thấy, nhưng tự nó không xác định được chương trình nền tảng được phát triển ở đâu.
Anhe được mô tả là cung cấp dịch vụ bảo mật thiết bị đầu cuối và mã hóa tài liệu, với hơn 10 năm kinh nghiệm triển khai dự án. Mô tả hoạt động kinh doanh này giúp giải thích vai trò của công ty trong chuỗi cung ứng, nhưng không xác định được liệu các giao dịch mua của bộ có tuân thủ yêu cầu mua sắm hay không.
Phát hiện của bộ trong đợt kiểm tra
Bộ cho biết vụ việc được phát hiện khi một nhóm liên ngành kiểm tra an ninh mạng đến các cơ quan đại diện ở nước ngoài vào tháng 12 năm 2025. Trong đợt kiểm tra, bộ phát hiện các tệp bất thường trong phần mềm quản lý tài sản; phân tích cho thấy chúng có chữ ký gắn với Công ty Công nghệ Yixin Quảng Châu.
Chữ ký phần mềm có thể giúp nhận diện công ty liên quan đến một tệp. Nó không đồng nghĩa với việc đã kiểm tra toàn diện mã nguồn hoặc mọi chức năng của chương trình. Sự khác biệt này rất quan trọng trong vụ việc: các thông tin về cuộc điều tra đề cập đến nghi vấn mã nguồn Trung Quốc, trong khi phát hiện được bộ nêu ra là một số tệp có chữ ký của công ty Trung Quốc.
Bộ cho biết đã thông báo cho các cơ quan cấp trên và các cơ quan phụ trách an ninh mạng sau khi phát hiện vụ việc. Bộ cũng cung cấp các chương trình liên quan cho Văn phòng Đài Bắc thuộc Cục Điều tra, Bộ Tư pháp, thành phố Tân Bắc và các cơ quan điều tra khác.
Theo bộ, việc mua phần mềm được thực hiện thông qua hợp đồng cung ứng chung của chính phủ. Cơ chế này cho phép các cơ quan mua hàng theo một khuôn khổ mua sắm đã được thiết lập. Việc sử dụng cơ chế này cho biết quy trình mua hàng, nhưng không quyết định được liệu nhà cung cấp có mô tả chính xác phần mềm đã cung cấp hay không.
Từ các hợp đồng đến cuộc khám xét ngày 12 tháng 10
Diễn biến kéo dài nhiều năm, bắt đầu từ các hợp đồng, tiếp nối bằng đợt kiểm tra an ninh và cuộc điều tra hình sự. Đợt kiểm tra tháng 12 diễn ra vào năm 2025, tức một năm trước các cuộc khám xét tháng 10 năm 2026.
- 2023-2025: Các công ty bị cáo buộc đã giành được các hợp đồng phần mềm của bộ với tổng trị giá hơn 20 triệu Đài tệ.
- Tháng 12 năm 2025: Đợt kiểm tra an ninh tại các cơ quan đại diện ở nước ngoài phát hiện các tệp phần mềm mang chữ ký của Công ty Công nghệ Yixin Quảng Châu.
- Sau khi phát hiện: Bộ thông báo cho các cơ quan hữu quan, rà soát nhật ký kết nối và chuyển các chương trình để điều tra.
- Ngày 12 tháng 10 năm 2026: Các công tố viên chỉ đạo khám xét 10 địa điểm và thẩm vấn bốn nghi phạm; một số nhân chứng cũng được triệu tập.
- Tối hôm đó: Các nghi phạm đang được chuyển giao cho công tố viên để tiếp tục thẩm vấn.
Viện Kiểm sát quận Đài Bắc chỉ đạo cuộc điều tra, còn Văn phòng Đài Bắc thuộc Cục Điều tra tại thành phố Tân Bắc tiến hành công tác điều tra. Ban đầu, bộ báo cáo các dấu hiệu bất thường cho văn phòng này, nơi sau đó đề nghị công tố viên chỉ đạo.
Các hành vi bị nghi ngờ bao gồm vi phạm Luật Mua sắm Chính phủ, lừa đảo và làm giả giấy tờ theo Bộ luật Hình sự. Những căn cứ điều tra này không chỉ giới hạn ở câu hỏi kỹ thuật về nguồn gốc phần mềm. Chúng còn liên quan đến việc quy trình đấu thầu và ký hợp đồng có sử dụng thông tin khai báo hoặc giấy tờ trái pháp luật hay không.
Việc thẩm vấn được thông báo không đồng nghĩa với việc bất kỳ ai đã bị truy tố hoặc kết án. Các thông tin về cuộc khám xét không nêu quyết định tiếp theo của công tố viên, kết quả tạm giam hay phán quyết của tòa. Cũng chưa có ngày điều trần hoặc thời điểm công bố kết quả kiểm tra kỹ thuật hoàn tất.
Nhật ký kết nối cho thấy điều gì và không cho thấy điều gì
Thông tin trấn an rõ nhất mà bộ đưa ra là đã kiểm tra nhật ký kết nối trong một năm và không phát hiện hành vi kết nối bất thường. Bộ cũng cho biết phần mềm quản lý tài sản không liên quan đến thông tin nhạy cảm và được cài trên các máy tính dùng để truy cập internet tại các cơ quan đại diện ở nước ngoài.
Những tuyên bố này thu hẹp phạm vi nguy cơ được công bố, nhưng không giải đáp mọi câu hỏi về phần mềm. Việc rà soát nhật ký kết nối xem xét hoạt động mạng được ghi nhận. Việc này không nhất thiết là đánh giá toàn diện về quyền của chương trình, khả năng truy cập tệp cục bộ, cấu hình hoặc hành vi trong toàn bộ thời hạn hợp đồng.
Mốc thời gian cũng có ý nghĩa. Giai đoạn mua sắm kéo dài từ năm 2023 đến năm 2025, trong khi bộ cho biết đã kiểm tra nhật ký kết nối trong khoảng một năm. Thông tin công khai không nêu chính xác những ngày nào được bao gồm trong đợt rà soát, cũng không xác lập rằng việc rà soát bao trùm mọi lần triển khai trong suốt ba năm.
Những thông tin này không công bố chính xác số cơ quan đại diện hoặc máy tính bị ảnh hưởng. Cũng chưa có kết luận nào được nêu rằng phần mềm chứa cửa hậu, truyền thông tin đến Trung Quốc hoặc được dùng để thu thập bí mật ngoại giao. Không nên trình bày những khả năng đó như sự việc đã được xác lập.
Nghị sĩ yêu cầu rà soát rộng hơn
Nghị sĩ Quốc dân đảng Hoàng Kiến Tân kêu gọi xem xét quy trình sàng lọc mua sắm và kiểm tra an ninh nội bộ của bộ. Ông đặt câu hỏi vì sao phần mềm bị nghi có mã nguồn Trung Quốc lại có thể được đưa vào hệ thống của bộ và tiếp tục được sử dụng trong suốt thời hạn hợp đồng trước khi bị phát hiện.
Ông Hoàng yêu cầu kiểm tra xem phần mềm có chức năng giám sát từ xa, truy cập hoặc truyền dữ liệu hay không, và liệu thông tin nhạy cảm có bị đánh cắp hoặc tiết lộ hay không. Ông cũng kêu gọi bộ công bố kết quả, phạm vi nguy cơ nếu có và các biện pháp khắc phục đã thực hiện.
Những yêu cầu này liên quan đến cả khả năng lẫn hành vi đã quan sát được. Một chương trình có thể có những chức năng chưa được sử dụng, đã bị vô hiệu hóa hoặc bị giới hạn bởi cấu hình. Xác định chương trình có thể làm gì là nhiệm vụ riêng biệt với việc xác định nó thực sự đã làm gì trên các máy tính bị ảnh hưởng.
Nghị sĩ Quốc dân đảng Ngưu Húc Đình cũng kêu gọi quy trách nhiệm, bồi thường theo pháp luật và điều chỉnh quy trình xét thầu sau này. Ông cho biết bộ đã chi hơn 100 triệu Đài tệ để xây dựng mạng nội bộ quốc tế nhằm bảo vệ các tài liệu mật quan trọng, nhưng vẫn liên tục vướng vào những tranh cãi về an ninh.
Hai khoản tiền này phục vụ những mục đích khác nhau. Khoản hơn 20 triệu Đài tệ đang được điều tra liên quan đến các hợp đồng phần mềm quản lý tài sản. Con số hơn 100 triệu Đài tệ mà ông Ngưu nêu liên quan đến một mạng nội bộ rộng hơn. Không thể gộp chúng thành ngân sách của cùng một dự án hoặc dùng để tính tỷ trọng chi tiêu dành cho phần mềm đang bị tranh chấp.
Vụ rò rỉ tài liệu riêng làm gia tăng sức ép
Cuộc điều tra phần mềm diễn ra trong bối cảnh một tranh cãi khác liên quan đến các tài liệu ngoại giao được rao bán trên dark web. Theo mô tả, một báo cáo điều tra của Viện Giám sát xác định có 13 tài liệu của Bộ Ngoại giao bị rò rỉ. Ông Ngưu viện dẫn vụ việc này khi lập luận rằng bộ cần giải quyết các vấn đề an ninh tái diễn.
Vụ rò rỉ tài liệu và cuộc điều tra phần mềm cần được xem là hai vụ việc riêng biệt. Những thông tin về vụ án này không xác lập mối liên hệ giữa 13 tài liệu bị rò rỉ với IP-guard. Tuyên bố của bộ rằng phần mềm quản lý tài sản không liên quan đến thông tin nhạy cảm cũng khác với nội dung của vụ rò rỉ tài liệu riêng biệt.
Hai tranh cãi này lý giải sức ép đòi hỏi bộ công khai đầy đủ hơn, nhưng không chứng minh chúng có cùng nguyên nhân. Muốn xác định một trong hai vụ việc xuất phát từ hoạt động của phần mềm, các biện pháp kiểm soát truy cập, quyết định mua sắm hay một sơ suất khác thì cần bằng chứng cụ thể cho vụ việc đó.
Bộ cho biết sẽ hợp tác điều tra và yêu cầu nhà cung cấp chịu trách nhiệm theo hợp đồng nếu hành vi trái pháp luật được xác nhận. Lập trường này đặt biện pháp xử lý hợp đồng phụ thuộc vào kết quả điều tra, chứ không khẳng định vi phạm hợp đồng đã được xác lập.
Những vấn đề còn cần làm rõ
Những vấn đề cốt lõi chưa được giải quyết là nhà cung cấp đã cam kết điều gì trong quá trình mua sắm, phần mềm nào thực sự được giao và liệu nguồn gốc hoặc chức năng của phần mềm có vi phạm các yêu cầu liên quan hay không. Các thông tin công khai nêu những hành vi bị nghi ngờ nhưng không đăng lại điều kiện mời thầu, cam kết của nhà cung cấp hay những tài liệu cụ thể bị cho là giả mạo.
Các thông tin cũng có sự khác biệt về tên công ty. Mô tả của cuộc điều tra gọi công ty dự thầu là Kunyou Technology, tên tiếng Trung là 坤侑科技, trong khi thông tin mua sắm của bộ ghi 坤佑科技. Cả hai cách viết đều xuất hiện trong các mô tả về nhà cung cấp, nhưng cần đối chiếu với hợp đồng thực tế thay vì xem đây là bằng chứng cho thấy có hai công ty riêng biệt.
Tổng giá trị hợp đồng được nêu là hơn 20 triệu Đài tệ, không phải một con số chính xác đã được công bố. Các thông tin không cung cấp giá trị từng hợp đồng, ngày triển khai tại mỗi cơ quan đại diện hay danh sách các văn phòng ở nước ngoài có liên quan. Cũng chưa rõ phần mềm đã bị gỡ bỏ, thay thế hay hạn chế sử dụng hay chưa.
Những kết quả tiếp theo có ý nghĩa quyết định sẽ là đánh giá kỹ thuật đối với các chương trình và quyết định của công tố viên về các hành vi mua sắm bị nghi ngờ. Chưa có thời hạn công bố hoặc ngày điều trần tiếp theo. Cho đến khi có các kết luận đó, nên xem đây là cuộc điều tra hình sự về mua sắm được khởi động sau khi phát hiện mối lo ngại có căn cứ về nguồn gốc phần mềm, chứ chưa phải một vụ rò rỉ dữ liệu được chứng minh là do chương trình gây ra.
Điểm chính
- Các công tố viên chỉ đạo khám xét 10 địa điểm và thẩm vấn bốn nghi phạm vào ngày 12 tháng 10 năm 2026.
- Cuộc điều tra liên quan đến các hợp đồng phần mềm trị giá hơn 20 triệu Đài tệ được trao trong giai đoạn 2023-2025.
- Bộ xác nhận một số tệp phần mềm có chữ ký của Công ty Công nghệ Yixin Quảng Châu.
- Các điều tra viên nghi ngờ mã nguồn Trung Quốc đã được đóng gói lại thông qua thỏa thuận cung ứng có sự tham gia của ba công ty Đài Loan.
- Bộ cho biết việc rà soát nhật ký kết nối trong một năm không phát hiện hoạt động bất thường và phần mềm cài đặt không liên quan đến thông tin nhạy cảm.
- Các hành vi vi phạm quy định mua sắm, lừa đảo và làm giả giấy tờ đang được điều tra; chưa xác lập tội trạng hoặc việc phần mềm gây ra rò rỉ dữ liệu.
- Vụ phát hiện riêng về 13 tài liệu ngoại giao bị rò rỉ chưa được liên hệ với vụ việc phần mềm này.