Khủng hoảng mã độc tống tiền làm gián đoạn nguồn cung bia và khiến dữ liệu cá nhân bị lộ
Asahi Group Holdings, nhà sản xuất bia lớn nhất Nhật Bản, đang khắc phục hậu quả vụ tấn công bằng mã độc tống tiền khiến hoạt động kỹ thuật số trên khắp cả nước bị đình trệ, sản xuất tại các nhà máy bia chậm lại và nhiều mặt hàng đồ uống trên kệ hàng trở nên khan hiếm. Sự cố bắt đầu ngày 29 tháng 9, khi công ty phát hiện hoạt động bất thường tại một trung tâm dữ liệu. Các hệ thống đã được cô lập trong vòng vài giờ, nhưng kẻ xâm nhập trước đó đã di chuyển qua một số phần của mạng, mã hóa dữ liệu và vô hiệu hóa các dịch vụ thiết yếu dùng để tiếp nhận đơn hàng và giao sản phẩm. Trong nhiều ngày, nhân viên phải quay lại dùng bút, giấy và fax để duy trì hoạt động giao hàng. Một số cửa hàng cho biết lượng bia và nước giải khát phổ biến trong kho đang cạn dần khi các chuyến hàng bị đình trệ.
Nội dung
- Khủng hoảng mã độc tống tiền làm gián đoạn nguồn cung bia và khiến dữ liệu cá nhân bị lộ
- Diễn biến vụ tấn công
- Vì sao tống tiền kép khiến rủi ro nghiêm trọng hơn
- Qilin là ai và vì sao các nhà sản xuất có nguy cơ bị tấn công
- Thông tin nào có thể gặp rủi ro
- Vì sao sự cố gián đoạn kỹ thuật số khiến nguồn cung bia ngừng trệ
- Ứng phó và khôi phục
- Nhật Bản đối mặt làn sóng mã độc tống tiền rộng hơn
- Doanh nghiệp có thể làm gì ngay lúc này
- Người bị ảnh hưởng nên làm gì
- Điểm chính
Công ty xác nhận dữ liệu cá nhân được lưu trong các hệ thống do công ty quản lý tại Nhật Bản đã bị lộ hoặc có thể đã bị lộ. Theo kết quả điều tra sơ bộ công bố vào cuối tháng 11, thông tin liên quan đến khoảng 1,914 triệu người có nguy cơ bị ảnh hưởng, trong đó có khoảng 1,525 triệu khách hàng. Công ty cho biết sự cố cũng có thể ảnh hưởng đến khoảng 107.000 nhân viên hiện tại và cũ, khoảng 168.000 thành viên gia đình của nhân viên và khoảng 114.000 đầu mối liên hệ bên ngoài. Dữ liệu có thể bị lộ bao gồm họ tên, giới tính, ngày sinh, địa chỉ bưu chính, địa chỉ email và số điện thoại. Thông tin thẻ tín dụng dường như không nằm trong các tập dữ liệu bị xâm phạm. Cho đến nay, công ty mới xác nhận chắc chắn 18 mục thông tin cá nhân liên quan đến nhân viên đã bị rò rỉ và đang chuẩn bị thông báo cho những người bị ảnh hưởng.
Nhóm mã độc tống tiền Qilin đã nhận trách nhiệm và đăng tên Asahi trên trang web chuyên công bố dữ liệu bị đánh cắp, tuyên bố đã lấy khoảng 27 gigabyte tệp của công ty. Cuộc điều tra của Asahi chưa xác nhận dữ liệu bị đánh cắp đã được công khai, nhưng sự cố buộc công ty phải triển khai biện pháp ứng phó trên diện rộng tại các hoạt động trong nước. Các chuyến hàng đang dần được nối lại khi hệ thống hoạt động trở lại. Công ty đã hoãn công bố kết quả tài chính cả năm để tập trung khôi phục và tăng cường bảo mật. Asahi cho biết sự cố chỉ ảnh hưởng đến các hệ thống tại Nhật Bản; các thương hiệu toàn cầu của tập đoàn, gồm Peroni, Pilsner Urquell, Grolsch và Fuller’s Brewery ở Vương quốc Anh, không bị gián đoạn hoạt động.
Diễn biến vụ tấn công
Đánh giá nội bộ của Asahi cho thấy sự cố leo thang nhanh chóng. Khoảng 7 giờ sáng ngày 29 tháng 9 theo giờ Nhật Bản, nhân viên phát hiện các tệp bị mã hóa trên mạng và cô lập một trung tâm dữ liệu bị ảnh hưởng. Kết quả giám định sau đó cho thấy vụ xâm nhập ban đầu có thể bắt nguồn từ thiết bị bị xâm phạm tại một cơ sở khác của Asahi, giúp kẻ tấn công di chuyển bên trong mạng trước khi hệ thống được cô lập. Sau đó, chúng triển khai mã độc tống tiền trên nhiều máy chủ và thiết bị kết nối, làm gián đoạn các hệ thống nhập đơn hàng, phân phối và hỗ trợ khách hàng mà công ty dựa vào để vận hành hằng ngày.
Vì sao tống tiền kép khiến rủi ro nghiêm trọng hơn
Các vụ tấn công bằng mã độc tống tiền hiện đại thường bao gồm hành vi đánh cắp dữ liệu trước khi mã hóa, một chiến thuật được gọi là tống tiền kép. Kẻ tấn công đánh cắp các tệp nhạy cảm, sau đó mã hóa dữ liệu hoặc hệ thống để đình trệ hoạt động, rồi đe dọa công bố nội dung đã đánh cắp nếu không nhận được tiền chuộc. Trong vụ này, Qilin cho biết đã lấy khoảng 9.300 tệp. Asahi cho biết chưa tìm thấy bằng chứng xác thực rằng dữ liệu đã bị công khai, nhưng chỉ riêng mối đe dọa đó cũng gây sức ép buộc nạn nhân cân nhắc tính liên tục trong kinh doanh, rủi ro về quyền riêng tư và tổn hại danh tiếng trong lúc khôi phục hệ thống và điều tra vụ xâm nhập.
Qilin là ai và vì sao các nhà sản xuất có nguy cơ bị tấn công
Qilin là một dịch vụ mã độc tống tiền. Thay vì là một nhóm đơn nhất, tổ chức này vận hành một nền tảng cung cấp phần mềm độc hại và hạ tầng cho các đối tác. Những đối tác này xâm nhập mục tiêu rồi chia nhau lợi nhuận. Các nhà nghiên cứu bảo mật đã theo dõi hàng trăm vụ tấn công được Qilin nhận là thủ phạm kể từ khi nhóm xuất hiện vào năm 2022. Các thông tin được công bố trong năm nay cho thấy Qilin là một trong những nhóm mã độc tống tiền hoạt động tích cực nhất thế giới, trong đó ngành sản xuất là một lĩnh vực chịu nhiều sức ép. Công cụ của nhóm được thiết kế để nhắm vào cả môi trường công nghệ thông tin doanh nghiệp lẫn các hệ thống công nghiệp nếu có thể tiếp cận. Bộ mã của Qilin có các thành phần viết bằng Rust và C, có thể triển khai trên hệ thống Windows, Linux và VMware ESXi. Thông tin tình báo về mối đe dọa cũng cho thấy Qilin chỉ đạo các đối tác tránh nhắm mục tiêu ở một số quốc gia, trong đó có Nga và Belarus.
Những kẻ vận hành mã độc tống tiền thường nhắm vào các công ty khó che giấu sự gián đoạn. Các nhà sản xuất thuộc nhóm này. Dây chuyền sản xuất, lịch trình theo lô, đóng gói và hậu cần gắn chặt với các hệ thống kinh doanh vận hành tại trung tâm dữ liệu và trên đám mây. Nếu các hệ thống kỹ thuật số đó ngừng hoạt động, sản xuất sẽ bị ảnh hưởng, ngay cả khi các bộ điều khiển logic khả trình trên sàn nhà máy không bị đụng đến. Các nhà phân tích theo dõi những vụ tấn công mạng nhằm vào nhà sản xuất ước tính thời gian ngừng hoạt động có thể khiến các công ty lớn thiệt hại gần 2 triệu USD mỗi ngày. Tại khu vực châu Á - Thái Bình Dương, số vụ tấn công bằng mã độc tống tiền được ghi nhận đã tăng mạnh kể từ năm 2024, trong đó các nhà sản xuất là một trong những nhóm tổ chức bị ảnh hưởng nhiều nhất.
Thông tin nào có thể gặp rủi ro
Asahi cho biết cho đến nay, trường hợp lộ thông tin duy nhất được xác nhận liên quan đến 18 mục dữ liệu nhân viên trên máy tính xách tay của công ty. Tuy nhiên, dựa trên tổng thể bằng chứng, cuộc điều tra kết luận rằng kẻ tấn công có thể đã truy cập một lượng lớn dữ liệu cá nhân hơn nhiều trên các máy chủ. Các nhóm bị ảnh hưởng gồm khách hàng từng liên hệ với bộ phận hỗ trợ, nhân viên hiện tại và cũ, thành viên gia đình của họ, cùng các đầu mối liên hệ kinh doanh bên ngoài từng nhận thông điệp mang tính nghi lễ. Công ty nhấn mạnh dữ liệu thẻ thanh toán không nằm trong các tập dữ liệu bị xâm phạm. Cuộc điều tra vẫn đang được tiến hành và những người bị ảnh hưởng sẽ được thông báo trực tiếp.
Theo thông báo của Asahi, các loại dữ liệu cá nhân có thể đã bị lộ gồm:
- Họ tên đầy đủ và thông tin liên hệ (địa chỉ, email, điện thoại)
- Giới tính và ngày sinh
- Thông tin về mối quan hệ với công ty của nhân viên, nhân viên cũ và thành viên gia đình
- Thông tin liên hệ kinh doanh của đối tác và đầu mối bên ngoài
Đối với những người từng liên hệ với bộ phận dịch vụ khách hàng của Asahi, rủi ro trước mắt là bị nhắm mục tiêu bằng các cuộc tấn công giả mạo. Kẻ tấn công có thể sử dụng tên thật và thông tin liên hệ để soạn những tin nhắn có vẻ đáng tin. Các tin nhắn này thường giả làm xác nhận đơn hàng, thông báo hoàn tiền hoặc giao hàng để dụ người nhận trả lời hoặc nhấp vào liên kết. Người nhận nên cảnh giác với các liên lạc không mong muốn, tránh mở tệp đính kèm hoặc nhập thông tin đăng nhập trên các trang web truy cập qua liên kết trong email.
Kevin Marriott, quản lý cấp cao phụ trách an ninh mạng tại Immersive, cho biết vụ đánh cắp dữ liệu khiến quá trình khôi phục phức tạp hơn, bởi niềm tin của khách hàng và tiến độ khôi phục hoạt động không diễn ra cùng nhịp, tạo thêm áp lực cho đội ngũ đang khôi phục hệ thống. Ông nói thêm rằng có thể mất nhiều tháng để đạt trạng thái ổn định hoàn toàn. Asahi chưa đưa ra ngày khôi phục cuối cùng.
Việc dữ liệu khách hàng bị đánh cắp càng gây thêm áp lực cho đội ngũ Asahi, bên cạnh khả năng hoạt động sẽ chưa thể được khôi phục hoàn toàn cho đến tháng 2.
Vì sao sự cố gián đoạn kỹ thuật số khiến nguồn cung bia ngừng trệ
Các nhà máy bia phụ thuộc vào một mạng lưới hệ thống kết nối, kết hợp hoạt động doanh nghiệp với dây chuyền sản xuất. Quản lý đơn hàng, lập kế hoạch nguyên liệu thô, công thức theo mẻ, lịch đóng gói, kho bãi và hậu cần đều được điều phối bằng phần mềm. Nếu mạng doanh nghiệp bị mã hóa hoặc ngừng hoạt động, việc điều phối này sẽ đình trệ. Ngay cả khi các bồn chứa và máy đóng chai vẫn nguyên vẹn về mặt vật lý, việc không thể theo dõi đơn hàng và lập lịch cũng có thể khiến dây chuyền dừng lại. Đó là điều đã xảy ra trên khắp các hoạt động trong nước của Asahi. Công ty cho biết phải xử lý đơn hàng thủ công và dùng điện thoại, fax làm phương án dự phòng.
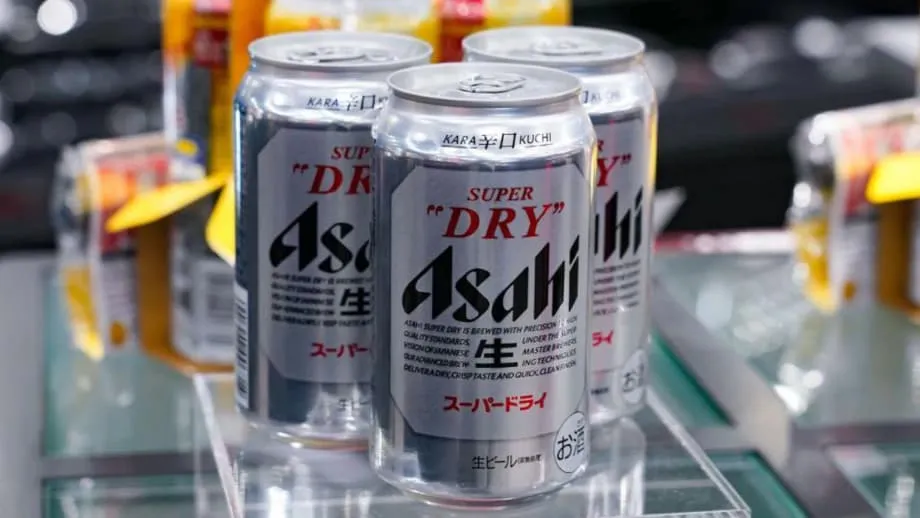
Các đội ngũ bảo mật nghiên cứu sự cố công nghiệp nhấn mạnh rằng kẻ tấn công thường xâm nhập qua mạng doanh nghiệp rồi tìm cách tiếp cận các thiết bị hỗ trợ nhà máy, chẳng hạn như máy chủ xử lý chia sẻ tệp, xác thực, lập lịch hoặc truy cập từ xa. Nếu thiếu phân đoạn mạng và xác thực mạnh, sự cố tại một bộ phận doanh nghiệp có thể lan sang các cơ sở khác. Vụ việc tại Asahi cho thấy gián đoạn hệ thống kỹ thuật số có thể khiến mạng lưới phân phối trên toàn quốc ngừng hoạt động chỉ trong vài giờ. Nhiều nhà bán lẻ Nhật Bản cho biết lượng bia Asahi Super Dry trong kho đang cạn dần, còn các cửa hàng tiện lợi cảnh báo khách hàng về khả năng giao hàng chậm trễ. Công ty đã khởi động lại hoạt động sản xuất tại một số nhà máy và đang tăng dần lượng hàng giao khi các hệ thống hoạt động trở lại.
Trong lời xin lỗi công khai, Chủ tịch kiêm Tổng giám đốc điều hành Asahi Group Atsushi Katsuki đã gửi lời đến khách hàng, đối tác và nhân viên trong lúc công ty nỗ lực khôi phục hoạt động bình thường.
Tôi xin chân thành cáo lỗi vì những khó khăn mà sự cố hệ thống gần đây đã gây ra cho các bên liên quan. Chúng tôi đang nỗ lực hết sức để khôi phục hệ thống nhanh nhất có thể, đồng thời triển khai các biện pháp thay thế nhằm bảo đảm tiếp tục cung cấp sản phẩm cho khách hàng.
Ứng phó và khôi phục
Asahi đã thiết lập cơ cấu ứng phó khẩn cấp, mời các chuyên gia bên ngoài hỗ trợ và xây dựng chương trình kéo dài nhiều tháng để khoanh vùng vụ xâm nhập, đưa hệ thống hoạt động trở lại và tăng cường phòng thủ. Công ty cho biết đang triển khai nỗ lực toàn diện để nâng cao mức độ bảo mật cơ bản, bao gồm kiểm soát chặt chẽ hơn các hoạt động liên lạc trên mạng, nâng cấp công tác giám sát, thiết kế hệ thống sao lưu mới để rút ngắn thời gian khôi phục, tăng cường đào tạo nhân viên, củng cố quản trị và tiến hành kiểm toán bên ngoài thường xuyên. Các chuyến hàng đang được nối lại theo từng giai đoạn. Các nhóm tiếp tục kiểm tra tính toàn vẹn của hệ thống và xây dựng lại những phần mạng đã bị ngắt kết nối trong quá trình khoanh vùng sự cố. Công ty cũng hoãn công bố kết quả tài chính cả năm để ưu tiên công tác ứng phó và khôi phục.
Các lãnh đạo an ninh cho rằng vụ việc cho thấy cần tăng cường bảo vệ ranh giới giao thoa giữa công nghệ thông tin doanh nghiệp và các hệ thống công nghiệp. Jason Revill, phụ trách công nghệ thực hành an ninh toàn cầu tại Avanade, cho biết các công ty có thể hạn chế phạm vi ảnh hưởng của những vụ xâm nhập bằng cách áp dụng mô hình không tin cậy mặc định (zero trust), trong đó mọi quyền truy cập đều được xác minh liên tục.
Vụ tấn công mạng vào Asahi cho thấy rủi ro ngày càng gia tăng đối với các mạng lưới bao phủ công nghệ vận hành và công nghệ thông tin, đồng thời nhấn mạnh vì sao các nguyên tắc Zero Trust có ý nghĩa then chốt đối với mọi tổ chức.
Nhật Bản đối mặt làn sóng mã độc tống tiền rộng hơn
Mã độc tống tiền đang gây sức ép lên các tổ chức trên khắp Nhật Bản và khu vực châu Á - Thái Bình Dương. Cơ quan Cảnh sát Quốc gia Nhật Bản cho biết số vụ mã độc tống tiền đã ở mức kỷ lục kể từ năm 2024. Khảo sát các công ty Nhật Bản cho thấy thời gian ngừng hoạt động thường kéo dài hơn một tuần, một số trường hợp lâu hơn nhiều và gây chi phí khôi phục lớn. Những vụ việc gần đây tại các doanh nghiệp lớn ở Nhật Bản, trong đó có các công ty thuộc lĩnh vực quang học và xuất bản, đã buộc họ phải tạm ngừng hoạt động trong nhiều tuần và chịu thiệt hại đáng kể.
Các nhà lập pháp và cơ quan chức năng đã có động thái tăng cường phòng thủ. Một khuôn khổ mới về phòng thủ mạng chủ động được ban hành một phần vào năm 2025, nhằm giảm thiệt hại từ các cuộc tấn công đang diễn ra nhằm vào những lĩnh vực trọng yếu. Tuy vậy, gánh nặng trực tiếp trong công tác phòng ngừa và ứng phó vẫn thuộc về các công ty tư nhân. Các chuyên gia trong ngành cảnh báo kẻ tấn công ngày càng nhanh chóng di chuyển trong mạng và mã hóa hệ thống, khiến thời gian phát hiện và khoanh vùng bị thu hẹp. Xu hướng này thể hiện qua khoảng thời gian ngắn từ lúc xâm nhập ban đầu đến khi triển khai mã độc tống tiền.
Chris Dimitriadis, Giám đốc chiến lược toàn cầu tại ISACA, cảnh báo tốc độ và độ chính xác của các cuộc tấn công gần đây khiến các tổ chức có rất ít thời gian ứng phó nếu không thường xuyên diễn tập và đầu tư.
Khoảng thời gian để phát hiện và ngăn chặn một cuộc tấn công đang thu hẹp khi các thủ đoạn của tội phạm ngày càng nhanh. Các tổ chức cần coi phòng ngừa an ninh mạng chủ động và đào tạo là ưu tiên cốt lõi trong kinh doanh, thường xuyên diễn tập ứng phó sự cố và xây dựng văn hóa cùng chia sẻ trách nhiệm trên môi trường số.
Doanh nghiệp có thể làm gì ngay lúc này
Các nhà sản xuất bia, thực phẩm và những ngành sản xuất khác phụ thuộc vào hệ thống hậu cần phức tạp có thể giảm rủi ro bằng cách xử lý những điểm yếu mà các nhóm mã độc tống tiền khai thác. Một số biện pháp đáng chú ý dành cho lãnh đạo khi rà soát tình trạng bảo mật sau vụ việc tại Asahi:
- Lập bản đồ kết nối giữa công nghệ thông tin doanh nghiệp và hệ thống nhà máy, sau đó phân đoạn mạng để hạn chế việc di chuyển ngang. Bắt buộc xác thực đa yếu tố đối với truy cập từ xa và tài khoản quản trị.
- Tăng cường bảo vệ các hệ thống định danh và xóa những tài khoản không còn sử dụng. Giám sát các lần đăng nhập để phát hiện hành vi bất thường, đồng thời yêu cầu mật khẩu mạnh và phương thức xác thực thứ hai có khả năng chống giả mạo.
- Ưu tiên vá lỗi trên thiết bị kết nối internet, cổng truy cập từ xa và các dịch vụ thư mục. Liên tục giám sát lỗ hổng trong cả môi trường công nghệ thông tin lẫn môi trường vận hành.
- Xây dựng các bản sao lưu đáng tin cậy, được kiểm tra thường xuyên và tách biệt khỏi quyền truy cập mạng hằng ngày. Bảo đảm có thể nhanh chóng khôi phục các hệ thống kinh doanh trọng yếu và dịch vụ hỗ trợ nhà máy.
- Triển khai giải pháp phát hiện và ứng phó trên thiết bị đầu cuối trên các máy chủ và máy trạm, đồng thời bảo đảm cảnh báo được chuyển đến một đội ngũ có thể phân loại và xử lý suốt ngày đêm.
- Xây dựng và diễn tập kế hoạch ứng phó sự cố với sự tham gia của ban điều hành, bộ phận pháp lý, vận hành và truyền thông. Diễn tập tình huống và thực hành trực tiếp giúp giảm hỗn loạn khi sự cố thật xảy ra.
- Cải thiện quản lý rủi ro nhà cung cấp. Rà soát yêu cầu bảo mật đối với nhà cung cấp dịch vụ được quản lý và các nhà cung cấp trọng yếu, đồng thời yêu cầu thông báo kịp thời khi xảy ra vi phạm.
- Kiểm kê công nghệ vận hành và các hệ thống hỗ trợ. Loại bỏ những kết nối không cần thiết, giảm các kênh truy cập từ xa và xác thực mọi thay đổi thông qua quy trình kiểm soát thay đổi.
Người bị ảnh hưởng nên làm gì
Trong khi cuộc điều tra tiếp tục, những người từng liên hệ với Asahi có thể giảm nguy cơ bị lừa đảo và đánh cắp danh tính bằng một số biện pháp thiết thực:
- Cảnh giác với các cuộc gọi, tin nhắn văn bản hoặc email không mong muốn yêu cầu cung cấp thông tin cá nhân. Không nhấp vào liên kết hoặc mở tệp đính kèm từ người gửi không rõ danh tính.
- Thận trọng với mọi tin nhắn đề cập đến đơn hàng hoặc chuyến giao hàng gần đây. Xác minh trực tiếp qua trang web của công ty hoặc bộ phận dịch vụ khách hàng bằng số điện thoại đáng tin cậy.
- Đổi mật khẩu của mọi tài khoản sử dụng cùng địa chỉ email mà bạn đã dùng để liên hệ với Asahi, đặc biệt nếu bạn dùng lại mật khẩu. Bật xác thực đa yếu tố nếu có.
- Theo dõi sao kê ngân hàng và thẻ để phát hiện khoản chi bất thường. Dù Asahi cho biết dữ liệu thẻ thanh toán không bị lộ, tội phạm vẫn có thể tìm cách thực hiện các chiêu lừa đảo liên quan.
- Trong những tháng tới, hãy chú ý các dấu hiệu tấn công giả mạo có chủ đích qua thư và email. Kẻ tấn công thường tái sử dụng danh sách liên hệ bị lộ.
- Cân nhắc đăng ký dịch vụ bảo vệ danh tính hoặc theo dõi tín dụng nếu bạn cho rằng dữ liệu cá nhân của mình đã bị lộ.
Điểm chính
- Asahi phát hiện vụ tấn công bằng mã độc tống tiền ngày 29 tháng 9, làm gián đoạn hoạt động đặt hàng, giao hàng và hỗ trợ khách hàng trên khắp Nhật Bản.
- Dữ liệu cá nhân liên quan đến khoảng 1,914 triệu người, trong đó có khoảng 1,525 triệu khách hàng, có thể đã bị lộ. Dường như dữ liệu thẻ tín dụng không bị ảnh hưởng.
- Qilin nhận trách nhiệm và cho biết đã đánh cắp khoảng 27 gigabyte dữ liệu của Asahi. Công ty chưa xác nhận thông tin bị đánh cắp đã bị công khai.
- Sản xuất và giao hàng bị cản trở khi nhân viên phải chuyển sang xử lý thủ công. Các cửa hàng tại Nhật Bản ghi nhận tình trạng thiếu hàng, dù các chuyến hàng hiện đang dần được nối lại.
- Asahi giới hạn phạm vi gián đoạn ở các hệ thống trong nước. Các thương hiệu quốc tế thuộc tập đoàn không ghi nhận sự cố ngừng hoạt động.
- Công ty đang tăng cường phòng thủ bằng cách kiểm soát mạng chặt chẽ hơn, xây dựng hệ thống sao lưu mới, nâng cao năng lực giám sát và đào tạo, đồng thời tiến hành kiểm toán bên ngoài.
- Các chuyên gia cảnh báo nhóm mã độc tống tiền nhắm vào nhà sản xuất vì thời gian ngừng hoạt động gây tốn kém và khó che giấu; phát hiện nhanh và phân đoạn mạng là những biện pháp thiết yếu.
- Nhật Bản đang đối mặt làn sóng mã độc tống tiền lan rộng hơn. Chính quyền đã thực hiện các bước tăng cường phòng thủ quốc gia, trong khi doanh nghiệp được khuyến nghị cải thiện công tác phòng ngừa và khả năng sẵn sàng ứng phó sự cố.