Hàng tỷ USD được chuyển đi trong vài phút, kéo theo cuộc chạy đua phong tỏa
Khoảng 6,36 tỷ USD tiền mã hóa đã được chuyển khỏi các ví Binance trên 10 blockchain vào ngày 29 tháng 10 năm 2026, phần lớn chỉ trong khoảng 20 phút, theo công ty phân tích blockchain TRM Labs. TRM và Chainalysis liên hệ vụ tấn công với TraderTraitor, một nhóm tin tặc có liên hệ với Triều Tiên. Đây có thể là vụ trộm tiền mã hóa lớn nhất từng được ghi nhận.
Nội dung
- Hàng tỷ USD được chuyển đi trong vài phút, kéo theo cuộc chạy đua phong tỏa
- Điều gì đã xảy ra bên trong Binance?
- Vì sao các nhà điều tra nghi ngờ TraderTraitor
- Tiền mã hóa bị đánh cắp ngày càng khó thu hồi
- Bao nhiêu tiền bị đánh cắp và bao nhiêu đã được bảo toàn?
- Tỷ trọng trong tổng thiệt hại tiền mã hóa toàn cầu ngày càng tăng
- Vì sao số tiền này quan trọng với Bình Nhưỡng
- Nhiều năm đào tạo đứng sau các vụ tấn công
- Việc làm giả có thể mở đường xâm nhập
- Từ Sony đến Binance: quy mô hoạt động ngày càng mở rộng
- Những điểm chính
Binance cho biết đã bảo toàn khoảng 3 tỷ USD tài sản bị ảnh hưởng và dành riêng hơn 6,34 tỷ USD tiền của công ty để bù đắp tổn thất. Ban đầu, sàn nghi ngờ máy tính xách tay của một kỹ sư bị xâm nhập, sau đó cho biết các nhà điều tra phát hiện một vụ xâm nhập rộng hơn. Hoạt động rút tiền bị đình chỉ trong khi công ty điều tra và tìm cách thu hồi tiền.
Vụ trộm bị nghi ngờ này làm nổi bật hai vấn đề: mức độ an toàn của tiền được một sàn giao dịch tiền mã hóa lớn nắm giữ, và việc Triều Tiên sử dụng tội phạm mạng để kiếm ngoại tệ. Các ước tính được dẫn trong những cuộc điều tra liên quan đến Hội đồng Bảo an Liên Hợp Quốc cho rằng tiền bị đánh cắp tương đương khoảng một nửa nguồn thu ngoại tệ của nước này và khoảng 40% chi phí phát triển vũ khí.
Ước tính dòng tiền rời Binance của TRM bao gồm cả tài sản sau đó bị phong tỏa. Vì vậy, cuộc chạy đua trước mắt là xác định có thể thu hồi bao nhiêu, khách hàng lấy lại quyền truy cập vào tài sản của mình bằng cách nào và còn bao nhiêu tiền vẫn nằm trong tầm kiểm soát của những kẻ tấn công. Binance cam kết bù đắp mọi tổn thất, trong khi các nhà điều tra tiếp tục lần theo đường xâm nhập vào hệ thống và xác định những người chịu trách nhiệm.
Điều gì đã xảy ra bên trong Binance?
TRM cho biết những kẻ tấn công đã chuẩn bị ít nhất 36 giờ trước khi chuyển tiền từ nhiều ví Binance. Vụ trộm ảnh hưởng đến các mạng lưới gồm Ethereum, Bitcoin và Solana. Blockchain là một sổ ghi chép giao dịch kỹ thuật số dùng chung; việc chuyển tài sản qua nhiều mạng lưới giúp các nhà điều tra có thể lần theo nhiều dấu vết cùng lúc.
Đồng CEO Binance Richard Teng cho biết cuộc điều tra đã vượt ra ngoài trọng tâm ban đầu là chiếc máy tính xách tay:
Đây không phải là việc do một người thực hiện. Cuộc điều tra ban đầu cho thấy sự cố an ninh có thể liên quan đến một máy tính xách tay bị xâm nhập, tuy nhiên, cuộc điều tra tiếp theo đã phát hiện thêm các điểm bị xâm nhập.
Teng cũng cho biết những kẻ tấn công sử dụng một cơ chế xóa các công cụ và dấu vết của chúng trong quá trình thực hiện. Binance nói chưa tìm thấy bằng chứng cho thấy khóa riêng của ví bị rò rỉ. Khóa riêng là thông tin xác thực kỹ thuật số bí mật dùng để cho phép chuyển tiền mã hóa. Công ty chưa công bố lời giải thích kỹ thuật đầy đủ về vụ xâm nhập.
Vì sao các nhà điều tra nghi ngờ TraderTraitor
Chainalysis xác định được mối liên hệ trong quá trình di chuyển tiền: tiền mã hóa bị lấy khỏi Binance xuất hiện trên blockchain, trộn lẫn với số tiền bị đánh cắp từ Bitget vào tháng trước. Vụ trộm Bitget hồi tháng 9, ước tính trị giá 387 triệu USD, cũng được các nhà nghiên cứu quy cho tin tặc Triều Tiên.
TRM chỉ ra các bước chuẩn bị và kiểu giao dịch tương tự những vụ tấn công trước đây có liên hệ với Triều Tiên, trong đó có vụ trộm 1,5 tỷ USD từ Bybit hồi tháng 2 năm 2025. Đồng sáng lập kiêm CEO Chainalysis Jonathan Levin cũng xác định TraderTraitor là nhóm có khả năng đứng sau vụ việc.
TraderTraitor được mô tả là nhóm do nhà nước Triều Tiên hậu thuẫn, thành lập dưới sự bảo trợ của một cơ quan tình báo vào khoảng năm 2016 hoặc 2017. Các nhà nghiên cứu liên hệ nhóm này với mạng lưới Lazarus rộng lớn hơn. Nhà nghiên cứu Michael Barnhart của DTEX mô tả các thành viên là những kẻ tấn công tài chính giàu kinh nghiệm, trong đó có các đối tượng liên hệ với APT38, một tên gọi khác dành cho các chiến dịch mạng của Triều Tiên.
FBI chính thức quy trách nhiệm vụ trộm Bybit cho Triều Tiên và TraderTraitor năm ngày sau vụ tấn công. Hiện tại, việc quy kết vụ xâm nhập Binance dựa trên đánh giá của các công ty phân tích blockchain. Binance cho biết đang phối hợp với cơ quan thực thi pháp luật để xác nhận danh tính những kẻ phạm tội. Triều Tiên phủ nhận liên quan đến các vụ trộm tiền mã hóa.
Tiền mã hóa bị đánh cắp ngày càng khó thu hồi
Chainalysis cho biết tiền từ Binance liên tục được chuyển qua lại giữa các ví, qua hàng nghìn giao dịch trong thời gian ngắn. Các nhà điều tra ghi nhận hoạt động diễn ra trong khoảng 20 phút, với những dấu hiệu cho thấy các chương trình tự động hỗ trợ việc di chuyển tài sản.
Ví tiền mã hóa là công cụ để kiểm soát tài sản kỹ thuật số và cho phép thực hiện giao dịch. Chuyển tiền bị đánh cắp qua nhiều ví tạo ra dấu vết phức tạp hơn, dù giao dịch trên các blockchain công khai vẫn có thể được nhìn thấy. Các nhà điều tra phải xác định giao dịch nào thuộc về những kẻ tấn công và sàn giao dịch hay doanh nghiệp nào có thể ngăn chặn chúng.
Tốc độ cũng rất quan trọng vì đơn vị phát hành có thể phong tỏa một số tài sản. Chainalysis cho biết khoảng 325 triệu USD stablecoin bị đánh cắp đã được đổi sang ether, đồng tiền mã hóa được sử dụng trên Ethereum, trong khoảng 20 phút. Stablecoin là token được thiết kế để giữ giá trị ổn định theo một tài sản khác, thường là đồng USD. Đơn vị phát hành có thể phong tỏa một số khoản nắm giữ stablecoin, trong khi ether không có đơn vị phát hành với quyền phong tỏa tương tự.
TRM cho biết các nhà môi giới Trung Quốc hoạt động ngoài các sàn giao dịch thông thường mua tiền mã hóa bị đánh cắp với giá chiết khấu. Những nhà môi giới này có thể giúp chuyển tài sản kỹ thuật số thành tiền có thể sử dụng. Với Triều Tiên, việc chuyển đổi đó là cầu nối giữa một vụ xâm nhập máy tính thành công và nguồn tiền mà chính quyền có thể sử dụng.
Bao nhiêu tiền bị đánh cắp và bao nhiêu đã được bảo toàn?
TRM tính toán dòng tiền rời Binance vào khoảng 6,36 tỷ USD, dựa trên giá tài sản tại thời điểm chúng được chuyển đi. Sự cố thường được mô tả là vụ trộm khoảng 6,3 tỷ USD. Con số này cao hơn bốn lần số tiền 1,5 tỷ USD bị đánh cắp từ Bybit năm 2025.
Ước tính ban đầu về số tiền bị phong tỏa là khoảng 2,7 tỷ USD theo TRM và 2,8 tỷ USD theo Chainalysis. Sau đó, Binance cho biết đã bảo toàn khoảng 3 tỷ USD, gần một nửa tổng dòng tiền ban đầu. Công ty cũng cho biết đang tích cực mua token tiền mã hóa trong nỗ lực bù đắp tổn thất.
Binance ban đầu thông báo tạm dừng nạp và rút tiền vào ngày 30 tháng 10, theo giờ Nhật Bản. Các cập nhật sau đó cho biết việc nạp tiền không bị ảnh hưởng, trong khi rút tiền vẫn tạm dừng. Sàn dự kiến mở lại hoạt động rút tiền trong vòng một hoặc hai ngày, dù chưa công bố thời điểm cụ thể.
Binance cho biết sàn phục vụ khách hàng tại Mỹ không bị ảnh hưởng. Cơ quan Mật vụ Mỹ cho biết đang phối hợp xác định, phong tỏa, truy tìm và thu hồi tiền; Binance nói đang hợp tác với FBI. Các tài sản có liên quan đến doanh nghiệp Mỹ, trong đó có stablecoin của Tether và Circle, nằm trong số tài sản bị ảnh hưởng.
Khách hàng còn đối mặt với vấn đề pháp lý bên cạnh nỗ lực thu hồi về mặt kỹ thuật. Daniel Tunkel, luật sư tại Edwin Coe ở London, cho biết quyền đòi bồi thường sẽ phụ thuộc vào các cam kết trong hợp đồng và nơi khách hàng có thể khởi kiện Binance nếu công ty không thực hiện nghĩa vụ. Cam kết bù đắp tổn thất của Binance đặt gánh nặng tài chính trước mắt lên công ty.
Tỷ trọng trong tổng thiệt hại tiền mã hóa toàn cầu ngày càng tăng
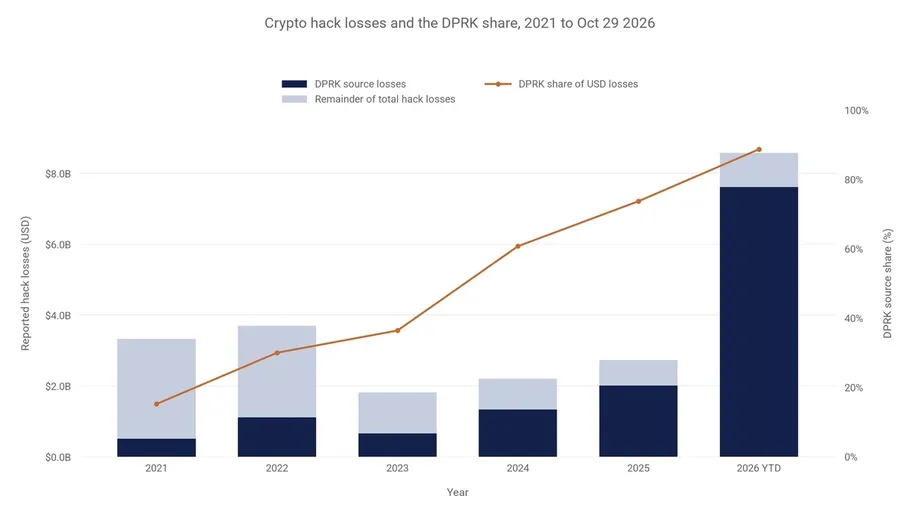
Chainalysis ước tính tin tặc Triều Tiên đánh cắp 2,02 tỷ USD trong năm 2025, so với 1,34 tỷ USD năm 2024. Đây là mức tăng khoảng 51%. Riêng vụ trộm Bybit chiếm khoảng ba phần tư tổng số liệu năm 2025.
Với năm 2026, Chainalysis cho biết tin tặc Triều Tiên chiếm 89% thiệt hại do các vụ tấn công tiền mã hóa được báo cáo, tăng từ mức 15% năm 2021. TRM ước tính tỷ trọng năm 2026 là 85%, giảm còn 45% nếu không tính Binance. Vì vậy, sự cố Binance chiếm phần lớn mức tăng mạnh trong số liệu thường niên.
Chainalysis cũng ước tính thiệt hại trung bình mỗi vụ tấn công bị nghi do Triều Tiên thực hiện tăng từ 50,65 triệu USD năm 2021 lên 185,65 triệu USD năm 2026. Tính theo tỷ lệ, mức tăng xấp xỉ 3,7 lần, cho thấy thiệt hại tài chính mỗi vụ đã tăng đáng kể.
Từ tháng 1 năm 2021 đến ngày 29 tháng 10 năm 2026, số liệu được cho là của Chainalysis ghi nhận tổng thiệt hại toàn cầu là 22,34 tỷ USD, trong đó 13,24 tỷ USD có liên hệ với Triều Tiên, tương đương khoảng 59%. Một thống kê khác cũng được cho là của công ty này đưa ra các con số lần lượt là 22,034 tỷ USD và 13,024 tỷ USD, cũng tương đương khoảng 59%.
TRM ước tính có 100 vụ tấn công của Triều Tiên kể từ năm 2017, với tổng số tiền bị đánh cắp là 12,8 tỷ USD, trong đó 7,4 tỷ USD vào năm 2026. Barnhart ước tính tổng số tiền bị đánh cắp lũy kế vào khoảng 13,5 tỷ USD. Các ước tính này bao quát những giai đoạn và nhóm sự cố khác nhau, vì vậy cần lưu ý khung thời gian được nêu để hiểu đúng các tổng số.
Vì sao số tiền này quan trọng với Bình Nhưỡng
Các cuộc điều tra của nhóm chuyên gia Hội đồng Bảo an Liên Hợp Quốc xác định 58 vụ tấn công bị nghi do Triều Tiên thực hiện nhằm vào các công ty tiền mã hóa trong giai đoạn 2017-2023, gây thiệt hại khoảng 3 tỷ USD. Quy mô hoạt động kể từ đó đã tăng lên, với riêng một chiến dịch bị nghi nhắm vào Binance hiện vượt tổng số thiệt hại trước đây.
Triều Tiên phải đối mặt với các lệnh trừng phạt quốc tế sâu rộng, hạn chế khả năng tiếp cận thương mại và tài chính. Trộm tiền mã hóa tạo ra một con đường kiếm ngoại tệ nằm ngoài hoạt động xuất khẩu thông thường. Các ước tính liên quan đến nhóm chuyên gia Liên Hợp Quốc cho rằng tiền thu từ tin tặc chiếm khoảng một nửa nguồn thu ngoại tệ của Triều Tiên, trong khi số tiền bị đánh cắp được ước tính đủ trang trải khoảng 40% chi phí phát triển vũ khí.
Vụ trộm 6,3 tỷ USD từ Binance được so sánh với khoảng một phần năm tổng thu nhập quốc dân của Triều Tiên. Tổng thu nhập quốc dân đo lường thu nhập mà người dân và doanh nghiệp của một quốc gia kiếm được trong một năm. So sánh này cho thấy vì sao một vụ trộm với quy mô như vậy có ý nghĩa vượt xa nhóm khách hàng của sàn giao dịch.
Triều Tiên từ lâu đã bị cáo buộc thực hiện các hoạt động phi pháp khác để kiếm ngoại tệ, bao gồm sản xuất tờ tiền giả 100 USD tinh vi trong thập niên 1990 và sản xuất, buôn bán ma túy đá trong thập niên 2000. Các chiến dịch mạng đem lại cho chính quyền một cách thức nhắm vào doanh nghiệp ở nước ngoài thông qua mạng máy tính.
Nhiều năm đào tạo đứng sau các vụ tấn công
Được cho là Triều Tiên tuyển chọn trẻ em có năng lực toán học và khoa học nổi trội để đào tạo chiến tranh mạng trong ba đến năm năm. Những học sinh triển vọng sau đó được đưa vào các chương trình đại học chuyên ngành, tạo nguồn nhân lực được đào tạo kỹ thuật liên tục.
Ủy ban Nhân quyền tại Triều Tiên mô tả chương trình học kéo dài năm năm tại Đại học Moranbong ở Bình Nhưỡng, kết hợp nghiên cứu quân sự, tin tặc và phân tích mật mã. Phân tích mật mã là việc nghiên cứu cách phá mã hoặc vô hiệu hóa các hệ thống được thiết kế để bảo mật thông tin. Một số đặc vụ tinh nhuệ được cho là còn được đào tạo thêm ở Trung Quốc và Nga.
Cựu Thứ trưởng Quốc phòng Hàn Quốc Shin Beom-chul mô tả tin tặc Triều Tiên là những người có kỹ năng cao, rất quyết liệt và được huấn luyện cho các hoạt động kiếm ngoại tệ của chính quyền. Sự hậu thuẫn của nhà nước giúp các nhóm này được hỗ trợ lâu dài và hoạt động mà không phải đối mặt với nguy cơ bị truy tố trong nước như nhiều tội phạm khác.
Việc làm giả có thể mở đường xâm nhập
Các phương thức của TraderTraitor thường nhắm vào con người thay vì tấn công trực tiếp vào ví tiền mã hóa. Nhóm này nhắm vào nhà phát triển và nhân viên công nghệ thông tin bằng những lời mời tuyển dụng giả, đề xuất hợp tác kinh doanh không có thật và phần mềm độc hại được ngụy trang thành công cụ cần thiết cho công việc.
Cảnh báo chung do FBI, Cơ quan An ninh mạng và Cơ sở hạ tầng cùng Bộ Tài chính Mỹ ban hành năm 2022 mô tả phần mềm độc hại và các thủ đoạn lừa đảo nhắm vào doanh nghiệp tiền mã hóa. Barnhart mô tả những buổi phỏng vấn xin việc giả, trong đó ứng viên bị thuyết phục tải phần mềm độc hại, làm lộ thông tin đăng nhập và dữ liệu nhạy cảm.
Các chuyên gia an ninh gọi đây là kỹ thuật thao túng tâm lý: thuyết phục một người thực hiện hành động có lợi cho kẻ tấn công. Khi máy tính bị xâm nhập, kẻ tấn công có thể dùng nó để dò tìm các hệ thống nội bộ của tổ chức và tìm cách giành quyền chuyển tiền.
Đồng sáng lập kiêm CEO Nyxlab Kok Tin Gan cho rằng vụ tấn công Binance có thể liên quan đến một chữ ký cấp quyền truy cập rộng và liên tục cho một token trong ví kết nối internet. Đây vẫn là giả thuyết của ông trong khi Binance điều tra toàn bộ diễn biến.
Từ Sony đến Binance: quy mô hoạt động ngày càng mở rộng
Các chiến dịch mạng của Triều Tiên bao gồm cả hoạt động gây bất ổn chính trị lẫn trộm cắp tài chính. Vụ tấn công Sony Pictures năm 2014 được nhiều người xem là hành động trả đũa bộ phim hài mô tả âm mưu ám sát Kim Jong Un. Những sự cố sau đó cho thấy trọng tâm ngày càng chuyển sang các khoản tiền mã hóa quy mô lớn.
- 2014: Vụ tấn công Sony Pictures khiến hoạt động mạng của Triều Tiên thu hút sự chú ý toàn cầu.
- 2022: Nhóm Lazarus bị liên hệ với vụ trộm khoảng 620 triệu USD từ Ronin Network, mạng lưới hỗ trợ một trò chơi blockchain.
- 2024: TraderTraitor bị quy trách nhiệm vụ trộm 308 triệu USD từ sàn giao dịch DMM Bitcoin của Nhật Bản.
- Tháng 2 năm 2025: Bybit mất khoảng 1,5 tỷ USD trong vụ tấn công mà FBI quy cho Triều Tiên.
- Tháng 4 năm 2026: Các nhà phân tích quy những vụ trộm 285 triệu USD từ Drift và 292 triệu USD từ KelpDAO cho tin tặc Triều Tiên.
- Tháng 9 năm 2026: Bitget mất khoảng 387 triệu USD trong vụ trộm mà các nhà nghiên cứu liên hệ với cùng mạng lưới.
- Ngày 29 tháng 10 năm 2026: Khoảng 6,36 tỷ USD được chuyển khỏi các ví Binance trên 10 blockchain.
Drift và KelpDAO hoạt động trong lĩnh vực tài chính phi tập trung, thường được gọi là DeFi, nơi phần mềm chạy trên blockchain thực hiện các giao dịch tài chính. Vì vậy, mục tiêu không chỉ là các sàn giao dịch truyền thống mà còn gồm những hệ thống nắm giữ hoặc chuyển tiền bằng các chương trình tự động.
Trí tuệ nhân tạo có thể giúp một số khâu trong các chiến dịch này diễn ra nhanh hơn. Simon Choi, giám đốc công nghệ của công ty an ninh mạng StealthMole, cảnh báo AI giúp kẻ tấn công tìm ra điểm yếu bảo mật và tự động hóa các cuộc tấn công. Các nhà điều tra cũng phát hiện dấu hiệu tự động hóa trong quá trình di chuyển tiền từ Binance, trong khi cuộc điều tra kỹ thuật của công ty vẫn tiếp diễn.
Những điểm chính
- TRM ước tính 6,36 tỷ USD đã rời khỏi các ví Binance ngày 29 tháng 10 năm 2026, phần lớn trong khoảng 20 phút.
- TRM và Chainalysis liên hệ vụ trộm bị nghi ngờ với nhóm TraderTraitor của Triều Tiên.
- Binance cho biết khoảng 3 tỷ USD đã được bảo toàn và công ty dành riêng hơn 6,34 tỷ USD để bù đắp tổn thất.
- Chainalysis ước tính tin tặc Triều Tiên chiếm 89% thiệt hại do các vụ tấn công tiền mã hóa toàn cầu được báo cáo trong năm 2026.
- Các nhà điều tra đang xem xét vụ xâm nhập liên quan đến nhiều điểm đột nhập, trong khi Binance chưa công bố đầy đủ kết quả điều tra kỹ thuật.
- Trộm tiền mã hóa tạo ra nguồn ngoại tệ được cho là góp phần tài trợ các chương trình vũ khí của Triều Tiên.